作者: admin

  • 去中心化身份DID重塑Web3认证:ENS与DID协议应用实践

    去中心化身份DID重塑Web3认证:ENS与DID协议应用实践

    数字身份的两难困境

    互联网发展了几十年,但我们在数字世界的身份体系一直存在结构性问题。Facebook、谷歌等巨头通过收集用户数据构建了一套中心化的身份系统——表面上看,用户只要一个账号就能登录各种服务;但实际上,你的社交关系、浏览记录、消费行为都掌控在这些平台手中。它们可以在任何时候封禁你的账号,甚至将你的数据出售给第三方,而你几乎没有追索权。

    Web2时代的身份认证有几个显著特征:首先,身份与平台强绑定,你在Twitter的身份和Facebook的身份是割裂的;其次,平台可以单方面撤销你的访问权限;第三,用户对自己的数据没有任何实质性控制。

    Web3的出现提供了一个重新思考身份问题的机会。区块链的去中心化存储、抗审查、用户可控的特性,恰好是构建新型身份系统的理想基础。去中心化身份(Decentralized Identity,简称DID)正是这一思路的具体实践。
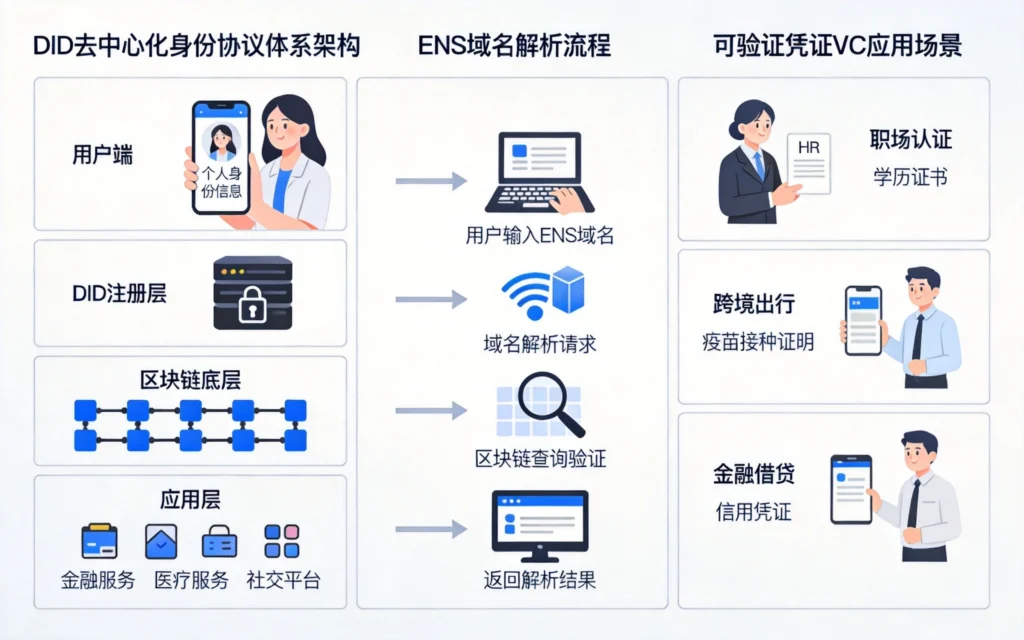
    DID去中心化身份协议体系与ENS域名解析及可验证凭证应用架构图

    DID的核心概念与技术原理

    什么是去中心化身份

    去中心化身份的核心思想是:用户应该拥有自己数字身份的全部控制权,而不需要依赖任何中心化的机构来颁发或验证身份。

    在传统的身份系统中,身份是由权威机构(如政府、银行)颁发的,验证身份也依赖这些机构的背书。你无法想象一个没有公安部门的户籍系统,或者一个没有银行参与的信用体系。

    DID则采用了一种完全不同的范式。它基于公钥密码学:用户自己生成一对公私钥,私钥保存在本地,公钥则登记在区块链上。任何人都可以通过区块链验证公钥的归属,从而确认某个操作是否由对应身份发起。

    这种设计的好处是显而易见的:没有中心化的机构可以撤销你的身份,没有平台可以封禁你的账号,你的数据完全由你自己管理。当然,这也带来了密钥管理的挑战——如果私钥丢失,可能意味着永久失去对这个身份的控制。

    W3C DID标准

    为了推动DID技术的标准化,万维网联盟(W3C)发布了DID(Decentralized Identifiers)规范。这个规范定义了DID的格式、解析机制以及与DID文档(DID Document)的关系。

    一个典型的DID看起来是这样的:

    plaintext

    did:ethr:0xd8dA6BF26964aF9D7eEd9e03E53415D37aA96045
    

    这个DID包含几个部分:”did”是协议前缀,”ethr”是方法名称(表示使用以太坊链的Ethereum Assets Protocol),后面的十六进制字符串是以太坊地址。

    DID文档则是与DID关联的元数据,包含公钥、验证方法、服务端点等信息。通过查询DID解析器,任何人都可以根据DID获取对应的文档,验证身份声明的真实性。

    可验证凭证(Verifiable Credentials)

    如果说DID解决了“身份是什么”的问题,那么可验证凭证(Verifiable Credentials,简称VC)则解决了“身份如何被验证”的问题。

    VC的灵感来自现实中的证件:身份证、学历证书、驾驶执照。这些证件本质上是对某个主体某些属性的声明,由权威机构签发,验证者可以通过检查证件来确认这些声明的真实性。

    VC将这个过程搬到了链上。一个VC包含发行者、持有者、声明内容、签名等信息。持有者可以向验证者展示VC来证明自己的某些属性,而验证者可以通过检查签名来确认VC的真实性,而无需联系发行者。

    例如,一个人可以作为持有者,从一所大学(发行者)获得一个学历VC。这个VC可以被任何需要验证学历的场景使用,而不需要大学实时在线确认。

    ENS:以太坊域名系统的崛起

    ENS的基本概念

    ENS(Ethereum Name Service)是以太坊生态中最成功的去中心化身份应用之一。它相当于以太坊版的DNS,为以太坊地址提供了一个人类可读的命名系统。

    在ENS出现之前,如果你想在以太坊上转账,必须分享一长串十六进制地址,比如”0xd8dA6BF26964aF9D7eEd9e03E53415D37aA96045″,这不仅记忆困难,而且极易出错。ENS允许用户注册一个类似域名的名称(如vitalik.eth),然后将这个名称解析到具体的以太坊地址。

    ENS的创新之处远不止于“地址别名”。它本质上是一个去中心化的域名系统,支持存储各种类型的数据:ETH地址、其他链的地址、IPFS/Swarm内容哈希、甚至普通文本记录。这使得ENS名称成为了Web3世界中的一种统一身份标识。

    ENS作为身份基础设施

    ENS的设计者很早就意识到,域名服务可以成为更广泛的身份基础设施。一个ENS名称可以包含:

    • 主地址:该名称指向的主要以太坊地址
    • 头像:指向NFT(如ENS Avatar)或图片URL
    • 描述:自由文本格式的自我介绍
    • 社交账号:链接到Twitter、GitHub等Web2平台的账号
    • 邮箱:加密或明文的联系方式
    • 网站:指向IPFS托管的网站或其他URL

    通过这些信息的组合,ENS名称实际上成为了一个链上的“个人主页”。当你访问某个ENS名称时,可以获取该地址的所有公开信息,这比传统金融系统中的匿名账户透明得多。

    ENS的治理与生态

    ENS采用代币治理模式,ENS代币持有者可以投票决定协议的重大更新。注册费用的收入一部分用于DAO运作,一部分用于回购和销毁ENS代币。

    ENS DAO还设立了多个工作组,分别负责生态拨款、社区治理、技术开发等工作。这种去中心化的治理模式确保了ENS不会成为少数人控制的“准中心化”服务。

    ENS生态已经催生了不少创新项目:

    • ENS Namescan:ENS域名交易平台
    • ENS Validator:ENS子域名批量注册工具
    • ENS Profiles:增强型的ENS个人资料展示
    • ENS App:官方的ENS管理界面

    DID协议体系深度解析

    DID方法(DID Methods)

    DID是可扩展的,不同的区块链或去中心化系统可以实现自己的DID方法。目前主流的DID方法包括:

    did:ethr:基于以太坊的DID方法,直接使用以太坊地址作为DID标识符。它利用以太坊的椭圆曲线公钥来创建和验证DID文档。

    did:web:基于传统Web域名的DID方法。DID文档托管在特定域名的.well-known/did.json路径下。这种方法适合已有Web存在的组织和个人。

    did:key:离线生成的DID方法。DID和密钥信息完全存储在本地,不需要任何区块链或服务器。这对于临时性身份或测试场景很实用。

    did:ion:基于比特币区块链的DID方法,使用Sidetree协议在比特币上批量写入DID操作。ION不需要自己的代币,而是利用比特币的安全性。

    去中心化身份层(DID Layer)

    除了协议规范,DID的落地还需要一套完整的基础设施层。这个层级包括:

    DID解析器:将DID字符串转换为DID文档的服务。不同的DID方法需要不同的解析逻辑。Universal Resolver项目提供了统一的接口,可以解析多种DID格式。

    密钥管理系统:帮助用户安全存储和使用私钥的工具。硬件钱包、软件钱包、社交恢复机制都是这个领域的实践。

    身份聚合器:将多个DID信息聚合展示的服务。比如一个用户在多个链上有身份,聚合器可以提供统一的视图。

    Web3身份认证的实际应用场景

    场景一:Web3社交

    Web3社交平台正在尝试用DID来替代Web2的中心化身份系统。用户使用钱包登录,平台通过签名验证来确认用户身份,用户的数据和社交关系存储在去中心化存储网络上。

    Lens Protocol是这一领域的典型代表。用户创建一个Profile(本质上是一个NFT),这个Profile包含用户的帖子、关注关系等信息。由于Profile在链上,用户的社交图谱不会因为某个平台的关闭而消失。开发者可以基于Lens构建不同的社交应用,而用户可以自由迁移。

    场景二:DAO治理

    去中心化自治组织(DAO)需要一种方式来识别成员身份,防止女巫攻击(一个人伪装成多个人)。DID提供了一种可行的方案。

    Snapshot是一个链下投票工具,它允许DAO成员通过签名来参与治理投票。投票权重通常与代币持有量挂钩,但如何确保每个钱包地址代表的是一个真实的独立个体仍然是个难题。

    一些DAO开始尝试“身份证明”(Proof of Humanity)或“人格证明”(Proof of Personhood)服务,这些服务通过生物识别、社交图谱分析等手段来验证用户的唯一性,然后将验证结果与DID关联。

    场景三:去中心化声誉系统

    传统平台通过收集用户行为数据来构建“信用分数”,但这些数据被平台垄断,用户无法在其他场景使用。Web3提供了一个构建开放声誉系统的机会。

    用户的链上行为(DeFi交互、DAO参与、开发者活动等)都是公开的。通过分析这些数据,可以构建一个去中心化的声誉评估系统。用户可以选择性地披露自己的声誉分数,而不需要暴露完整的行为历史。

    场景四:跨平台登录

    Web3的另一个承诺是“一处登录,处处可用”。通过连接钱包,用户可以在任何支持Web3登录的网站进行身份认证,而不需要在每个平台单独注册账号。

    这种模式已经在一些场景中落地。例如,一些NFT交易平台允许用户用钱包签名来证明身份,从而跳过繁琐的邮箱注册流程。虽然目前Web3登录的体验还不如Web2流畅,但随着技术的成熟,这种状况正在改善。

    技术挑战与未来发展方向

    密钥管理的困境

    DID的一个核心问题是:如果私钥丢失或被盗怎么办?

    传统互联网的做法是“找回密码”,通过邮箱或手机验证码重置。但DID的去中心化特性使得这种中心化的恢复机制变得矛盾。

    目前有几个解决方向:

    • 社交恢复:指定几个信任的朋友或机构,当主私钥丢失时可以通过多数票机制恢复
    • 密钥托管:将密钥加密托管给可信的第三方机构
    • 多签机制:使用多把私钥控制一个身份,任何一把丢失都可以用其他私钥恢复

    每种方案都涉及安全性和便利性的权衡。完全去中心化的方案往往体验较差,而引入第三方又回到了中心化的老路。

    身份隐私保护

    区块链上的数据是公开的,这与现实中的身份隐私需求存在张力。例如,你的以太坊地址可能与真实身份产生关联(KYC交易所、链上活动模式等),一旦关联成功,你在链上的一举一动都可以被追踪。

    零知识证明为这个问题提供了一个潜在的解决方案。通过ZK-SNARKs,用户可以证明自己满足某个条件(如持有超过一定数量的代币),而不需要透露具体的地址或数量。一些DeFi协议已经开始尝试这种方法来保护用户隐私。

    互操作性问题

    当前的DID生态仍然比较碎片化。不同的DID方法、不同的身份聚合器之间缺乏统一的互操作标准。一个用户可能需要在多个系统注册和维护自己的身份信息,这与DID的初衷有些背离。

    W3C DID标准在一定程度上缓解了这个问题,但实际的生态系统整合还需要时间。ENS和DID的融合是一个值得关注的趋势——未来,ENS名称可能会直接成为W3C兼容的DID标识符。

    结论

    去中心化身份代表了Web3对数字身份问题的一种根本性思考。它将身份控制权还给用户,通过密码学和区块链技术实现了一种全新的信任模式。

    ENS作为以太坊生态的身份基础设施,已经证明了DID技术的实用价值。从简单的域名解析到完整的身份展示,ENS展示了去中心化身份在Web3世界中的多种可能。

    当然,DID技术的发展仍处于早期阶段。密钥管理、隐私保护、互操作性等问题还需要更多创新和实践。但可以确定的是,随着技术的成熟和生态的完善,去中心化身份将在Web3时代扮演越来越重要的角色。

    对于开发者和项目方来说,提前布局DID能力将是明智的选择。无论是接入ENS、使用DID协议,还是构建自己的身份系统,都值得深入探索。身份是连接链上与链下世界的关键节点,越早在这个领域建立优势,就越能在未来的Web3竞争中占据有利位置。

    相关文章推荐:
  • Solidity代理合约开发完全指南:UUPS与Transparent模式对比

    Solidity代理合约开发完全指南:UUPS与Transparent模式对比

    为什么要使用代理合约

    智能合约的不可变性是一把双刃剑。一方面,它保证了链上代码的透明性和可信度;另一方面,当业务逻辑需要更新时,开发者面临两难选择——要么部署全新合约并迁移数据,要么接受旧代码的局限性。

    在实际生产环境中,bug修复、功能迭代、合规要求调整都是不可避免的。以DeFi协议为例,上线后可能发现安全漏洞需要紧急修补,或者需要添加新功能来保持竞争力。代理合约模式提供了一种优雅的解决方案:在保持用户地址不变的情况下,用新的实现替换旧的逻辑。

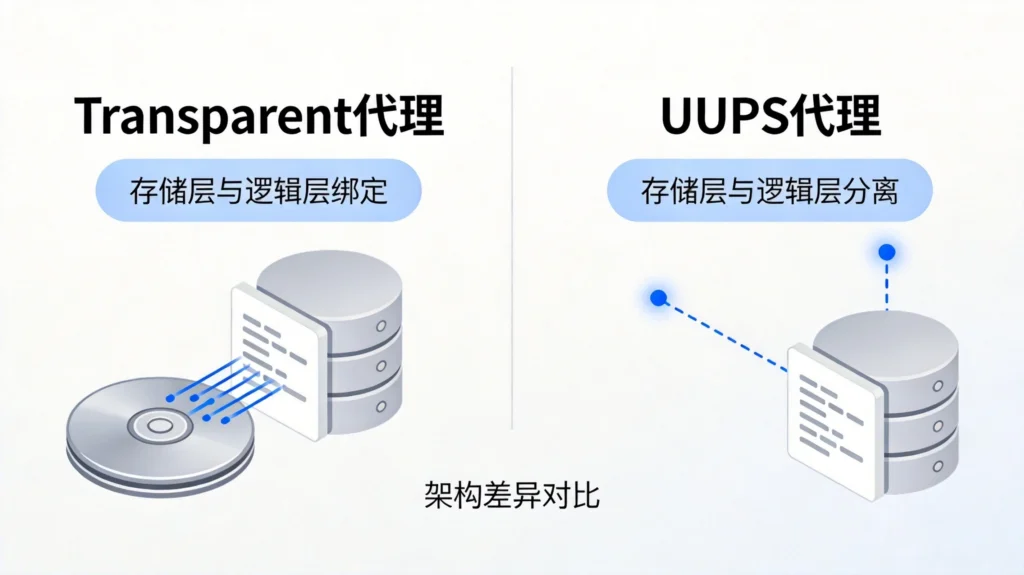
    代理合约的核心思想很直观:创建一个“代理”合约来持有所有的数据(状态),而将业务逻辑委托给另一个“实现”合约。当用户调用代理合约时,实际上是在执行实现合约中的代码,但数据却保存在代理合约的存储中。这意味着即使用户继续使用相同的地址,背后的实现逻辑已经悄然改变。

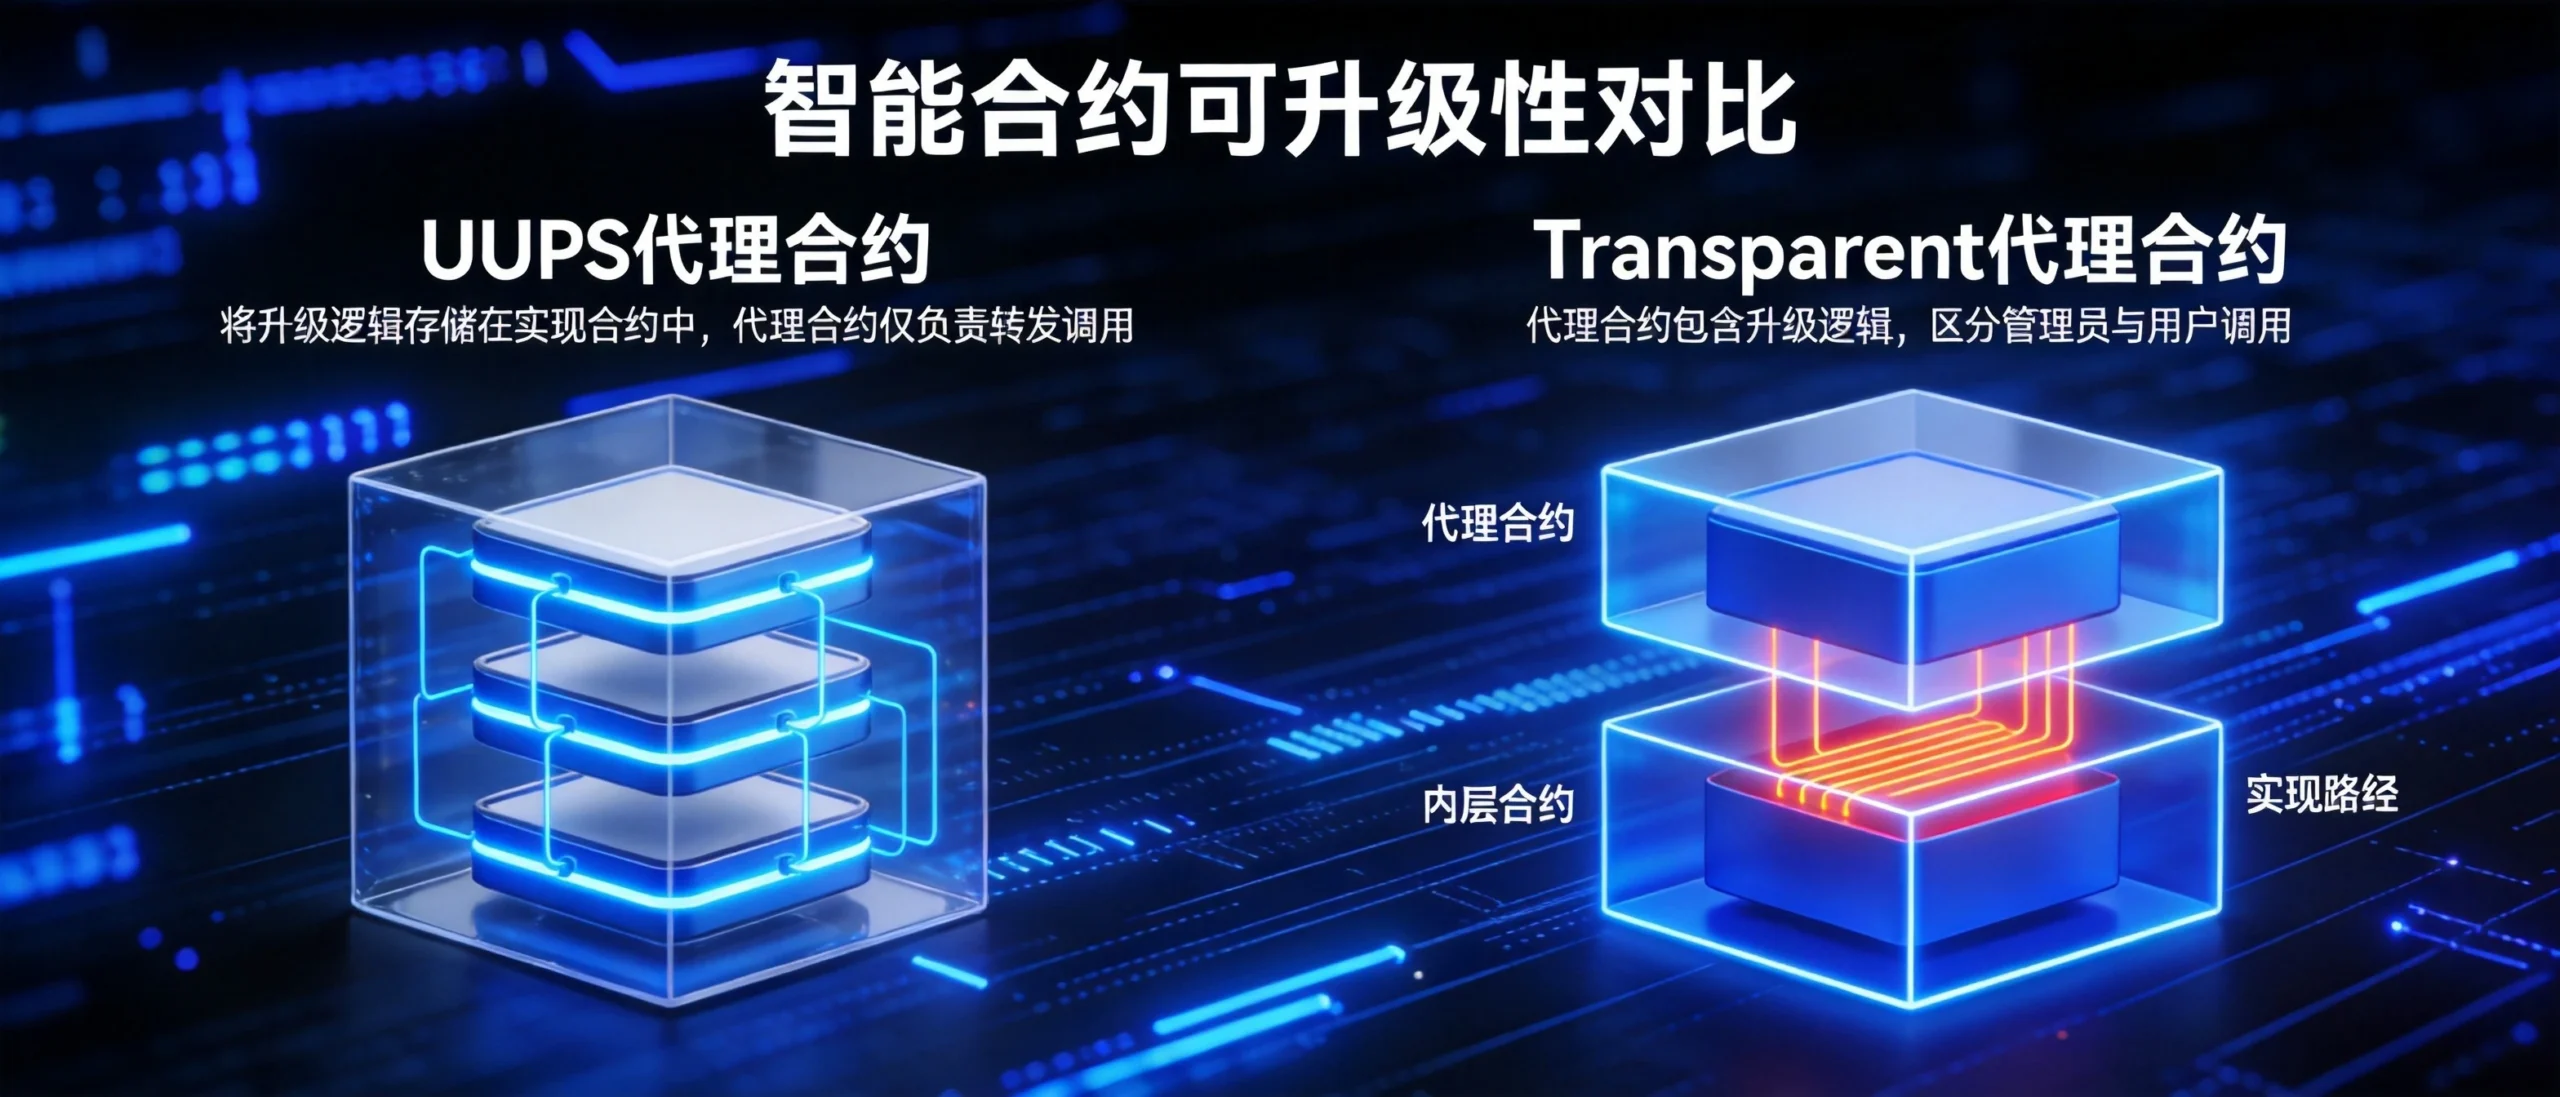
    Transparent代理与UUPS代理两种模式的架构差异及存储层逻辑层分离结构图

    代理合约的工作原理

    存储布局的重要性

    理解代理合约,首先要理解Solidity的存储机制。Solidity使用基于键值对的存储模型,每个状态变量都对应一个唯一的存储槽位。变量声明的顺序直接决定了它们在存储中的排列位置。

    代理合约模式的核心前提是:代理合约和实现合约必须拥有完全相同的存储布局。代理合约的存储槽用于保存实现合约的地址和一些必要的元数据,而所有业务相关的状态变量必须在两个合约中按相同顺序声明。

    这带来了一个有趣的问题:如果实现合约需要新增状态变量怎么办?答案是:新增的变量必须添加到存储布局的末尾,而不是中间。任意位置插入新变量都会破坏现有的存储映射,导致数据错位。

    EIP-1967:标准化的代理存储

    2019年提出的EIP-1967为代理合约的存储布局制定了标准。其中最重要的是实现合约地址的存储位置。标准规定,实现合约的地址必须存储在特定的槽位(0x360894a13ba1a3210667c828492db98dca3e2076cc3735a920a3ca505d382bbc)中,而不是常规的状态变量。

    这个设计有几个好处。首先,任何合约都可以通过读取这个槽位来查询当前使用的实现合约地址。其次,它避免了与常规状态变量的命名冲突。第三,工具和库可以依赖这个标准来进行代理合约的检测和交互。

    Delegatecall机制

    代理合约之所以能够工作,离不开Solidity的delegatecall机制。与普通调用不同,delegatecall会在当前合约的上下文中执行被调用合约的代码。这意味着被调用的合约可以使用调用合约的存储、余额和msg.sender。

    当用户调用代理合约的某个方法时,如果这个方法在代理合约中不存在,Solidity会触发fallback函数。在fallback函数中,我们使用delegatecall将调用转发给实现合约。由于是delegatecall,实现合约的代码会在代理合约的存储中执行,用户的msg.sender也会被正确传递。

    solidity

    // 简化的代理合约fallback函数
    fallback() external payable {
        address impl = implementation();
        assembly {
            calldatacopy(0, 0, calldatasize())
            let result := delegatecall(gas(), impl, 0, calldatasize(), 0, 0)
            returndatacopy(0, 0, returndatasize())
            switch result
            case 0 { revert(0, returndatasize()) }
            case 1 { return(0, returndatasize()) }
        }
    }
    

    这段汇编代码展示了代理转发的核心逻辑:将调用数据复制到内存,委托调用实现合约,然后返回结果。

    Transparent代理模式

    透明代理的工作机制

    Transparent代理模式(由OpenZeppelin提出)引入了一个巧妙的管理员机制来避免调用的歧义问题。

    在代理合约中,我们需要一种方式来升级实现合约的地址。这个升级权限通常只授予特定的地址(比如项目团队的多签钱包)。但如果管理员地址也是一个普通的EOA(外部拥有的账户),当管理员与合约交互时,他们可能会不小心调用到代理合约,然后被转发到实现合约——这就会造成权限混乱。

    Transparent代理通过在fallback函数中检查msg.sender来解决这个问题。如果调用者是管理员地址,代理会优先处理管理员的升级请求(而不是转发给实现合约)。这确保了管理员可以随时升级合约,而普通用户永远不会触碰到升级逻辑。

    实现代码示例

    solidity

    // SPDX-License-Identifier: MIT
    pragma solidity ^0.8.20;
    
    import "@openzeppelin/contracts/proxy/transparent/TransparentUpgradeableProxy.sol";
    import "@openzeppelin/contracts/proxy/transparent/ProxyAdmin.sol";
    
    contract MyContractV1 {
        uint256 public value;
        
        function setValue(uint256 _value) external {
            value = _value;
        }
    }
    
    contract MyContractV2 {
        uint256 public value;
        uint256 public lastUpdateTime;
        
        function setValue(uint256 _value) external {
            lastUpdateTime = block.timestamp;
            value = _value;
        }
    }
    

    部署Transparent代理的典型流程如下:

    solidity

    // 1. 部署实现合约V1
    MyContractV1 implementationV1 = new MyContractV1();
    
    // 2. 部署ProxyAdmin(升级管理器)
    ProxyAdmin proxyAdmin = new ProxyAdmin();
    
    // 3. 部署Transparent代理,指向V1实现
    TransparentUpgradeableProxy proxy = new TransparentUpgradeableProxy(
        address(implementationV1),
        address(proxyAdmin),
        "" // 初始化数据,可为空
    );
    
    // 4. 通过代理合约与V1交互
    MyContractV1(proxy).setValue(100);
    
    // 5. 部署V2实现
    MyContractV2 implementationV2 = new MyContractV2();
    
    // 6. 管理员通过ProxyAdmin升级
    proxyAdmin.upgrade(proxy, address(implementationV2));
    
    // 7. 现在代理指向V2,用户的代理地址不变
    // MyContractV2(proxy).setValue(200);
    

    Transparent代理的优缺点

    Transparent代理的主要优点是逻辑清晰、调试容易。管理员和普通用户的区分在合约层面处理,升级操作完全由ProxyAdmin管理。但缺点也很明显:每次函数调用都需要检查msg.sender,这会带来少量的Gas开销(虽然通常可以忽略不计)。此外,所有用户都需要通过代理地址进行交互,这要求前端和后端系统正确配置。

    UUPS代理模式

    UUPS的设计理念

    UUPS(Universal Upgradeable Proxy Standard)由EIP-1822提出,它采用了与Transparent代理完全不同的设计思路。

    在UUPS模式中,升级逻辑本身也被编码在实现合约里。代理合约只需要做最基本的delegatecall转发,而不需要知道任何关于升级的知识。这意味着代理合约可以更小、更简单,而且理论上可以被无限复用到不同的实现合约上。

    UUPS实现合约需要包含一个upgradeTo函数,这个函数负责更新代理中存储的实现合约地址。只有拥有相应权限的地址才能调用这个函数,通常在实现合约的构造函数或初始化函数中设置。

    实现代码示例

    solidity

    // SPDX-License-Identifier: MIT
    pragma solidity ^0.8.20;
    
    import "@openzeppelin/contracts/proxy/utils/UUPSUpgradeable.sol";
    import "@openzeppelin/contracts/access/Ownable.sol";
    
    contract MyUUPSContractV1 is UUPSUpgradeable, Ownable {
        uint256 public value;
    
        function setValue(uint256 _value) external {
            value = _value;
        }
    
        function _authorizeUpgrade(address newImplementation) 
            internal 
            override 
            onlyOwner 
        {}
    }
    
    contract MyUUPSContractV2 is UUPSUpgradeable, Ownable {
        uint256 public value;
        uint256 public lastUpdateTime;
    
        function setValue(uint256 _value) external {
            lastUpdateTime = block.timestamp;
            value = _value;
        }
    
        function _authorizeUpgrade(address newImplementation) 
            internal 
            override 
            onlyOwner 
        {}
    }
    

    部署UUPS代理的流程略有不同:

    solidity

    // 1. 部署初始实现合约(同时作为ProxyAdmin的角色)
    MyUUPSContractV1 implementationV1 = new MyUUPSContractV1();
    
    // 2. 准备初始化数据
    bytes memory initData = abi.encodeWithSignature(
        "initialize()"
    );
    
    // 3. 部署UUPS代理
    // 注意:UUPS代理的构造函数参数与Transparent不同
    ERC1967Proxy proxy = new ERC1967Proxy(
        address(implementationV1),
        initData
    );
    
    // 4. 直接通过代理调用(此时implementationV1作为owner)
    MyUUPSContractV1(proxy).transferOwnership(msg.sender);
    
    // 5. 部署新版实现
    MyUUPSContractV2 implementationV2 = new MyUUPSContractV2();
    
    // 6. 升级(通过代理调用,需要owner权限)
    MyUUPSContractV1(proxy).upgradeTo(address(implementationV2));
    

    UUPS代理的优缺点

    UUPS的最大优势是成本效率。由于升级逻辑在实现合约中,代理合约本身更轻量,不需要额外的ProxyAdmin。对于需要部署大量相似代理的场景(如Token Vault、质押池等),UUPS可以显著节省Gas。另外,UUPS的代理合约完全通用,可以在不同的实现合约之间切换。

    但UUPS也带来了新的风险。如果实现合约V1包含升级逻辑,而V2忘记实现_upgradeTo函数(或引入bug),那么升级功能可能失效。更危险的是,如果V2的实现合约有漏洞,攻击者可能利用升级机制将代理指向恶意合约。因此,UUPS实现合约必须仔细审计升级逻辑的安全性。

    两种模式的对比选择

    场景分析

    选择哪种模式需要根据具体场景来判断。

    选择Transparent代理的场景:

    • 团队规模较大,需要分离管理员权限和普通用户权限
    • 项目希望使用OpenZeppelin的标准工具和文档
    • 担心实现合约升级逻辑的bug影响整个系统
    • 需要与各种第三方工具(如Etherscan)良好兼容

    选择UUPS代理的场景:

    • 追求Gas效率,需要最小化代理合约的部署成本
    • 部署大量相似代理,需要统一的代理模板
    • 项目有自己的升级逻辑定制需求
    • 实现合约团队有丰富的合约安全经验

    混合策略:可升级插件模式

    OpenZeppelin还提出了一种创新的混合模式:将UUPS与模块化架构结合。通过EIP-2535(钻石标准),可以将多个UUPS实现作为“面”(Facet)组合在一起,每个面负责不同的功能领域。

    这种设计的好处是:可以原子性地同时更新多个功能模块,而不需要部署多个独立的实现合约。钻石标准还支持在不停机的情况下添加或移除功能面。

    安全实践与常见陷阱

    初始化函数的安全问题

    代理合约使用constructor进行初始化会有问题——constructor只在部署时执行一次,而代理合约部署时执行的是constructor中的逻辑,但这些逻辑在代理的存储上下文中执行,可能导致初始化失败或数据写入错误的位置。

    正确的做法是使用“initialize”函数,并在constructor中不执行任何初始化逻辑。OpenZeppelin提供了Initializable修饰符来处理这个问题:

    solidity

    contract MyContract is Initializable {
        uint256 public value;
        
        function initialize(uint256 _value) public initializer {
            value = _value;
        }
    }
    

    initializer修饰符确保initialize函数只能被调用一次,防止重复初始化。

    存储槽冲突检测

    如果实现合约的错误版本被部署到生产环境,可能导致存储布局冲突。OpenZeppelin的升级插件可以在编译时检测潜在的存储冲突。它会扫描实现合约的存储变量,与之前的版本进行对比,如果发现可能的不兼容变更会发出警告。

    solidity

    // 在hardhat.config.js中配置
    module.exports = {
      solidity: {
        version: "0.8.20",
        settings: {
          evmVersion: "paris"
        }
      },
      defender: {
        useDefenderProvider: true
      }
    };
    

    权限管理

    无论选择哪种代理模式,都需要仔细设计升级权限。建议采用多签钱包或时间锁(Timelock)来控制升级操作。时间锁可以设置延迟,让用户有时间在升级前审查变更内容。

    solidity

    // 简单的时间锁示例
    contract TimelockController {
        uint256 public constant MIN_DELAY = 2 days;
        mapping(bytes32 => uint256) public queuedTransactions;
        
        function queueTransaction(
            address target, 
            bytes memory data
        ) public returns (bytes32) {
            bytes32 txHash = keccak256(abi.encode(target, data));
            queuedTransactions[txHash] = block.timestamp + MIN_DELAY;
            return txHash;
        }
        
        function executeTransaction(
            address target, 
            bytes memory data
        ) public {
            bytes32 txHash = keccak256(abi.encode(target, data));
            require(
                block.timestamp >= queuedTransactions[txHash],
                "Timelock: not ready"
            );
            // 执行交易
        }
    }
    

    测试策略

    单元测试

    每个实现合约都应该在部署前进行充分的单元测试。测试用例需要覆盖所有公开函数,包括边界条件和异常输入。对于代理合约,通常的测试模式是:

    1. 部署实现合约和代理
    2. 通过代理调用功能,验证行为符合预期
    3. 部署新版实现
    4. 升级代理
    5. 验证新功能生效,同时旧数据保持完整

    solidity

    // 使用Hardhat和Waffle进行测试
    describe("MyContract", function () {
      let implementationV1;
      let implementationV2;
      let proxy;
      let owner;
    
      beforeEach(async function () {
        [owner] = await ethers.getSigners();
        
        // 部署V1实现
        const ImplementationV1 = await ethers.getContractFactory("MyContractV1");
        implementationV1 = await ImplementationV1.deploy();
        
        // 部署代理
        const Proxy = await ethers.getContractFactory("TransparentUpgradeableProxy");
        proxy = await Proxy.deploy(
          implementationV1.address,
          owner.address,
          "0x"
        );
      });
    
      it("should store value correctly via proxy", async function () {
        const contract = await ethers.getContractAt("MyContractV1", proxy.address);
        await contract.setValue(42);
        expect(await contract.value()).to.equal(42);
      });
    
      it("should preserve data after upgrade", async function () {
        // ... 初始设置 ...
        
        // 升级到V2
        const ImplementationV2 = await ethers.getContractFactory("MyContractV2");
        implementationV2 = await ImplementationV2.deploy();
        
        // 使用ProxyAdmin升级
        const proxyAdmin = await ethers.getContractAt(
          "ProxyAdmin", 
          await proxy.admin()
        );
        await proxyAdmin.upgrade(proxy.address, implementationV2.address);
        
        // 验证数据保持
        const contractV2 = await ethers.getContractAt("MyContractV2", proxy.address);
        expect(await contractV2.value()).to.equal(42);
      });
    });
    

    集成测试

    在主网上部署前,建议在测试网进行完整的集成测试。这包括测试前端与代理合约的交互、多签钱包的升级流程、以及与预言机、其他DeFi协议的对接。

    总结

    代理合约是区块链应用可维护性的重要基础设施。Transparent代理和UUPS代理各有优劣:Transparent模式更安全、易于理解,适合大多数项目;UUPS模式更高效、更灵活,适合有经验的开发团队。

    无论选择哪种模式,都需要严格遵守存储布局规则,正确处理初始化逻辑,并设计合理的权限管理机制。智能合约的安全不是一次性的工作,而是需要持续关注和改进的过程。

    在实际项目中,建议优先使用经过充分审计的OpenZeppelin等标准库,而不是自己从头实现代理逻辑。同时,建立完善的测试流程和时间锁机制,为系统的长期安全运行提供保障。

    相关文章推荐:

  • 模块化区块链架构解析:Celestia如何重塑Web3基础设施

    模块化区块链架构解析:Celestia如何重塑Web3基础设施

    引言:为什么区块链需要“模块化”

    回顾区块链技术的发展历程,我们不难发现一个有趣的现象:每一代区块链都在试图解决“不可能三角”——去中心化、安全性和可扩展性。以太坊选择了保守的路线,通过Layer2方案来缓解可扩展性压力;Solana则采用了高性能单体设计,但牺牲了部分去中心化程度;而Cosmos生态则走出了第三条路——模块化。

    模块化区块链的核心思想很简单:让专业的人做专业的事。传统区块链需要同时处理四个功能:执行交易、达成共识、提供数据可用性、验证状态转换。而模块化架构则将这些功能解耦,每个模块专注于自己的核心职责,通过标准化的接口相互协作。

    这种设计哲学并非凭空而来。在传统软件工程领域,模块化早已是构建复杂系统的基本准则。微服务架构、插件化设计、API-first理念,都在告诉我们同一个道理:系统越复杂,越需要清晰的职责边界和松耦合的组件关系。区块链领域对模块化的探索,本质上是将这一工程智慧引入到了一个去中心化、可信计算的全新场景中。

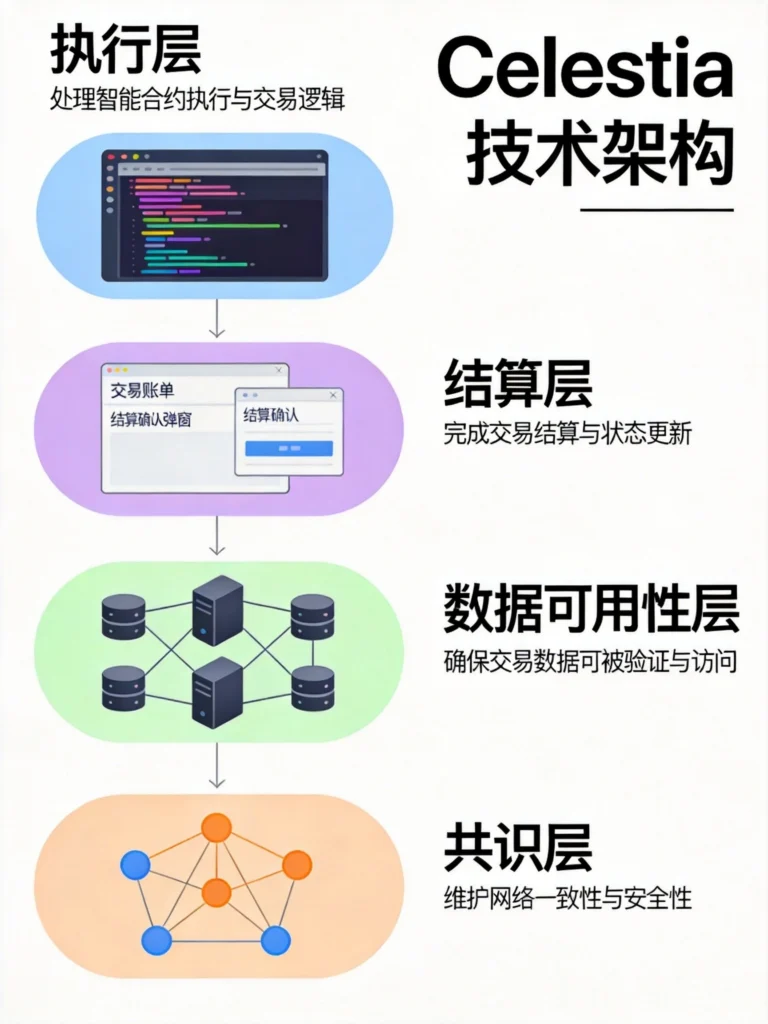
    模块化区块链执行层、结算层、数据可用性层、共识层四层架构示意图

    模块化架构的核心组成

    理解模块化区块链,首先要理解它拆分了哪些功能模块。

    执行层(Execution Layer)

    执行层负责处理交易和运行智能合约。它就像区块链的“计算器”,接收用户提交的交易指令,执行相应的计算,更新状态。主流的Layer2扩容方案,如Arbitrum、Optimism、Base等,本质上都是在承担执行层的角色。它们将以太坊主网作为“后盾”,自己则专注于高性能的交易处理。

    执行层的设计选择直接影响着用户体验。执行层可以采用不同的执行环境,比如EVM兼容环境、Move虚拟机、或者自定义的VM(虚拟机)。不同的执行环境决定了智能合约的开发语言、工具链和生态兼容性。

    结算层(Settlement Layer)

    结算层负责验证执行层的结果是否正确,并最终确认状态转换的合法性。在模块化架构中,结算层通常也是共识发生的地方。它像是一位“法官”,对执行层提交的结果进行最终裁决。

    以太坊主网扮演的角色正在从“全能型选手”向“结算层+数据可用性层”的混合角色转变。坎昆升级后引入的EIP-4844(proto-danksharding)就是一个明显信号——以太坊正在放弃在执行层与Layer2竞争,转而强化其作为底层基础设施的角色。

    数据可用性层(Data Availability Layer)

    这是模块化架构中最具创新性的模块。数据可用性层专门负责确保交易数据可以被所有参与者访问和验证。听起来简单,但实现起来却面临巨大的技术挑战。

    在传统区块链中,全节点需要下载和验证所有交易数据才能参与共识。轻节点虽然只存储区块头,但仍然需要依赖全节点来获取数据。这导致了一个问题:如果全节点作恶,声称某个区块已经包含某笔交易,但实际上数据根本不可用,轻节点将无法察觉。

    Celestia的核心创新就是解决这个“数据可用性”问题。它采用了数据可用性采样(Data Availability Sampling, DAS)技术,让轻节点只需要随机抽样验证一小部分数据,就能以很高的概率确认整个区块的数据可用性。这听起来违反直觉,但背后的数学原理保证了安全性:如果你随机检查一块拼图的几个碎片,而所有碎片都完好,那么整幅拼图大概率是完整的。

    共识层(Consensus Layer)

    共识层负责让分布式网络中的节点就交易顺序达成一致。传统的BFT(拜占庭容错)共识算法需要所有节点相互通信,通信复杂度为O(n²),这限制了网络的规模。

    Celestia使用的是基于Tendermint的共识协议,并在此基础上进行了优化。它的设计目标是支持数千个验证节点,同时保持快速的出块时间。共识层与数据可用性层的紧密集成是Celestia架构的一个特点——它将这两个功能模块合并为一个组件,通过统一的协议同时解决共识和数据可用性问题。

    Celestia的技术实现

    2D Reed-Solomon编码

    Celestia采用Reed-Solomon编码来存储和分发数据。简单来说,它将原始数据扩展成更大的矩阵,通过数学编码保证即使部分数据丢失,也能恢复完整信息。

    2D Reed-Solomon编码的运作方式是:将数据排列成二维矩阵,然后对每一行和每一列都添加冗余数据。这意味着即使有50%的数据块丢失,只要冗余度设置得当,依然可以恢复出原始数据。

    对于轻节点来说,这意味着它们不需要下载整个矩阵的数据。每个轻节点只需要随机下载几个数据块并进行验证。如果某个区块的数据不可用,那么在采样过程中发现问题的概率会非常高。通过这种方式,轻节点可以用极低的带宽开销来保证很高的安全性。

    命名空间默克尔树(Namespaced Merkle Trees)

    Celestia还引入了命名空间默克尔树(NMT)这一数据结构来解决数据隔离问题。在一个共享的数据可用性层上,不同的Rollup需要“搭伙”使用这个公共空间。但每个Rollup显然不希望自己的交易数据被其他Rollup随意访问。

    NMT允许数据按照“命名空间”组织,每个Rollup可以只下载与自己相关的数据块,而忽略其他Rollup的数据。这就好比在一个大型图书馆中,每个读者只需要借阅自己感兴趣的书架,而不需要翻遍整个图书馆。

    轻节点安全保障

    传统区块链中,轻节点的安全性完全依赖全节点的诚实假设。如果全节点串通一气,轻节点可能收到虚假信息却无法察觉。

    Celestia的轻节点则不同。由于采用了数据可用性采样,每个轻节点都是独立验证者的一部分。即使攻击者想要隐藏数据可用性问题,也需要同时让足够多的随机采样点失败,这在数学上几乎不可能。攻击的成本随着网络规模的增加而指数级上升,这为轻节点提供了接近于全节点的安全性保证。

    模块化架构的实际应用

    Sovereign Rollup(主权Rollup)

    在Celestia的语境中,Sovereign Rollup是一种特殊类型的Rollup。与传统的Layer2不同,Sovereign Rollup不依赖以太坊或其他结算层进行状态验证。它只需要使用Celestia作为数据可用性层,自己负责执行和结算。

    这意味着Sovereign Rollup拥有完全的“主权”——它可以独立决定协议升级、硬分叉规则,而不需要遵循任何底层链的约束。这种设计特别适合那些希望拥有自己治理机制的社区或应用。

    Settlement Rollup(结算Rollup)

    另一种模式是将Celestia与以太坊结合。以太坊坎昆升级后的proto-danksharding已经大幅降低了Layer2的数据发布成本。而Celestia则可以作为补充,为那些需要额外数据可用性保证的应用提供选项。

    对于开发者来说,这意味着更多的技术选择。你可以选择完全部署在以太坊生态内,也可以利用Celestia来构建更灵活的应用。这种灵活性正是模块化架构的魅力所在——它将“构建区块链”这件事拆解成了一系列可选的组件,让开发者可以根据具体需求自由组合。

    模块化对Web3开发者的意义

    降低开发门槛

    传统的区块链开发需要考虑共识、安全、数据存储等一系列复杂问题。模块化架构让开发者可以专注于自己的核心业务逻辑,而将底层基础设施委托给专业的模块提供者。

    就像现代Web开发中,开发者很少自己造轮子来实现数据库或缓存系统,而是直接使用PostgreSQL、Redis等服务。模块化区块链正在将同样的理念引入区块链开发领域。

    跨链互操作的本质改变

    目前的跨链方案大多依赖于桥接合约或跨链协议,这些方案往往存在安全隐患。模块化架构则提供了另一种思路:既然所有链共享同一个数据可用性层,那么验证跨链交易的有效性就变得简单多了。

    当多个执行层使用同一个数据可用性层时,跨链交易的数据可以直接在这个共享层上被验证。这意味着跨链互操作可以变得更加去信任化,安全性也会相应提升。

    新的应用场景

    模块化架构还解锁了一些以前难以实现的场景。比如,游戏链可以专注于低延迟的交易执行,不需要担心共识效率;DeFi协议可以构建自己的执行层,同时使用成熟的数据可用性层来保证安全;合规应用可以选择特定的结算层来满足监管要求。

    这种灵活性意味着区块链技术可以更好地服务于不同类型的应用需求,而不是用一套标准去适配所有场景。

    模块化架构面临的挑战

    当然,模块化并不是银弹。它也面临着自己的挑战。

    首先是跨模块延迟问题。当执行、结算、数据可用性分属不同模块时,跨模块通信会引入额外的延迟。对于那些对实时性要求极高的应用来说,这可能是个问题。

    其次是安全模型的复杂性。在模块化系统中,攻击者可以针对性地攻击某个薄弱环节。执行层、数据可用性层、结算层,每一层都需要独立保证安全。这种分散式的安全模型需要更精细的安全分析和设计。

    最后是经济模型的设计问题。当不同模块由不同实体运营时,如何设计合理的激励机制,确保每个模块都能持续、安全地运行,是一个需要深入研究的问题。

    结论:基础设施的范式转变

    模块化区块链代表了Web3基础设施的一次重要演进。它将复杂的区块链系统拆解为可组合的组件,让专业化的团队专注于各自的领域。这种设计既符合软件工程的最佳实践,也为Web3应用的发展提供了更大的灵活性。

    Celestia作为模块化架构的先行者,其创新性的数据可用性采样和命名空间设计为整个生态提供了新的技术选择。当然,这一领域仍在快速发展中,最终哪种架构能够胜出还需要时间和市场的检验。但可以确定的是,模块化的思维方式正在改变我们构建区块链应用的方式。

    对于Web3开发者而言,理解模块化架构的核心概念已经变得越来越重要。无论你选择哪条技术路线,模块化带来的设计理念都将影响未来区块链应用的发展方向。

    相关文章推荐:

  • 香港Web3嘉年华揭示的行业三大趋势转变

    香港Web3嘉年华揭示的行业三大趋势转变

    前言:香港的信号释放

    2026年4月20日至23日,香港会展中心迎来了一年一度的Web3盛典。

    这不是一场牛市狂欢的狂欢派对,而是一次明确信号的释放——Web3正在从“讲故事”进入“拼落地”的关键阶段。

    三天的大会议程浓缩成一个核心命题:Web3对金融的变革是真实存在的,但能否抓住这个机会,取决于能否真正解决技术、合规、用户体验的实际问题。

    本文将梳理香港Web3嘉年华的核心内容,为读者呈现这场行业盛会所揭示的三大趋势转变。

    Web3三大趋势转变对比图,速度转安全、加密转金融、概念转落地

    一、Vitalik定调:以太坊不拼速度,拼安全与去中心化

    1.1 公链竞争范式的根本转变

    以太坊联合创始人Vitalik Buterin在嘉年华上发表重磅演讲,首次系统性地阐述了以太坊的核心定位。

    他将以太坊定义为两大核心功能:

    公共公告板:供应用发布消息与数据,任何人都可以读取和验证。

    共享数字对象:由代码控制的资产、NFT、ENS域名、DAO等实体。

    这一重新定义颇具深意。Vitalik明确表示,以太坊的目标不是与高频交易平台竞争速度,而是成为最安全、最去中心化、始终在线的可信链。

    这是一个关于优先级的宣言。

    过去几年,公链竞争的核心叙事是“谁更快”。Solana喊出40000 TPS的性能承诺,Avalanche用雪崩共识抢占低延迟市场,一系列新生公链都在速度赛道上贴身肉搏。

    Vitalik的表态标志着这场竞争的底层逻辑正在改变:公链的真正价值不在于交易速度,而在于信任基础设施的可靠性。

    1.2 2028路线图:ZKVM主导验证

    Vitalik公布的以太坊技术路线图,核心是2028年前实现ZKVM主导验证。

    这意味着零知识证明(ZK)将从Layer2应用层渗透到Layer1协议层。以太坊的区块验证将逐步由传统的BFT共识机制转向ZK证明验证,大幅提升安全性和可验证效率。

    具体的技术演进包括:

    ePBS(嵌入式提议者-构建者分离):将MEV提取机制从链外中继内嵌至协议层,减少中心化风险。

    账户抽象:简化用户与以太坊交互的门槛,让普通用户无需理解私钥和Gas概念即可使用。

    抗量子签名算法:为应对量子计算的潜在威胁,以太坊将逐步迁移至后量子安全的签名方案。

    值得注意的是,这是Vitalik首次公开将抗量子安全纳入以太坊的核心路线图,反映了行业对量子威胁的重视程度正在上升。

    1.3 以太坊Glamsterdam升级的最新进展

    2026年香港Web3嘉年华期间,以太坊Glamsterdam升级传来最新进展。

    Glamsterdam是以太坊自2022年Merge以来最重要的协议升级,目标是将网络吞吐量提升至10000 TPS,同时将Gas费用削减78%。

    嘉年华前夕,Glamsterdam首个通用开发者测试网(devnet)正式上线。这一里程碑标志着升级从理论设计进入实际测试阶段。

    两大核心提案ePBS和BAL(区块级访问列表)的协同测试进展顺利。以太坊基金会开发者表示,6月份主网激活的目标“方向明确但需要观察devnet稳定性”。

    对于开发者和投资者而言,Glamsterdam升级的影响不容低估。参考历史规律——Dencun升级前ETH曾上涨60%——Glamsterdam可能正在被市场逐步定价。

    二、孙宇晨:波场下季部署抗量子地址

    2.1 量子威胁:不再遥远的风险

    波场创始人孙宇晨在嘉年华上的表态,聚焦于一个此前被低估的安全议题——量子计算对区块链的潜在威胁。

    谷歌量子人工智能团队近期发布的研究报告显示,一台拥有50万个物理量子比特的计算机,仅需9分钟即可破解比特币赖以生存的椭圆曲线加密算法(ECC),攻击成功概率约为41%。

    更令人警醒的是,约690万枚暴露在公链上的比特币(约占总供应量的三分之一)正面临直接的量子威胁。

    这些数据意味着量子威胁不再是一个“遥远的理论风险”,而是可能对加密市场造成系统性潜在影响的现实挑战。

    2.2 波场的抗量子战略

    面对这一威胁,孙宇晨宣布波场将于下季度部署抗量子地址,声称将成为“全球首个实现抗量子计算的公链”。

    具体技术方案尚未完全披露,但结合行业主流研究方向,可能涉及:

    后量子签名方案:采用NIST标准化的后量子算法(如CRYSTALS-Dilithium、SPHINCS+)替代现有椭圆曲线签名。

    密钥迁移机制:为现有用户创建抗量子新地址,支持资产安全迁移。

    混合签名方案:在过渡期支持旧签名和抗量子签名双轨运行。

    波场的激进表态能否兑现,还需要时间来验证。但可以确定的是,量子安全正在从学术议题进入行业议程。

    2.3 B.AI:AI与支付的融合探索

    孙宇晨同时展示了B.AI的AI智能体金融基础设施,这是波场在AI+Web3融合方向的布局。

    B.AI的核心定位是AI支付基建,目前已聚合Claude、ChatGPT、Gemini、MiniMax、Kimi及即将发布的DeepSeek V4等全球领先大模型。

    关键特性包括:

    • 同时打通国内外模型 API,避免单一服务商锁定
    • 支持区块链地址直接支付,降低AI服务使用门槛
    • 已有超过100万用户进行实际调用

    孙宇晨还透露了”B-Brain”克隆大脑功能的计划:用户可上传个人数据蒸馏出专属AI模型。这相当于为每个用户提供了一个链上AI Identity,可能成为Web3与AI融合的新入口。

    三、何一:币安向全球金融基建转型

    3.1 从3亿到30亿用户的野望

    币安联合创始人何一在与万向区块链的对话中透露,币安已将年度目标从“10亿用户”升级为“30亿用户”。

    这一数字调整的战略含义值得深思。

    30亿用户约占全球人口的40%,意味着币安不再将自己定位为加密交易所,而是要成为“全球金融基建”——服务面向普通人的日常支付和理财需求。

    何一强调,“Web3对金融的变革是真实存在的,哪怕只是让金融效率提高一点点,都是了不起的创新。”

    这与过去加密行业“高风险高回报”、“颠覆传统金融”的叙事形成鲜明对比。更务实的定位,可能正是币安能够在监管压力下持续扩张的策略选择。

    3.2 传统金融资产的引入

    嘉年华期间披露的信息显示,币安已上线原油、黄金、白银等大宗商品交易。

    这一布局的战略价值在于:

    扩大用户基础:传统金融产品吸引对加密货币持谨慎态度的保守投资者。

    降低监管风险:大宗商品交易在现行法律框架下有成熟监管路径。

    提升资产可信度:与实体资产挂钩增强平台可信度。

    大宗商品交易量在传统金融规模中已占相当比例,币安若能成功复制这一模式,将大幅拓宽其服务边界。

    3.3 合规与创新的平衡

    何一的表态折射出币安在合规与创新之间寻求平衡的务实策略。

    面对各国监管机构的持续关注,币安近年在合规方面投入巨大:获取多国牌照、建立区域运营中心、提升KYC/AML标准等。

    这种策略选择反映了Web3行业整体风向的变化:在合规框架内寻求发展,比挑战监管边界更加可行。

    四、RWA赛道:从金融资产到消费产业

    4.1 监管框架全面落地

    RWA(真实世界资产代币化)是2026年香港Web3嘉年华最受关注的方向之一。

    香港证监会中介机构部执行董事叶志衡宣布,证监会已一次性推出四套制度,涵盖虚拟资产交易、托管、管理、咨询等领域,并允许虚拟资产交易平台进行代币化资产交易。

    财经事务及库务局副局长陈浩濂透露,代币化产品二级市场交易规则预计2026年上半年公布,港府将推动贵金属、有色金属、可再生能源等更多资产类别代币化。

    这意味着RWA的合规路径已从试点进入全面推广阶段。

    4.2 消费品RWA联盟成立

    全球首家专注消费品RWA的平台RWA.LTD在嘉年华期间宣布成立”消费品RWA联盟”。

    这一联盟的成立标志着RWA叙事正从相对单一的金融资产领域,延伸至更加贴近现实生活的消费产业。

    想象一下:一瓶茅台酒的所有权可以被代币化,消费者购买的不是实物,而是代币化的权益证明;一瓶葡萄酒的生产、运输、存储全过程记录在链上,投资者可以追溯其生命周期。

    消费品代币化面临的挑战与金融资产不同:估值标准、流动性、物理交割等问题需要创新的解决方案。消费品RWA联盟的成立,意味着行业开始正视这些挑战并寻求集体突破。

    4.3 机构产品密集落地

    嘉年华期间,多项RWA产品密集发布:

    • HashKey Exchange:上线恒生黄金ETF代币化产品
    • 汇丰:发布代币化业务路线图
    • Franklin Templeton:在香港发行代币化基金
    • 汇丰与渣打:获得首批港元稳定币发行人牌照

    这些产品的落地表明,RWA不再是实验性项目,而是已进入实际运营阶段。

    五、三大趋势的深层解读

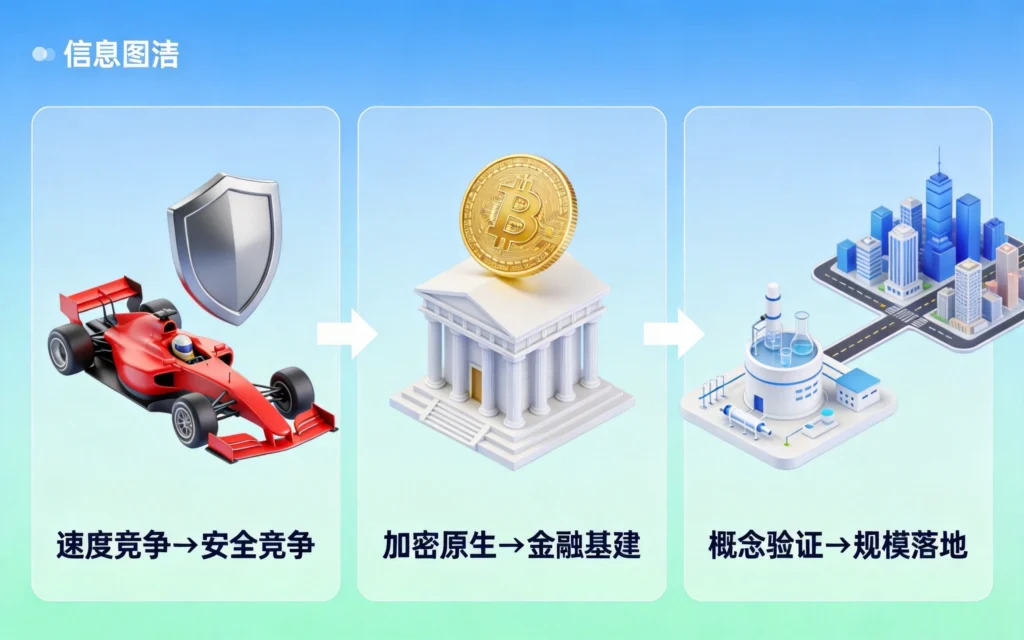
    5.1 从速度竞争到安全竞争

    香港Web3嘉年华最显著的变化,是行业关注点从“性能”转向“安全”。

    这种转变有其深层逻辑:

    市场成熟度提升:随着机构资金的大规模入场,市场对风险的认知更加成熟。高速但脆弱的系统,在真实资产托管场景中是不可接受的。

    监管压力:合规框架对资产安全性、审计透明度提出更高要求,单纯的速度优势无法弥补监管风险。

    量子威胁逼近:谷歌等科技巨头的量子计算进展,让行业不得不提前布局安全防线。

    可以预见,未来公链竞争的焦点将围绕安全标准、审计能力、抗量子性展开。

    5.2 从加密原生到金融基建

    币安、汇丰、渣打等机构的布局,传递出一个明确信号:Web3正在从“加密原生圈”向“传统金融圈”渗透。

    这种渗透不是颠覆式的替代,而是渐进的融合:

    产品融合:传统金融产品以代币化形式上链,降低交易门槛和成本。

    服务融合:加密交易所提供大宗商品交易、支付结算等传统金融服务。

    用户融合:传统金融客户通过合规渠道接触Web3服务,无需理解底层技术。

    这种融合趋势意味着,Web3的从业者需要具备金融合规意识和传统金融知识,而不仅仅是区块链技术能力。

    5.3 从概念验证到规模落地

    RWA从金融资产扩展到消费品领域、AI服务从实验室走向百万用户、Web3从“讲故事”进入“拼落地”——这些变化都指向同一个方向:Web3正在经历从概念验证到规模落地的关键跃迁。

    规模落地的核心挑战不再是技术可行性,而是:

    用户体验:如何让普通用户无感知地使用Web3服务?

    合规路径:如何在各地监管框架下合法运营?

    资产流动性:如何确保代币化资产有足够的二级市场?

    信任建立:如何让传统金融用户信任去中心化系统?

    这些问题没有标准答案,需要整个行业在实践中持续探索。

    六、未来展望

    6.1 技术演进方向

    基于嘉年华透露的信息,以下技术方向值得关注:

    零知识证明深化应用:从Layer2扩容走向Layer1验证,从交易隐私走向全面隐私计算。

    AI与链上服务深度集成:AI代理自主执行链上操作、ZKML实现链上AI可信推理。

    跨链互操作性:打破链间壁垒,实现资产和数据的无缝流通。

    后量子安全迁移:主流链开始规划抗量子升级路径。

    6.2 合规演进方向

    监管框架将继续完善:

    分类监管成为主流:不同类型资产、不同风险等级的服务适用不同监管标准。

    合规技术标准化:zk-KYC、链上审计、AML工具成为行业标配。

    跨境协作深化:各主要经济体建立监管信息共享机制。

    6.3 生态演进方向

    Web3生态将加速分化:

    基础设施层:少数顶级公链占据主导地位,提供安全可信的底层平台。

    应用服务层:垂直领域出现专业化应用,RWA、AI、GameFi各有代表。

    用户入口层:钱包、托管、支付等用户触点进一步整合,用户体验接近传统互联网。

    结语

    2026年香港Web3嘉年华传递的信息是清晰的:Web3正在经历从“讲故事”到“拼落地”的根本转变。

    这一转变意味着行业将更务实、更注重实际价值创造,而不是空泛的概念营销。对于从业者而言,这意味着需要更扎实的金融和技术能力,而不是讲故事的能力。

    以太坊选择安全而非速度,波场布局抗量子计算,币安转型金融基建——这些选择的背后,是行业对Web3长期价值的重新校准。

    合规时代的“亚洲主场”是否真的到来,取决于能否将这些战略愿景转化为可落地的产品和服务。

    这场从“讲故事”到“拼落地”的转变,才刚刚开始。

    相关阅读

  • DAO治理机制演进与MakerDAO等典型案例深度解析

    DAO治理机制演进与MakerDAO等典型案例深度解析

    引言:重新定义组织的边界

    当一群人需要共同管理一笔资产、共同做出一系列决策时,他们通常会成立一家公司、设立董事会、建立规章制度。但在区块链的世界里,一种新的组织形态正在打破这些传统范式——这就是DAO(Decentralized Autonomous Organization,去中心化自治组织)。

    2026年,全球已有超过8500个活跃DAO,管理着价值超过300亿美元的社区资产。这些组织没有传统意义上的CEO、没有物理办公室、甚至没有明确的法律实体,却能够协调来自全球的数千名参与者,共同做出复杂的金融决策、技术选择和资源分配。

    理解DAO治理,不仅是在理解一种技术实验,更是在见证人类组织形式的根本性变革。

    治理模型对比流程图,投票机制可视化展示

    一、DAO治理的核心要素

    1.1 什么是真正的去中心化治理?

    要理解DAO的价值,必须首先澄清一个常见误解:DAO的“去中心化”并非绝对,而是程度之分。

    完全去中心化意味着没有任何单一实体能够单方面控制组织决策。这种状态在现实中极难实现——即使没有正式的权利中心,巨鲸持有者、核心开发者团队、早期贡献者都可能形成事实上的权力集中。

    因此,DAO治理的核心目标更务实:不是追求绝对的去中心化,而是构建抗审查、抗单点故障、规则透明的决策机制。即使权力分布不均匀,只要规则是公开的、决策是可验证的、退出机制是畅通的,这个组织就比传统中心化实体更具可信度。

    1.2 治理的核心维度

    无论采用何种具体机制,DAO治理通常涉及以下核心维度:

    提案机制:谁可以发起决策提案?提案需要满足什么条件才能进入投票阶段?

    投票权重:每个参与者的投票权重如何计算?是一币一票还是其他模型?

    决策门槛:通过一项提案需要满足什么条件?多数同意还是特定阈值?

    执行机制:投票通过后,决策如何被执行?谁有权限触发执行?

    激励设计:如何鼓励有效治理参与?如何惩罚恶意行为?

    这些维度相互关联,共同决定了DAO的实际权力结构和运作效率。

    二、主流治理模型深度解析

    2.1 Token-Weighted Voting:最普及但最受争议

    Token-Weighted Voting(代币加权投票)是最简单的DAO治理模型:持有治理代币即获得投票权,持有量越多,投票权重越大。

    运作机制:一枚代币等于一票(或按持有量加权),投票结果按代币数量统计。

    这种模型的优势在于简单明了、难以作弊(通过链上代币余额即可验证投票权重),且与DeFi协议天然契合——流动性提供者通过质押获得代币,自然成为治理参与者。

    然而,Token-Weighted Voting的批评者指出其核心问题:鲸鱼主导与财阀统治。

    当一个持有100万枚代币的地址与10个各持有100枚代币的地址拥有相同的投票机会时,小持有者实际上被排除在决策之外。更严重的是,鲸鱼可以通过购买更多代币来积累控制权,将DAO变成“由有钱人决定”的俱乐部。

    MakerDAO是采用Token-Weighted Voting的典型案例。MKR代币持有者通过质押参与协议风险管理决策,包括利率调整、抵押品类型添加、清算参数设置等。这种模型让MKR持有者的利益与协议健康状况紧密绑定——当系统出现坏账时,质押的MKR会按比例销毁。

    2.2 Quadratic Voting:追求更公平的参与

    Quadratic Voting(二次方投票)试图解决Token-Weighted Voting中的权力失衡问题。

    运作机制:投票成本与投票数的平方成正比。如果投1票需要1个代币,投2票需要4个代币,投3票需要9个代币,以此类推。

    这种设计的巧妙之处在于:普通用户可以轻松负担1-2票,而积累投票权重需要指数级增长的代币成本。通过抑制鲸鱼的多票能力,二次方投票让小持有者也能有效影响决策。

    Gitcoin是采用二次方投票的代表性DAO。其资助轮(Grants Round)中,捐赠者对公共品项目进行二次方投票捐赠,Gitcoin匹配池根据投票结果分配资金。这种机制有效防止了巨鲸通过单笔大额捐赠主导资助方向。

    但二次方投票也有局限性:计算复杂度较高,且在处理提案优先级排序时可能不如简单多数制高效。

    2.3 Conviction Voting:时间加权的连续决策

    Conviction Voting(信念投票)是一种时间加权的投票机制,参与者的“信念”随持有代币时间的延长而增长。

    运作机制:参与者将代币质押在特定提案上,系统根据质押数量和质押时长计算信念值。提案通过所需的信念值随时间累积,一旦参与者撤回质押,信念值逐渐衰减。

    这种模型的独特优势在于鼓励深思熟虑的长期参与。仅仅持有代币而无实际行动无法积累信念;同样,短期质押然后撤回也无法对长期决策产生实质影响。

    1Hive DAO是信念投票的先驱实践者。其金库预算分配采用信念投票机制——支持者将代币质押在提案上表达支持,信念随时间增长,提案获得的资源与其积累的信念成正比。

    Conviction Voting特别适合需要持续评估和动态调整的预算分配场景,但在快速决策场景中效率较低。

    2.4 Multisig治理:小团队的高效执行

    Multisig(多签)治理是一种更接近传统公司治理的模式:由一小群被信任的治理者(通常称为Multisig Signers)共同控制关键权限。

    运作机制:预设N个签名者,任何关键操作需要至少M个签名才能执行。常见配置包括3-of-5、5-of-9等。

    Multisig的优势在于决策效率和安全性:由经验丰富的多签者把关,可以快速响应紧急情况,同时防止单一私钥泄露导致资产损失。

    Uniswap DAO采用Multisig治理关键协议参数。其治理委托机制允许将投票权委托给Delegate(代理人),其中部分Delegate是专业的多签运营者,负责在紧急情况下快速决策。

    核心要点:Multisig治理并非放弃了去中心化,而是将治理分为“日常决策(代币投票)”和“紧急执行(多签)”两个层级,实现了效率与去中心化的平衡。

    2.5 治理模型对比

    模型公平性效率防操纵适用场景
    Token-Weighted低高弱协议参数治理
    Quadratic中高中中社区偏好收集
    Conviction高中低强预算分配
    Multisig低高中紧急执行

    三、典型DAO案例深度解析

    3.1 MakerDAO:从稳定币协议到RWA先驱

    MakerDAO是以太坊生态历史最悠久的DeFi协议之一,其核心产品Dai是一种去中心化超额抵押稳定币。2026年,MakerDAO已完成从纯加密抵押到拥抱RWA(真实世界资产)的战略转型。

    治理架构演进:

    MakerDAO的治理经历了多次重要演进:

    • 早期采用完全开放代币投票,所有MKR持有者均可直接参与决策
    • 2020年引入委托投票(Delegation),提高治理效率
    • 2022年推出治理模块化(Governance Module),将某些低风险参数下放至Delegate投票
    • 2026年RWA战略实施后,引入专业RWA委员会,平衡机构决策效率与社区监督

    RWA转型分析:

    MakerDAO的RWA战略值得深入分析。面对纯粹加密抵押模式的局限性(如USDC集中风险、流动性效率问题),MakerDAO选择将高质量现实资产引入抵押品池。

    这一决策在治理层面引发激烈讨论:支持者认为RWA能提升协议的去风险能力和收益多样性;批评者担忧中心化资产带来的合规风险和信任假设。最终,社区通过多轮提案和辩论达成共识,体现了DAO治理中多元观点碰撞与妥协的典型过程。

    Treasury管理:

    MakerDAO的金库资产超过30亿美元,由专业团队和社区治理共同管理。2026年的治理重点包括:金库多元化(减少单一资产敞口)、收益策略优化(平衡安全性与收益率)、透明报告机制建立等。

    其Treasury管理采用类似传统机构投资者的治理框架:年度预算审批、专业委员会审议、季度绩效报告。这表明DAO治理并非排斥专业主义,而是将专业能力嵌入社区治理的框架之中。

    3.2 Uniswap DAO:DEX治理的标杆实践

    Uniswap是目前以太坊上最大的去中心化交易所,其V3版本部署和费用开关机制均通过DAO治理完成。

    流动性治理的独特挑战:

    Uniswap DAO面临一个独特的治理问题:流动性提供者的利益可能与协议治理者不一致。LP追求做市收益,而协议代币持有者关心UNI价值;两者诉求不同,却共享治理权力。

    Uniswap通过“费用开关”提案的治理过程展示了解决此类冲突的方法:社区需要评估LP激励、协议收入、代币销毁等各方利益的平衡点,最终通过投票决定是否开启交易手续费分配。

    Delegate机制的有效运作:

    Uniswap DAO建立了成熟的Delegate生态系统:

    • 专业Delegate:如FranklinDAO、GenesisDAO等,专门从事治理研究和提案工作
    • 项目Delegate:DeFi协议将其治理权委托给更了解相关领域的主体
    • 社区Delegate:活跃社区成员,代表普通UNI持有者参与治理

    这种Delegate机制有效解决了“冷漠投票”问题:普通代币持有者无需深入研究每个提案,只需将投票权委托给信任的Delegate,由Delegate代为行使投票权。

    3.3 Gitcoin DAO:公共品资助的创新实验

    Gitcoin是Web3公共品资助领域的先驱,其DAO治理围绕如何高效、公平地分配捐赠资金展开。

    二次方融资的治理实践:

    Gitcoin的二次方融资机制(Quadratic Funding)需要精细的治理设计:

    • 哪些项目有资格参与资助轮?
    • 匹配池的资金来源如何确定?
    • 如何防止Sybil攻击和共谋?

    这些问题都需要DAO通过治理来解决。Gitcoin的治理委员会由社区选举产生,负责制定资助轮规则、审批项目资质、监控异常行为。

    身份验证与公平性:

    为防止一人多投的Sybil攻击,Gitcoin引入BrightID等去中心化身份验证服务。这一决策本身也经过DAO治理讨论:部分社区成员担忧身份验证带来中心化风险,最终社区在安全性和去中心化之间找到了折中方案。

    3.4 Lido DAO:流动性质押治理的复杂平衡

    Lido是以太坊最大的流动性质押协议,其DAO治理涉及验证者选择、节点绩效监控、协议升级等复杂决策。

    验证者治理的特殊性:

    Lido面临的独特挑战是如何在保证网络安全的前提下管理验证者表现:谁来决定加入或移除验证者节点?出现 slashing事件时如何处理?这些问题需要在协议层面和治理层面共同解决。

    Lido DAO建立了专门的节点运营商委员会,由社区选举的验证者代表组成,在技术决策上拥有较大自主权。这种“治理分层”模式在其他大型DAO中也越来越常见。

    四、DAO治理面临的挑战

    4.1 参与率与冷漠问题

    DAO治理的最大挑战之一是低参与率。大多数DAO的实际投票率不足10%,大量代币持有者从未参与任何治理决策。

    这带来的问题是:少数活跃参与者实际上决定了所有人的命运,而他们可能并不能代表社区的整体利益。

    解决方案包括:委托投票机制降低参与门槛、提案简化减少决策负担、激励参与(如Protocol Owned Liquidity)等。但根本问题在于:大多数代币持有者是投资者而非治理参与者,这种角色错位难以通过机制设计完全解决。

    4.2 治理攻击与女巫风险

    随着DAO资产规模的增长,治理攻击(Governance Attack)的风险日益突出。

    攻击者可能通过购买大量代币获得控制权,然后通过投票将协议资产转移至自己控制地址。2026年,约23%的DAO曾遭受此类攻击尝试。

    防范治理攻击需要多重机制:时间锁(提案通过后需等待执行)、冷却期(大额资产转移需更长延迟)、多签制衡、专业审计等。但完全防范几乎不可能——DAO必须在开放性与安全性之间持续权衡。

    4.3 监管不确定性

    DAO的法律地位在大多数司法管辖区仍不明确。2026年虽有15个国家出台了DAO相关立法,但全球范围内的监管框架仍碎片化。

    监管不确定性带来的挑战包括:DAO参与者是否承担个人法律风险?协议收益如何纳税?跨国协作如何处理法律冲突?这些问题正在推动部分DAO采用法律包装(Legal Wrapper)——在特定司法管辖区注册有限责任公司或基金会,将DAO框架与法律实体结合。

    Wyoming(美国怀俄明州)是DAO友好立法的代表,允许DAO注册为有限责任公司,享有法律地位的同时保持治理灵活性。

    4.4 权力集中与透明性

    虽然DAO标榜去中心化,但实际情况往往复杂。核心开发者、巨额代币持有者、VC背景的投资机构都可能在事实上形成权力中心。

    解决这一问题的关键是透明度:公开讨论记录、投票理由说明、金库使用明细、决策影响分析。2026年,越来越多DAO开始采用链上分析和报告工具,提高治理透明度,让社区成员能够真正监督权力运行。

    五、未来发展方向

    5.1 AI辅助治理

    AI正在渗透DAO治理的各个环节:

    • 提案分析:AI自动分析提案内容、潜在风险、历史相似案例
    • 异常检测:识别潜在的攻击模式、投票操纵行为
    • Sentiment分析:评估社区对特定议题的整体态度

    OpenAI等机构已开始探索AI代理参与治理的可能性。想象一个由AI管理的DAO金库,能够24/7监控链上数据、评估风险、提交优化提案——这可能带来治理效率的量级提升,但也引发“谁为AI决策负责”的深刻问题。

    5.2 跨链治理协调

    2026年,随着多链生态的繁荣,跨链治理协调成为重要议题。Polygon的Governance Hub正在探索如何聚合多条链的治理投票,让持有者能够在一个界面管理多链资产配置和治理参与。

    跨链治理的核心挑战是信任问题:如何确认来自其他链的投票是真实的?zk-SNARK等零知识证明技术可能提供解决方案——在不泄露具体投票内容的情况下,验证跨链投票的有效性。

    5.3 专业化治理分工

    未来的大型DAO可能走向更精细的治理分工:

    • 技术委员会:负责协议升级和智能合约开发
    • 风险委员会:评估和管理金融风险敞口
    • 社区委员会:处理社区事务和争议解决
    • 财务委员会:管理Treasury和投资策略

    每个委员会由具有相应专业能力的社区成员组成,向全体DAO成员负责。这种模式借鉴了传统公司的董事会结构,但在去中心化框架下运行。

    结语

    DAO治理的本质是一场关于权力、信任和协作的持续实验。2026年的DAO已证明去中心化组织能够在实践中运作,但同时也暴露了参与率、效率、安全性等方面的持续挑战。

    没有完美的治理模型,只有适合特定场景的选择。MakerDAO展示了大额资产管理的审慎实践,Uniswap证明了委托机制的有效性,Gitcoin探索了公共品资助的创新可能,Lido则示范了技术密集型协议的专业治理。

    理解这些案例的价值,不仅在于学习其具体做法,更在于理解DAO治理背后的核心张力:如何在开放与效率、公平与专业、去中心化与可执行性之间找到动态平衡。

    这是Web3时代组织变革的长期课题,值得所有关注区块链未来的人持续观察和参与。

    相关阅读

  • 2026年Solidity智能合约开发工具链完整指南:从编码到部署实战

    2026年Solidity智能合约开发工具链完整指南:从编码到部署实战

    引言:为什么工具链选择至关重要

    编写智能合约与开发传统应用有着本质区别。合约一旦部署便难以修改,任何漏洞都可能带来不可逆的资产损失。因此,选择合适的开发工具不仅关乎效率,更直接决定代码的安全性与可靠性。

    2026年的Solidity开发工具生态已相当成熟,从浏览器端轻量级IDE到专业级本地开发环境,从自动化测试框架到链上调试工具,开发者有丰富的选择。但工具越多,选择也越困难。本文将系统性地梳理当前主流工具的能力边界与适用场景,帮助你找到最适合自己工作流的组合。

    一、集成开发环境(IDE)

    1.1 Remix IDE:入门友好的浏览器端选择

    Remix是以太坊官方推荐的智能合约集成开发环境,基于浏览器运行无需安装,是入门Solidity的首选工具。

    核心优势:

    • 开箱即用:直接在浏览器中编写、编译、部署合约,完全零配置。
    • 插件生态丰富:内置静态分析(Slither)、Gas优化、可视化调试等插件。
    • 内置教学资源:LearnEth插件提供交互式教程,适合初学者边学边练。

    适用场景:学习Solidity语法、快速原型开发、小型合约验证。

    开发工具链流程图,从编码到部署全流程展示

    Remix的代码编辑器支持Solidity语法高亮和自动补全,编译器版本覆盖从0.4到0.8的最新版本,部署模块可连接MetaMask、WalletConnect等多种钱包。

    对于希望深入学习的开发者,Remix还提供调试器功能,支持逐行执行合约调用、查看内存和存储状态。

    1.2 VS Code + Solidity扩展:专业开发的首选

    对于需要长期从事智能合约开发的工程师,VS Code配合Solidity扩展是更高效的选择。

    推荐扩展组合:

    • Solidity Visual Developer:提供语法高亮、函数跳转、格式化等基础功能。
    • Solidity Metrics:实时分析合约代码复杂度、继承深度、函数数量等指标。
    • Hardhat Toolbox:在IDE中直接集成Hardhat任务和测试运行能力。

    VS Code的优势在于其作为通用编辑器的灵活性,开发者可以同时处理前端代码、后端服务、智能合约等多种文件类型,配合强大的Git集成和终端工具,构建完整的开发环境。

    1.3 Atlas:AI增强的新锐力量

    Atlas是近年来崛起的新一代智能合约IDE,其最大特色是深度集成AI辅助能力。

    Atlas能够在编码过程中实时分析合约逻辑,自动识别潜在漏洞和Gas优化空间,并提供修复建议。对于希望学习最佳实践的开发者,Atlas的AI反馈相当于一个24小时在线的导师。

    2026年,Atlas已支持Solidity、Vyper、 Cairo等多种智能合约语言,开始在专业开发者中获得关注。

    二、本地开发框架

    2.1 Hardhat:以太坊开发的工业标准

    Hardhat是当前以太坊开发领域最流行的本地开发框架,由Nomic Labs维护,被以太坊基金会和主流DeFi项目广泛采用。

    核心特性:

    灵活的合约编译:Hardhat内置Solidity编译器,支持多版本并行和自定义编译器路径配置。

    javascript

    // hardhat.config.js
    module.exports = {
      solidity: {
        version: "0.8.28",
        settings: {
          optimizer: {
            enabled: true,
            runs: 200
          }
        }
      },
      networks: {
        hardhat: {
          chainId: 31337
        }
      }
    };
    

    强大的任务系统:Hardhat Tasks允许开发者自定义命令行任务,自动化重复工作。

    内置网络支持:启动本地区块链节点(Hardhat Network),支持高级调试功能如console.log、堆栈跟踪、交易回溯。

    插件生态成熟:Tenderly、OpenZeppelin、Waffle等主流工具都有官方Hardhat插件。

    2.2 Foundry:性能至上的后起之秀

    Foundry是2021年诞生的新兴开发框架,以Rust编写,在测试速度和开发体验上实现了质的飞跃。

    核心优势:

    极速测试:Foundry的Forge测试框架基于Rust实现,比JavaScript-based的Hardhat快10-100倍。大型测试套件的运行时间从分钟级压缩到秒级。

    内置Fuzzing:Forge支持模糊测试( Fuzzing),能够自动生成边界输入发现合约漏洞。

    脚本化部署:使用Solidity编写部署脚本,而不是JavaScript,降低学习门槛。

    solidity

    // Foundry部署脚本示例
    contract DeployMyToken is Script {
        function run() external {
            vm.broadcast();
            new MyToken("MyToken", "MTK");
        }
    }
    

    交互式调试:Forge内置Anvil本地网络和Chisel REPL,支持直接在终端中测试合约代码片段。

    Foundry的学习曲线较陡,但其极致性能让越来越多追求效率的开发者开始迁移。

    2.3 Hardhat vs Foundry:如何选择?

    维度HardhatFoundry
    性能中等极快
    生态成熟度高中高
    插件丰富度极其丰富持续增长
    调试体验优秀优秀
    学习曲线平缓较陡
    语言JavaScript/TypeScriptSolidity原生

    对于团队项目,建议评估现有代码库的依赖情况。如果团队已熟悉Hardhat生态且项目规模适中,继续使用Hardhat是稳妥选择;如果追求测试性能和开发体验,且愿意投入时间学习,Foundry值得尝试。

    2026年,越来越多的项目采用双轨策略:用Foundry处理测试和脚本,用Hardhat管理插件和部署流程。

    三、测试与调试工具

    3.1 单元测试框架

    智能合约测试必须严谨全面,以下是主流测试工具的对比:

    Waffle + Chai:以太坊早期的经典组合,提供简洁的断言API,与Hardhat深度集成。

    javascript

    describe("Token", function () {
      it("should transfer tokens correctly", async function () {
        const [sender, receiver] = await ethers.getSigners();
        const token = await ethers.deployContract("MyToken");
        
        await token.transfer(receiver.address, 1000);
        expect(await token.balanceOf(receiver.address)).to.equal(1000);
      });
    });
    

    Foundry Forge:如前所述,以Solidity编写测试用例,性能卓越。

    DappTools + Hevm:更底层的测试工具链,适合追求完全控制的开发者。

    3.2 Tenderly:链上调试与分析

    Tenderly是智能合约开发和监控的一站式平台,其核心功能包括:

    交易模拟器:在交易上链前模拟执行结果,查看Gas消耗、事件日志、状态变化。

    实时监控:追踪已部署合约的调用情况,设置异常交易警报。

    Web3网关:提供Infura/Alchemy的替代方案,内置调试和可视化功能。

    javascript

    // 使用Tenderly模拟交易
    await tenderly.simulator.simulateTransaction({
      from: userAddress,
      to: contractAddress,
      value: "0.1",
      data: encodedData
    });
    

    对于生产环境合约,Tenderly的持续监控能力尤为重要。它能在第一时间发现合约异常调用、潜在的闪电贷攻击等安全威胁。

    3.3 Gas优化工具

    Gas成本直接影响用户体验,以下工具帮助识别和优化Gas消耗:

    Gas Reports:Hardhat内置的Gas使用报告,清晰展示每个函数的平均、最小、最大Gas消耗。

    Solhint + Slither:代码静态分析工具,能够识别低效代码模式和潜在漏洞。

    Gas Snapshot:追踪Gas消耗的变化趋势,防止代码变更引入Gas回归。

    优化Gas的核心策略包括:使用view/pure函数避免链上计算、批量操作减少循环次数、选用合适的数据类型(如uint256 vs uint128)、利用事件代替存储节省Gas。

    四、部署与交互工具

    4.1 主流RPC节点服务商

    部署合约前需要连接到以太坊网络,主流节点服务商包括:

    • Infura:老牌服务商,稳定可靠,免费额度充足。
    • Alchemy:提供增强API和开发者工具,适合规模项目。
    • QuickNode:全球节点覆盖广,性能出色。
    • Pocket Network:去中心化节点服务,抗审查能力强。

    2026年,Tenderly Web3 Gateway也加入竞争,提供与调试工具无缝集成的独特体验。

    4.2 合约验证服务

    合约部署到主网后,源码验证是建立用户信任的关键步骤:

    Sourcify:以太坊官方推荐的自动化验证服务,支持部分源码验证。

    Etherscan Verification:最广泛使用的验证平台,提供合约ABI和源码的公开展示。

    javascript

    // Hardhat验证插件使用示例
    await hre.run("verify:verify", {
      address: contractAddress,
      constructorArguments: [arg1, arg2],
      contract: "contracts/MyToken.sol:MyToken"
    });
    

    4.3 升级与代理模式

    对于需要持续迭代的合约,代理模式是标准解决方案:

    透明代理(Transparent Proxy):将逻辑合约与代理合约分离,通过升级合约更改指向。

    UUPS代理(UUPS Proxy):升级逻辑内置于逻辑合约本身,由权限控制决定谁能升级。

    OpenZeppelin提供了经过审计的标准实现,是生产环境的首选。

    javascript

    // 使用OpenZeppelin升级插件
    const Box = await ethers.getContractFactory("Box");
    const box = await upgrades.deployProxy(Box, [42], { initializer: 'store' });
    

    五、安全审计工具

    5.1 静态分析工具

    Slither:Trail of Bits开发的静态分析框架,能够自动检测超过50种智能合约漏洞。

    bash

    slither . --detect reentrancy-eth,unchecked-send
    

    Mythril:由Consensys Diligence维护的符号执行分析工具,适合深度漏洞挖掘。

    Semgrep:通用代码分析工具,通过自定义规则检测Solidity代码模式。

    5.2 自动化审计平台

    • Certora:基于形式化验证的审计工具,能够数学证明合约属性的正确性。
    • Certik:提供AI辅助+人工审核的全面审计服务。
    • Trail of Bits:行业领先的安全审计团队,发布大量开源安全工具。

    5.3 安全开发最佳实践

    工具只是辅助,安全意识才是根本。以下原则应贯穿开发全过程:

    最小权限原则:合约功能按需拆分,避免单一合约承担过多职责。

    防御性编程:假设所有外部输入都可能是恶意的,验证前置条件。

    标准化使用:优先采用OpenZeppelin等经过审计的标准实现,避免重复造轮子。

    测试覆盖:追求高测试覆盖率,尤其关注边界条件和失败路径。

    六、2026年新趋势与工具

    6.1 AI辅助开发工具崛起

    2026年,AI正在深刻改变智能合约开发方式:

    AI代码生成:ChatGPT、Claude等LLM能够根据需求描述生成基础Solidity代码。

    AI代码审查:专门针对Solidity的AI审查工具能够发现传统静态分析遗漏的逻辑漏洞。

    自然语言合约:部分项目开始探索用自然语言描述合约逻辑,AI生成对应代码。

    但AI生成代码存在局限性:可能引入未知的漏洞、不了解项目具体上下文、难以处理复杂业务逻辑。当前AI更适合作为辅助工具,开发者仍需保持独立判断能力。

    6.2 以太坊Glamsterdam升级的开发者影响

    以太坊即将于2026年实施Glamsterdam升级,带来多项影响开发者的变化:

    Gas重构:Gas计算方式将按CPU、存储、带宽真实消耗重新定价,部分操作的Gas成本可能显著变化。

    并行执行:区块级访问列表(BAL)将使部分原本无法并行的交易变得可并行,开发者需重新审视合约逻辑。

    开发者应关注升级公告,及时更新测试环境配置,确保合约在新Gas模型下的行为符合预期。

    6.3 zkEVM兼容性考量

    随着zkEVM Layer2成为主流开发目标,兼容性问题需要纳入考量:

    字节码差异:Type 1(完全以太坊兼容)与Type 2(EVM兼容)的zkEVM对某些操作码的处理存在细微差异。

    Gas模型差异:Layer2的Gas计算与L1不同,部分优化策略需调整。

    预编译合约:部分L1预编译合约在zkEVM中可能表现不同。

    建议在目标Layer2的测试环境进行完整测试,尤其是涉及密码学操作的合约。

    结语

    2026年的Solidity开发工具生态已高度成熟,从浏览器端IDE到本地专业框架,从单元测试到形式化验证,开发者拥有完整的工具链支撑。

    选择工具时,应综合考虑项目规模、团队背景、性能需求和安全要求。工具是为目标服务的,避免盲目追求最新最热,适合的才是最好的。

    更重要的是,工具无法替代扎实的技术基础和对安全的敬畏。深入理解Solidity语言特性、熟悉以太坊协议设计、养成安全开发习惯,这些才是成为优秀智能合约工程师的根本。

    祝你在Web3开发的道路上持续精进。

    相关阅读

  • 零知识证明(ZKP)从密码学黑科技到Web3基础设施的演进

    零知识证明(ZKP)从密码学黑科技到Web3基础设施的演进

    引言:当密码学遇见区块链

    如果有人说“我知道某个秘密”,却不需要告诉你这个秘密是什么,你能相信他吗?听起来像是个悖论,但在密码学的世界里,这恰恰是零知识证明(Zero-Knowledge Proof,简称ZKP)要解决的核心问题。

    这项诞生于1985年的密码学技术,在过去近四十年里始终停留在学术论文和理论推演中。直到区块链的出现,才让它找到了最完美的应用土壤。2026年的今天,零知识证明已从“密码学黑科技”演变为Web3世界的底层基础设施,渗透到扩容、隐私、合规、AI等各个领域。

    理解零知识证明,不仅是为了掌握一项技术,更是为了看清Web3未来十年的演进方向。

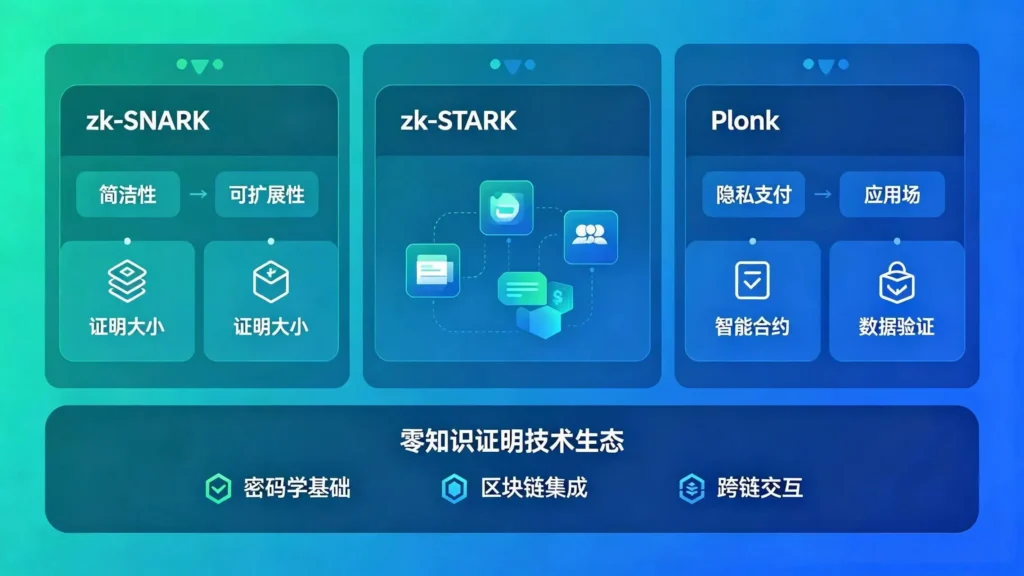
    该配图通过可视化图表对比了 zk-SNARK、zk-STARK、Plonk 三大主流零知识证明协议的特性与应用场景,直观呈现了零知识证明的技术生态与落地方向。

    一、零知识证明的核心原理

    1.1 什么是零知识证明?

    简而言之,零知识证明允许**证明者(Prover)向验证者(Verifier)**证明某个陈述是正确的,而无需透露任何额外信息。

    用一个经典的例子来理解:假设你面前有一扇带密码锁的门,你声称知道密码,但不想告诉验证者具体是什么。你只需要在不知道密码的情况下打开门——如果门真的开了,验证者自然相信你知道密码,但你从未透露过密码本身。

    这个例子揭示了零知识证明的三个核心特性:

    完备性(Completeness):如果陈述为真,诚实的证明者总能说服验证者。
    可靠性(Soundness):如果陈述为假,任何作弊的证明者都无法说服验证者。
    零知识性(Zero-Knowledge):验证者除了知道陈述为真之外,什么都不知道。

    这三个特性构成了零知识证明的数学基础,也是其能够在区块链领域发挥价值的关键。

    1.2 为什么区块链需要零知识证明?

    区块链的核心特征是公开透明、可审计——任何人都可以查看链上所有交易和数据。这种透明性带来了可验证性,但同时也暴露了用户隐私。你在链上的资产持仓、交易策略、甚至身份信息,都可能被完整追踪和分析。

    这对于追求隐私的个人用户和机构投资者来说,是一道难以逾越的门槛。传统加密货币的“匿名性”往往只是 pseudonymity(假名性),即用公钥地址代替真实身份,但链上行为模式的分析仍然可以追溯到真实个体。

    零知识证明提供了第三条路:在不牺牲可验证性的前提下,实现真正的隐私保护。你可以在证明“我有足够资产进行某笔交易”的同时,不暴露具体的资产数量和来源;你可以在证明“我通过了KYC审核”的同时,不泄露任何个人身份信息。

    这种“隐私不透明、验证可公开”的能力,恰好解决了区块链领域的三大核心矛盾:隐私与透明、效率与安全、去中心化与合规。

    二、主流零知识证明协议对比

    2026年,零知识证明领域已形成以zk-SNARK、zk-STARK和Plonk为代表的技术阵营。它们各有优劣,适用于不同的应用场景。

    2.1 zk-SNARK:最成熟的工业级方案

    zk-SNARK(Zero-Knowledge Succinct Non-Interactive Arguments of Knowledge)是目前应用最广泛的零知识证明协议。其名称中的关键词揭示了核心特性:

    • Succinct(简洁):生成的证明体积小,验证速度快。
    • Non-Interactive(非交互):证明者和验证者之间无需多轮交互,只需一轮提交即可完成验证。

    zk-SNARK的核心技术依赖于椭圆曲线配对和可信设置(Trusted Setup)。所谓可信设置,是指在系统初始化时生成一组公共参数,这些参数必须在setup阶段被安全地销毁,否则可能被用于生成虚假证明。

    2020年以太坊引入Groth16算法以来,zk-SNARK已在Zcash、Loopring、zkSync等项目中得到大规模验证。2026年,以太坊Layer2生态中的主流项目(如zkSync Era、Polygon zkEVM、Scroll)均基于zk-SNARK或其变体实现。

    2.2 zk-STARK:抗量子的后起之秀

    zk-STARK(Zero-Knowledge Scalable Transparent Arguments of Knowledge)相比zk-SNARK有两个显著优势:

    透明性(Transparent):不需要可信设置,所有公共参数都是公开生成的,消除了信任假设。

    抗量子性(Post-Quantum):基于哈希函数的安全性,在理论上能够抵御量子计算攻击。

    zk-STARK的代价是证明体积更大、验证成本更高。以太坊联合创始人Vitalik Buterin曾在博客中详细对比两种协议,指出zk-STARK更适合对安全性要求极高、验证频率较低的场景。

    StarkWare是zk-STARK技术的主要推动者,其旗舰产品Starknet已成长为以太坊Layer2生态中TVL最高的应用链之一。

    2.3 Plonk:通用性的新标杆

    Plonk(Permutations over Lagrange-bases for Oecumenical Noninteractive arguments of Knowledge)是一种通用性极强的零知识证明协议,其设计允许任意电路程序通过Plonk生成证明。

    Plonk的核心创新在于其updatable SRS(Structured Reference String),即支持多方参与的参数更新机制。如果某个参与者意外泄露了setup阶段的秘密碎片,系统可以通过更新机制修复,而无需重新进行完整的可信设置。

    这种特性使得Plonk特别适合需要长期演进、可能有多方参与的商业应用。Aztec、ZKsync(部分组件)、Mir等知名项目均采用Plonk作为核心技术基础。

    2.4 三大协议对比

    特性zk-SNARKzk-STARKPlonk
    证明体积极小(~200字节)较大(~45KB)中等(~400字节)
    验证速度快较慢快
    可信设置必须(仪式)不需要updatable
    抗量子否是否
    典型应用zkSync, LoopringStarknetAztec, ZKsync

    三、零知识证明的工业化落地

    3.1 zkEVM:让以太坊扩容与隐私兼得

    zkEVM(Zero-Knowledge Ethereum Virtual Machine)是零知识证明与以太坊智能合约环境的深度融合。其目标是让以太坊Layer2能够在继承主网安全性的同时,实现性能的指数级提升。

    传统Layer1以太坊的处理能力受限于单线程执行,每秒只能处理约15-30笔交易。zkEVM通过将计算移至链下,生成简洁的零知识证明,只在主网验证证明的正确性,从而实现百倍甚至千倍的性能提升。

    2026年,zkEVM技术已进入工程化成熟期:

    • zkSync Era:Matter Labs开发的zkEVM实现,已支持Solidity语言,兼容大部分以太坊开发工具。
    • Polygon zkEVM:Polygon团队推出的Type 2 zkEVM,追求与以太坊的最大兼容性。
    • Scroll:专注于zkEVM字节码级兼容的Layer2项目,与以太坊基金会有深度合作。

    这些项目的共同目标是:让开发者几乎无需修改代码,就能将以太坊DApp部署到Layer2,享受低Gas费和高吞吐量。

    3.2 隐私交易:从Zcash到全链隐私

    Zcash于2016年首次实现了零知识证明在加密货币中的应用,让用户可以选择性地隐藏交易金额和发送方。仅这一功能,就让Zcash成为隐私币领域的标杆。

    2026年,零知识证明已从单一资产隐私扩展到全链隐私保护:

    • Aztec Connect:通过ZK-Rollup技术实现以太坊交易的隐私保护,同时支持与DeFi协议的可组合性。
    • Railgun:专为以太坊设计的隐私系统,支持ETH、ERC-20资产的隐私转账和DeFi交互。
    • ** Nocturne**:采用分层隐私架构的新型隐私协议,支持更复杂的隐私场景。

    这些隐私方案的技术核心,都是利用零知识证明让链上验证者相信交易的有效性,同时隐藏交易的具体细节。

    3.3 zk-KYC:合规与隐私的平衡术

    当Web3应用需要满足监管要求时,传统的KYC流程要求用户提交身份证、收入证明等敏感信息。这些信息集中存储在项目方服务器上,一旦泄露将造成严重的隐私侵犯。

    zk-KYC(Zero-Knowledge Know Your Customer)提供了一种优雅的解决方案:用户只需向受信任的KYC提供商提交一次身份信息,获取一个加密的“合规证明”;之后在任何需要验证身份的Web3应用中,用户只需提交这个证明,而无需再次暴露个人数据。

    这种模式已在RWA代币化和合规DeFi领域得到应用。用户可以在不暴露具体身份信息的前提下,证明自己通过了合格投资者审核或有资格参与特定投资。

    2026年,随着全球监管框架的完善,zk-KYC正在成为连接Web3与TradFi的合规桥梁。

    3.4 ZKML:AI时代的可信推理

    当人工智能模型被部署到链上时,其推理过程必须是可验证的——否则用户无法确认模型输出是否被篡改或操纵。零知识证明与机器学习的结合(Zero-Knowledge Machine Learning,简称ZKML)正是为解决这一问题而生。

    ZKML允许模型持有者在不泄露模型参数和训练数据的前提下,证明模型推理的正确性。这对于去中心化AI市场、链上预测协议、AI代理经济等场景具有重要意义。

    Giza、Modulus Labs等项目正在探索ZKML的实际应用。2026年,一个值得关注的方向是将AI模型推理过程通过零知识证明验证后,生成可信任的链上输出,实现“链上AI”的可信闭环。

    四、性能突破:从分钟级到毫秒级

    4.1 硬件加速的突破

    零知识证明的长期痛点在于证明生成的算力消耗。生成一个有效的零知识证明,需要消耗大量CPU和内存资源,在某些复杂场景下可能需要数分钟甚至更长时间。

    2026年,GPU和ASIC专用硬件的引入彻底改变了这一局面:

    • GPU加速:利用并行计算能力,将证明生成速度提升数十倍。
    • ASIC专用芯片:如Worldcoin的Orb设备、内置零知识证明加速芯片的云服务器,正在将证明成本压缩至美分级别。
    • 云服务化:AWS、Google Cloud等主流云平台已开始提供零知识证明计算的托管服务,进一步降低开发者门槛。

    4.2 算法优化的进展

    除了硬件层面,零知识证明的算法也在持续优化:

    • 递归证明(Recursive Proof):允许将多个证明聚合成一个证明,进一步压缩验证成本。
    • 证明聚合(Proof Aggregation):通过批量验证多个证明,摊薄单位证明的验证开销。
    • 并行执行优化:zkEVM通过预分析与依赖图分析,将原本串行的交易执行改为可并行的依赖关系图,榨取多核处理器的性能。

    Boundless公司最新发布的Boundless for Rollups方案,将ZK证明成本压缩至每十亿cycles约0.04美元,证明时间从24小时缩短至分钟级,这是2026年零知识证明工程化的标志性突破。

    五、挑战与未来展望

    5.1 当前面临的主要挑战

    尽管零知识证明已取得显著进展,但工业化落地仍面临若干挑战:

    开发门槛依然较高:设计零知识证明电路需要深入的密码学知识,主流开发语言(如Circom、Noir)相比传统编程语言的抽象程度较低。

    审计复杂性:零知识证明系统的安全性依赖于电路设计的正确性,而电路审计比智能合约审计更加专业和小众。

    监管不确定性:隐私保护技术面临全球各地区监管态度不一的挑战,部分司法管辖区对零知识证明持审慎态度。

    5.2 未来演进方向

    展望未来,零知识证明的技术演进将沿着几个方向展开:

    与后量子密码融合:随着NIST后量子密码标准的落地,零知识证明协议将逐步迁移到抗量子基元,确保长期安全性。

    与同态加密结合:实现更复杂的隐私计算场景,在保护数据的同时支持数据分析和处理。

    标准化与工具成熟:2026年,零知识证明的开发工具链正在快速成熟,未来开发者无需成为密码学专家,也能构建基于零知识证明的应用。

    结语

    零知识证明的全域普及,标志着Web3从“透明时代”迈入“隐私可信时代”。它不仅解决了区块链扩容与隐私的技术难题,更重构了数字世界的信任范式——让数据所有权回归用户、让合规不牺牲隐私、让AI与链上应用更加可信。

    对于Web3开发者和技术爱好者而言,理解零知识证明已不是可选项,而是必修课。2026年的区块链世界正在被这项技术深刻重塑,而真正理解其原理与应用的人,将在未来的价值创造中占据先机。

    相关阅读

  • 2026全球加密监管定局:合规化与协同化重塑行业格局

    2026全球加密监管定局:合规化与协同化重塑行业格局

    一、全球监管的”合规化”硬门槛

    1.1 规则红线取代灰色地带

    2026年,合规不再是选择题,而是生存底线。

    欧盟MiCA框架通过严格的牌照与储备金要求,倒逼交易所与发行方进行公司化运营。 没有牌照的项目,在欧盟市场将寸步难行。储备金不足的稳定币发行方,同样面临清退风险。

    美国通过GENIUS法案确立稳定币的联邦监管框架。 SEC与CFTC联合厘清证券型代币与商品型代币的边界,结束了长期的监管套利空间。那些试图用”功能型代币”包装”证券型代币”的项目,将无处遁形。

    市场出清加速,缺乏合规能力的野路子项目正在被批量淘汰。 资金与流量加速向持牌巨头集中。这对行业来说既是挑战,也是机遇。

    Web3合规时代三大竞争:牌照实力、合规运营、技术硬实力

    1.2 中国路径的”疏堵结合”

    国内监管延续”境内严控投机、跨境探索合规”的双轨策略。

    2026年2月,中国人民银行等八部门联合发布《关于进一步防范和处置虚拟货币等相关风险的通知》,再次明确禁止虚拟货币交易炒作与挖矿。但与此同时,为RWA(真实世界资产)代币化等服务于实体经济的跨境金融创新保留了合规通道。

    监管导向非常清晰:打击空气币投机,引导技术向供应链金融、绿色能源等实体领域赋能。

    笔者认为,这种”疏堵结合”的策略表面看是”收紧”,实质上是”规范”。监管的目的不是消灭区块链行业,而是让行业在合规框架内健康发展。

    二、跨国执法的”协同化”围剿

    2.1 税务与反洗钱的全球一张网

    OECD主导的加密资产报告框架(CARF)在2026年进入实质性执行阶段,覆盖48个司法辖区。

    交易所、钱包服务商被强制要求报送用户交易数据,与CRS(共同申报准则)形成互补。 简单来说,你在任何交易所的交易记录,未来都可能被你所在国家的税务局知晓。

    FATF”旅行规则”的广泛落地,使得大额链上转账必须附带身份信息。加密资产的”匿名避税”幻想彻底破灭,全球监管信息共享机制已初步建成。

    对用户而言,这意味着:以前在海外交易所开设账户、转移资产的操作,未来可能面临更严格的税务审查。合规申报将成为每个加密资产持有者的必修课。

    2.2 执法标准的区域趋同

    欧美之间、中国与东南亚及中东国家之间,在RWA、稳定币跨境流动等领域的监管对话日益频繁。

    虽然各国细则存在差异,但在反洗钱、投资者保护、风险隔离等核心原则上已形成高度共识。跨国违规操作的空间被急剧压缩。

    这也意味着,那些试图在不同监管辖区之间”套利”的项目,未来将越来越难以生存。

    三、行业彻底洗牌:从”炒币”到”基建”

    3.1 生存逻辑重构

    对于Web3从业者而言,2026年是彻底的分水岭。

    靠发币融资、坐庄拉盘的模式,在合规框架下已无立锥之地。 那些没有真实业务支撑、纯粹靠代币炒作的项目,正在被市场无情淘汰。

    监管沙盒(如欧盟)、分级许可(如美国)为真正的技术创新提供了安全空间。行业价值重心从单纯的金融投机转向底层协议、数字身份、RWA清算网络等基础设施的搭建。

    笔者观察到,2026年成功融资的区块链项目,几乎都有一个共同特点:有明确的业务场景、有真实的技术创新、有可验证的商业模式。那些只会讲故事、画大饼的项目,融资难度成倍增加。

    3.2 机构资金入场的前提

    只有建立了可审计、可追溯、受监管的托管与交易环境,传统养老金、对冲基金等大型资本才敢大规模配置加密资产。

    2026年的监管定局,实质上是为万亿美元级机构资金的入场扫清了最后的合规障碍。

    这个过程的催化剂是合规的基础设施:合规托管商(如Coinbase Custody、Fireblocks)、合规交易所(如Kraken、Bitstamp)、合规稳定币(如USDC、pyUSD)……这些持牌机构为传统金融机构提供了进入加密世界的”绿色通道”。

    当贝莱德、富达等传统资管巨头开始正式布局加密资产时,这个行业的格局将被彻底改写。

    四、技术发展的合规导向

    4.1 隐私与合规的平衡

    隐私一直是区块链的核心特性之一,但2026年的监管环境让这个特性变得复杂。

    一方面,合规要求交易可追溯、可审计。 FATF旅行规则要求钱包地址与真实身份绑定,大额转账必须附带身份信息。

    另一方面,用户对隐私的需求依然强烈。 特别是对于机构用户而言,商业机密的保护是刚需。

    这种张力催生了新的技术方向:合规隐私。即在保护用户隐私的同时,满足监管的可追溯性要求。零知识证明(ZK)技术在这方面扮演了关键角色——你可以证明自己是一个”合规用户”,而无需暴露具体的交易细节。

    4.2 跨链合规的挑战

    跨链协议一直是监管的难点。资产在不同链之间流转,如何确保每一步都符合当地法规?

    2026年,主流跨链协议开始引入合规检查机制。 比如,在资产跨链前进行KYC验证,在跨链过程中嵌入监管报告功能,在目标链上验证源链的合规状态……

    这些技术方案虽然增加了复杂度和成本,但为合规跨链提供了可能。

    五、合规化时代的生存策略

    5.1 对项目方的建议

    第一,拥抱监管而不是对抗监管。 主动申请牌照、主动披露信息、主动配合调查……这些”正面”操作,长期来看会获得监管的信任和市场的认可。

    第二,建立专业的合规团队。 包括法务、合规官、AML专家等。合规不应该只是成本,而应该成为竞争优势。

    第三,聚焦真实业务价值。 那些有真实用户、真实场景、真实收入的项目,在合规时代会更有生命力。

    5.2 对投资者的建议

    第一,选择持牌机构。 在交易所买卖、在协议存款、在钱包保管……每个环节都应该选择有牌照、口碑好的机构。

    第二,关注项目合规状况。 投资之前,务必了解项目是否获得了必要的牌照,是否有被监管处罚的记录。

    第三,遵守税务申报义务。 不要以为加密资产可以”免税”。主动申报是最佳选择。

    5.3 对开发者的建议

    第一,学习合规技术。 零知识证明、隐私计算、合规报告……这些技术方向在未来会越来越重要。

    第二,关注监管动态。 保持对政策的敏感度,是每个Web3开发者的必修课。

    第三,参与标准制定。 积极参与行业组织,可以第一时间影响规则的形成。

    六、未来展望

    2026年是加密行业走向主流化的关键一年。 监管定局为行业设定了清晰的边界,在这个边界内,创新有了更明确的方向。

    未来的Web3竞争将围绕三个维度展开:

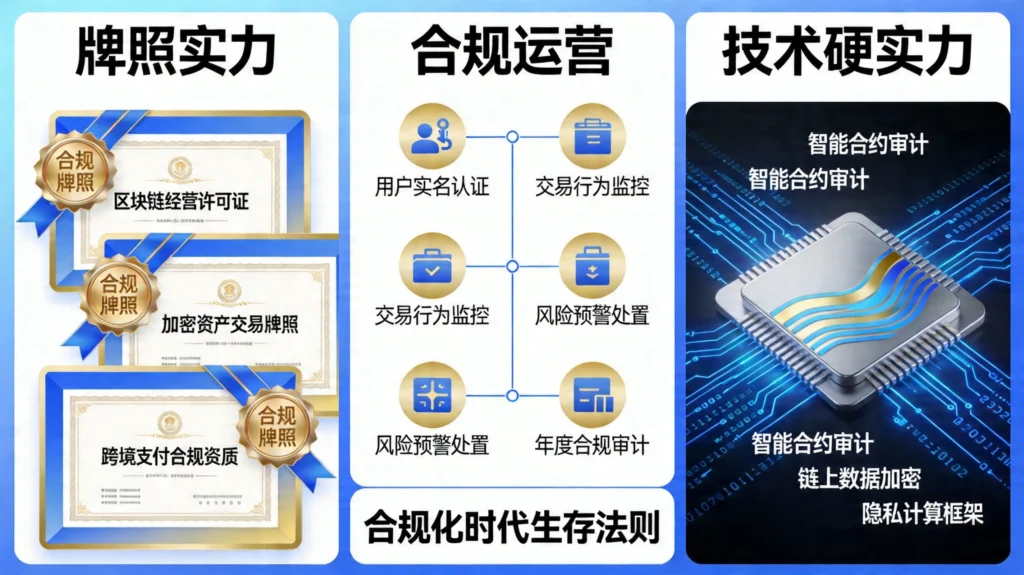
    第一,牌照实力。 有牌照意味着可以开展更多业务,意味着更高的用户信任度,意味着更大的市场规模。

    第二,合规运营能力。 包括KYC/AML体系、税务报告系统、资金托管方案等。这些能力需要长期投入建设,不可能一蹴而就。

    第三,技术硬实力。 真正解决实际问题、创造真实价值的技术创新,永远是行业发展的核心驱动力。

    监管不是枷锁,而是行业走向主流化的”入场券”。 那些能在合规框架内持续创新的项目和团队,将在未来十年引领行业发展。

    结语

    野蛮生长的草莽时代正式落幕。未来的Web3竞争,将是牌照实力、合规运营能力与技术硬实力的综合较量。

    对于真正专注于区块链技术研发和应用的企业而言,这恰恰是脱颖而出、建立竞争壁垒的机会。当潮水退去,只有合规经营、技术过硬的企业才能真正立足。

    让我们拭目以待,迎接Web3的新时代。

  • DeFi安全审计:从Drift协议攻击事件看跨链安全

    DeFi安全审计:从Drift协议攻击事件看跨链安全

    一、事件回顾:2.8亿美元如何被盗

    Drift Protocol在2026年4月1日遭遇攻击,损失高达2.8亿美元。但真正令人震惊的不是损失规模,而是攻击手法——这完全颠覆了人们对DeFi攻击的认知。

    传统DeFi攻击主要针对智能合约代码漏洞:重入攻击、预言机操纵、闪电贷攻击……这些我们都很熟悉。但Drift事件不一样。

    攻击者的攻击路径是这样的:

    第一步:社会工程渗透。 攻击者首先通过社会工程学手段,获取了部分多签持有者的信任和配合。这听起来像是传统互联网的黑客手法,而不是区块链世界。

    第二步:durable nonce预签滥用。 在Solana网络中,durable nonce允许预先签名交易,然后在未来某个时间点执行。攻击者利用这一特性,预先准备好了恶意的交易指令。

    第三步:多签审批链路接管。 通过获取的权限,攻击者重写了协议规则:引入恶意资产、抬高抵押权重、移除提现限制。这就像是把金庫的门锁换掉,然后把里面的钱全部转移走。

    第四步:系统性资金抽干。 在规则被篡改后,攻击者可以毫无阻碍地将协议内的存量资金全部抽走。

    整个过程干净利落,没有触发任何智能合约层面的安全警报。因为在代码层面,一切都是”合法”的——攻击者持有足够的签名权限,智能合约只能老老实实执行。

    二、安全审计的盲区:为什么传统审计发现不了

    这起事件暴露了DeFi安全审计的严重盲区。

    传统智能合约审计聚焦于代码层面的漏洞:变量溢出、重入风险、访问控制缺失……审计工具如Slither、Mythril、Aderyn可以有效地发现这类问题。

    但Drift攻击完全不依赖代码漏洞。它利用的是:

    1. 运营流程的漏洞。 多签持有者的安全管理、权限授予的审批流程、紧急情况下的应急响应……这些非代码层面的问题,传统审计根本覆盖不到。

    2. Solana特性的滥用。 durable nonce是Solana的特色功能,但也是一把双刃剑。预签名的交易可以被恶意使用,这在传统EVM世界中是不存在的概念。

    3. 治理机制的缺陷。 安全委员会拥有最高权限,但如何防止这个最高权限被滥用?多签机制本身没问题,但配合社会工程学,就成了最大的漏洞。

    笔者认为,未来DeFi安全审计必须扩展到”运营安全”和”治理安全”层面。代码审计只是起点,而不是终点。

    三、行业教训:多层防护体系的构建

    Drift事件给整个行业带来了深刻教训。

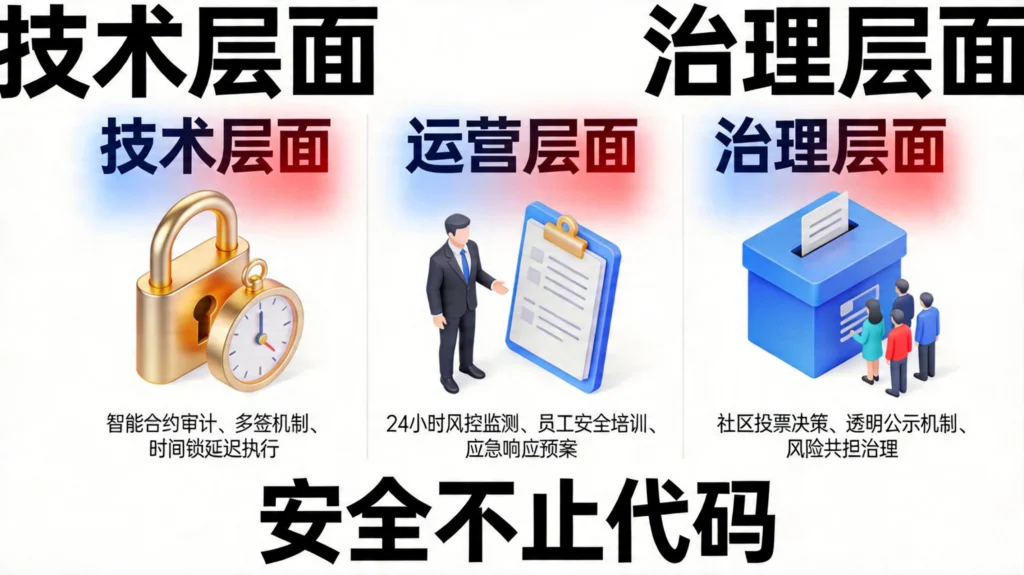
    3.1 技术层面的加固

    时间锁机制是必须的。 任何影响资金安全的参数变更,都应该经过时间锁延迟执行。比如,修改抵押权重应该有一个24小时或48小时的等待期,期间任何人都可以审查和撤回。这给攻击者设置了时间障碍,也给社区留出了反应窗口。

    权限分离与多层级审批。 单一的多签机制已经不够用了。需要引入多层级、多类型的权限体系:普通操作一个多签,参数变更另一个多签,大额转账还需要第三个多签。权限越分散,攻击难度越大。

    异常行为监测。 链上和链下的行为监测系统应该覆盖所有敏感操作。比如,当抵押权重被异常修改时,应该触发自动警报甚至自动暂停。

    3.2 运营层面的加固

    多签持有者的安全培训。 这是最容易被忽视的一点。多签持有者往往是项目方的核心成员,但他们的个人安全意识可能参差不齐。定期的安全培训、钓鱼邮件演练、多因素认证……这些传统互联网安全的基本操作,DeFi项目同样需要重视。

    操作流程的规范化。 敏感操作应该有标准化的流程文档,包括审批步骤、备份方案、应急预案等。所有多签持有者都应该熟悉这些流程。

    密钥的物理隔离。 私钥不应该只存在于一台联网的电脑上。硬件钱包、冷钱包、多地备份……这些措施可以大幅降低被社会工程攻击的风险。

    3.3 治理层面的加固

    渐进式权限下放。 新上线的协议不应该一开始就拥有完整的多签权限。可以设置一个权限释放时间表,随着协议运行时间的增长和社区的验证,逐步下放更多权限。

    社区参与与监督。 重大决策应该开放社区讨论和投票。这不仅是去中心化的体现,也是安全的重要保障——当所有人都盯着的时候,攻击者很难有机可乘。

    应急响应的预案。 包括合约暂停开关、紧急冻结机制、事后追偿方案等。虽然这些机制本身也可能被滥用,但面对重大攻击事件,有预案总比没有强。

    四、修复进展:1.475亿美元的恢复计划

    攻击发生后,Drift Protocol并没有”跑路”,而是积极推进修复和用户赔偿工作。

    目前已获得的资金支持达到1.475亿美元,包括:

    • Tether贡献的1.275亿美元
    • 其他合作伙伴的2000万美元(包含1亿美元的收入挂钩信贷额度及生态系统赠款)

    Drift计划向受影响用户发放专门的”恢复代币”(独立于DRIFT治理代币),代表对恢复池的债权。这意味着用户的损失不会完全打水漂,而是通过时间逐步获得补偿。

    这种”不跑路、积极赔偿”的态度,值得其他项目学习。 在DeFi世界,信用是最宝贵的资产。Drift如果能妥善处理好这次事件,未来还有重建信任的机会。

    五、行业影响:信任体系的重构

    Drift事件对整个DeFi行业的信心造成了冲击。

    但换个角度看,这也是行业走向成熟的必经之路。 每一次重大安全事件都会推动行业向前发展:更好的审计方法、更严格的运营规范、更完善的治理机制。

    笔者观察到,Drift事件后,主流DeFi协议开始普遍重视以下几个方向:

    1. 审计范围的扩展。 不再只审计智能合约代码,而是扩展到运营流程、治理机制、密钥管理等领域。

    2. 安全团队的扩充。 设立专门的运营安全岗位,负责多签管理、权限控制、应急响应等工作。

    3. 保险协议的兴起。 Nexus Mutual等DeFi保险协议的关注度大幅提升,越来越多的用户开始为头寸购买保险。

    4. 跨协议协作的加强。 攻击事件发生时,行业的信息共享和协同响应能力变得更加重要。

    结语

    Drift协议攻击事件是DeFi发展史上的一个重要节点。它提醒我们,代码安全只是DeFi安全的基础,而不是全部。运营安全、治理安全、人员安全……这些非代码层面的因素,同样需要得到足够的重视。

    对于普通用户而言,选择DeFi协议时,除了看审计报告,还应该关注:

    • 项目的运营团队是否专业
    • 治理机制是否完善
    • 是否有时间锁保护
    • 社区的活跃度和信任度

    毕竟,在DeFi世界里,信任比代码更难写,也更容易被破坏。

    对于从业者而言,这是一次深刻的学习机会。每一次事故都是行业的学费,而我们能做的,就是从中学到足够的教训,让未来的DeFi世界更加安全、更加可靠。

    DeFi多层防护:技术层面、运营层面、治理层面
  • 以太坊Layer2技术演进:Glamsterdam升级与性能突破

    以太坊Layer2技术演进:Glamsterdam升级与性能突破

    一、Glamsterdam升级:性能与治理双突破

    以太坊开发团队在2026年上半年推出Glamsterdam升级,这是自Fusaka升级完成后的又一次重大技术迭代。这次升级的核心目标是解决以太坊网络的性能瓶颈,为Layer2提供更强大的底层支撑。

    1.1 交易并行化:从单车道到多车道

    传统以太坊交易的执行方式是”串行的”,就像单车道公路,车辆必须一辆接一辆通过。这导致网络拥堵时交易确认慢、手续费高。

    Glamsterdam升级引入的块级访问列表(Block Access Lists,简称BALs),将彻底改变这一状况。

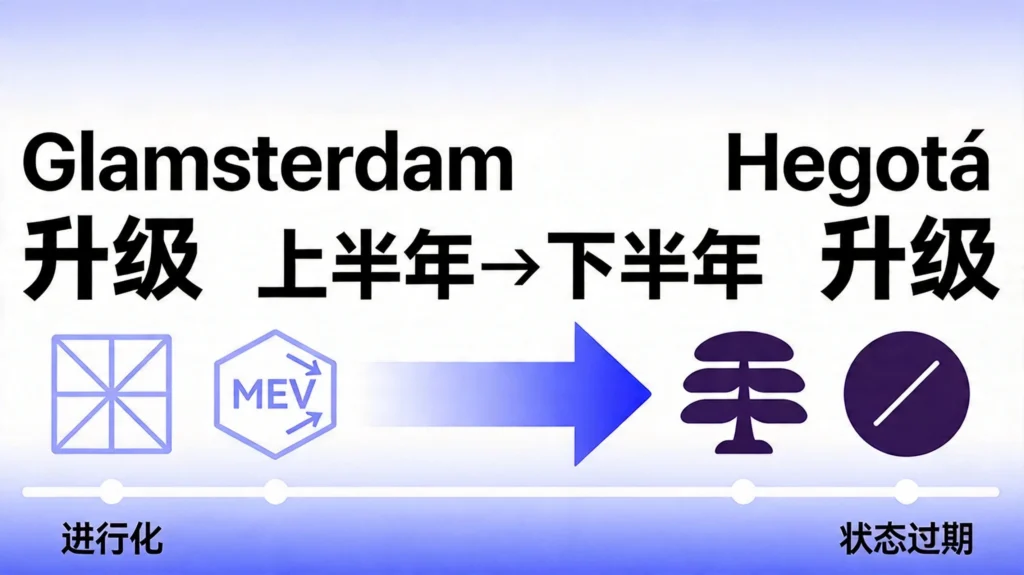
    2026以太坊升级时间线:Glamsterdam(并行化+MEV)→ Hegotá(Verkle树+状态过期)

    简单来说,BALs允许节点在处理交易前预读依赖关系,然后利用多核CPU并行执行互不依赖的交易。 就像把单车道扩展成多车道高速公路,同一时间可以有更多”车辆”并行通过。

    配合Gas上限从6000万提升至2亿,理论TPS将提升数倍,同时显著降低Layer2向主网提交数据的成本。这对RWA代币化、高频DeFi等场景是重大利好。

    1.2 协议原生MEV治理

    MEV(最大可提取价值)一直是以太坊生态的敏感话题。简单来说,MEV就是验证者或排序器通过调整交易顺序可以获得的额外收益。这导致了一些问题:抢跑交易、三明治攻击等行为损害了普通用户的利益。

    Glamsterdam升级将引入嵌入式提议者-构建者分离(ePBS),把MEV治理写入协议层。

    这样做的好处是:Builder负责打包交易(加密内容),Proposer只选出价最高的区块。 整个过程更加透明和安全,减少了中心化风险,同时为验证者预留了ZK证明时间窗,实现”公平+高效”。

    对普通用户来说,以后在链上swap时,被”夹”的概率会大大降低。MEV收益的分配也会更加合理,不再只是少数人的”特权”。

    1.3 Gas与状态重新定价

    Glamsterdam还将对Gas计算方式进行优化,按CPU、存储、带宽的真实消耗计费。这将更准确地反映资源消耗,抑制恶意占用,提升成本可预测性。

    这对开发者是好事——部署合约的成本更可预测了,复杂应用(如NFT元数据存储、RWA资产上链)的可行性也更高了。

    二、Hegotá升级:轻量化与可持续

    下半年的Hegotá升级则聚焦状态管理和网络可持续性。

    2.1 Verkle树替代Merkle树

    以太坊目前使用Merkle树来组织状态数据。但随着网络发展,Merkle树的”见证大小”问题日益突出——验证某个状态需要下载大量数据。

    Verkle树用多项式承诺将见证大小从10KB+压缩至1KB以内,验证速度大幅提升,节点存储门槛也显著降低。

    这将推动无状态客户端的落地,让更多人可以运行以太坊节点,强化网络的去中心化程度。对硬件配置不高的用户来说,运行节点的门槛会越来越低。

    2.2 状态过期机制

    状态过期机制(State Expiry)是另一个重要改进。目前以太坊的完整状态一直在增长,对节点的存储要求不断提高。长期下去,只有专业节点才能运行,网络去中心化程度会受到威胁。

    通过归档和裁剪少访问的状态数据,可以遏制状态膨胀,让以太坊的长期运行更加可持续。

    三、对Layer2生态的影响

    这两次升级对Layer2网络的影响是深远的。

    首先,Layer2的手续费将显著下降。 Glamsterdam升级后,交易并行化和Gas重新定价将直接降低Layer2向以太坊主网提交数据的成本。Base、Arbitrum等主流Layer2的Gas费可能进一步降低,部分交易费用已接近”免费”。

    其次,Layer2的安全性将进一步提升。 ePBS的引入让Layer2的排序器更加去中心化,降低了单点故障风险。

    第三,以太坊主网的定位更加清晰——成为Layer2的”终极结算层”。 就像互联网的TCP/IP协议一样,用户不会直接用它聊天、刷视频,但所有应用都离不开它。

    四、技术演进的深层逻辑

    笔者认为,理解以太坊的技术演进,需要把握一个核心逻辑:以太坊正在从”一体化区块链”转向”模块化结算网络”。

    过去,所有功能都在一条链上完成:共识、执行、存储、结算。这导致以太坊既要做”运动员”,又要做”裁判员”,顾此失彼。

    现在,以太坊正在把这些功能分离:Layer2负责执行,Celestia负责数据可用性,EigenLayer负责共识共享,而以太坊主网只专注做结算层。这种分工让每条链都可以专注于自己的核心能力,效率大幅提升。

    Glamsterdam和Hegotá升级,正是这个转型的关键一步。 它们让以太坊主网的结算能力更强、状态管理更轻,为未来的百万级用户、千亿级资产做好准备。

    结语

    以太坊的技术演进正在有条不紊地推进。从Fusaka到Glamsterdam再到Hegotá,每一步都是在为百万级用户、千亿级资产做好准备。

    对开发者和投资者而言,理解这些技术升级的长期意义至关重要。 关注那些能够充分利用以太坊数据可用性改进的项目,聚焦技术硬核、深耕底层创新,将是在这个快速变化的市场中立足的关键。

    以太坊正在悄然转型为全球去中心化应用的终极结算层,而用户甚至不会察觉到底层技术的复杂性。这或许正是杰出工程的最佳状态——”受益而不觉,失之则难存”。