作者: admin

  • 区块链供应链溯源实战:如何用去中心化账本重塑产品信任体系

    区块链供应链溯源实战:如何用去中心化账本重塑产品信任体系

    引言:信任危机的技术解法

    你吃的食品来自哪里?药品的生产日期真实吗?奢侈品是正品吗?这些问题背后是一个巨大的信任危机。

    传统供应链的痛点在于信息孤岛:每个环节都有独立的记录系统,数据难以互通;信息可以被篡改,追溯难度大;消费者无法验证产品真实性。

    区块链技术的出现提供了新的可能。去中心化、不可篡改、可追溯的特性,恰好解决了供应链溯源的三大核心问题:数据可信、信息透明、追溯便捷。

    本文将深入分析区块链供应链溯源的解决方案、实际案例与未来发展。

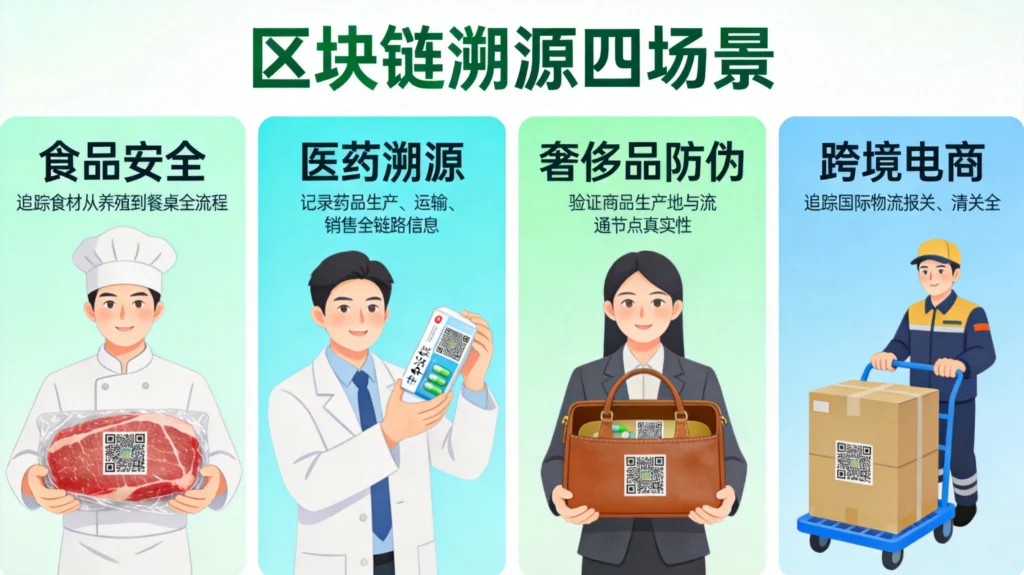
    区块链溯源四大应用场景:食品安全溯源、医药溯源、奢侈品防伪、跨境电商验证

    供应链溯源的行业痛点

    1.1 食品安全的严峻挑战

    每年,全球约有6亿人因食品安全问题患病,42万人因此死亡。食品安全事件频发的根源在于:

    信息不对称:消费者无法了解食品的真实来源和生产过程。

    记录不完整:传统溯源依赖纸质记录或封闭系统,信息可能缺失或错误。

    追溯效率低:当食品安全事件发生时,从海量产品中定位问题批次需要数天甚至数周。

    利益驱动造假:高价值产品(有机食品、婴幼儿奶粉等)的造假利润丰厚,传统防伪手段难以根除。

    1.2 医药领域的特殊挑战

    药品供应链的溯源比食品更加复杂:

    监管要求严格:各国对药品追溯有明确法规要求,如中国的药品追溯制度、欧盟的FMD(伪造药品指令)。

    冷链物流复杂:生物制品、疫苗等需要严格的温度控制,溯源系统需要记录完整的冷链数据。

    批次追溯精准:一粒问题药品可能影响数千患者,追溯必须精确到最小销售单元。

    反假药压力:全球假药市场规模巨大,世卫组织估计发展中国家约10%的药品是假药或劣质药品。

    1.3 奢侈品的信任困境

    奢侈品行业面临的挑战不同于食品和药品:

    二手市场繁荣:奢侈品二手交易平台兴起,但假货泛滥严重影响市场信任。

    鉴定依赖专家:传统鉴定依赖专业鉴定师,主观性强、效率低。

    跨渠道流通:奢侈品通过多个渠道销售,追溯链条断裂。

    灰色产业链:高仿、精仿产品泛滥,普通消费者难以辨别。

    区块链溯源的技术架构

    2.1 整体技术架构

    一个完整的区块链供应链溯源系统通常包含四层架构:

    数据采集层:通过IoT设备、扫描设备等采集供应链各环节数据。

    区块链网络层:将数据哈希上链,确保数据不可篡改。

    业务应用层:提供溯源查询、真伪验证、数据分析等功能。

    接口服务层:与企业ERP、WMS等系统对接,实现数据互通。

    2.2 核心数据模型

    供应链溯源的数据模型需要覆盖产品全生命周期:

    产品信息:

    • 产品名称、规格、型号
    • 生产批次、生产日期
    • 有效期、保质期
    • 认证信息(有机、地理标志等)

    位置信息:

    • 当前位置(仓库、门店等)
    • 物流路径
    • 环境数据(温度、湿度等)

    交易信息:

    • 所有权变更记录
    • 交易双方信息
    • 交易时间戳

    验证信息:

    • 质检报告
    • 认证证书
    • 检测数据

    2.3 上链数据策略

    不是所有数据都需要上链,合理的数据策略是关键:

    链上存储:

    • 数据哈希指纹
    • 关键事件记录(生产、入库、出库等)
    • 所有权变更记录
    • 验证结果

    链下存储:

    • 原始数据文件(大文件)
    • 高频采集数据(如IoT传感器数据)
    • 隐私敏感数据

    哈希锚定机制:

    plaintext

    链上:hash(原始数据)
    链下:原始数据
    
    验证:重新计算hash,与链上对比
    

    这种方法既保证了数据的不可篡改性,又避免了链上存储大量数据的成本问题。

    2.4 数据采集技术

    一维码/二维码扫描:最常用的数据采集方式,每个产品或批次都有唯一标识。

    RFID标签:无线射频识别,适合大批量、快速扫描场景。

    NFC芯片:近场通信技术,可用于高端产品防伪验证。

    IoT传感器:环境监测设备,自动采集温度、湿度、位置等数据。

    GPS追踪:物流轨迹记录,实时监控产品位置。

    主流解决方案对比

    3.1 蚂蚁链摩斯

    蚂蚁链摩斯是国内领先的供应链溯源解决方案:

    技术特点:

    • 基于蚂蚁链(联盟链)
    • 支持超过10亿级别的数据量
    • 隐私保护计算,支持多方数据协作

    应用场景:

    • 进口食品安全溯源
    • 跨境电商商品溯源
    • 医药冷链溯源

    代表案例:五常大米溯源,消费者扫描二维码可查看大米从种植到销售的全过程信息。

    3.2 京东智臻链

    京东智臻链是京东自研的区块链溯源平台:

    技术特点:

    • 开放联盟链,降低企业接入成本
    • 支持与京东物流、仓储系统深度集成
    • 强大的数据分析和可视化能力

    应用场景:

    • 京东自有品牌商品溯源
    • 跨境进口商品溯源
    • 生鲜产品全程冷链溯源

    代表案例:京东跨境生鲜溯源,消费者可查看进口生鲜的产地、航班、物流全程信息。

    3.3 腾讯云链上

    腾讯云区块链溯源服务:

    技术特点:

    • 多种共识算法可选(PBFT、Raft等)
    • 支持Fabric、TrustSQL等多种底层引擎
    • 与微信小程序深度集成,便捷触达消费者

    应用场景:

    • 珠宝玉石溯源
    • 酒类防伪溯源
    • 农产品品牌保护

    代表案例:茅台酒防伪溯源,消费者可通过小程序验证真伪,查看生产批次、物流信息。

    3.4 IBM Food Trust

    IBM Food Trust是全球知名的食品溯源平台:

    技术特点:

    • 基于Hyperledger Fabric
    • 支持GS1国际标准
    • 强大的企业级安全和管理能力

    应用场景:

    • 全球食品巨头供应链溯源
    • 有机食品认证追溯
    • 餐饮连锁品牌食品安全管理

    代表案例:沃尔玛的绿叶蔬菜溯源系统,将溯源时间从7天缩短到2.2秒。

    典型行业应用案例

    4.1 食品溯源:进口冷链安全

    背景:2020年以来,进口冷链食品多次被检测出新冠病毒,疫情防控对冷链溯源提出更高要求。

    技术方案:

    • 进口食品从原产地到国内仓库全程上链
    • 海关检验检疫信息自动同步
    • 冷链温度实时监测,数据上链存证
    • 核酸检测结果与货物绑定

    实施效果:

    • 问题产品可在几分钟内定位全部流向
    • 消费者扫码可查看完整的进口链路
    • 监管部门可实时监控冷链食品安全状况

    挑战与局限:

    • 前端数据采集依赖人工录入,存在造假风险
    • 不同国家数据标准不统一,跨境对接困难
    • 冷链中断时数据可能不完整

    4.2 医药溯源:疫苗全周期管理

    背景:疫苗安全关系公共健康,山东疫苗事件、长春长生事件暴露出医药供应链的严重问题。

    技术方案:

    • 一物一码:每支疫苗分配唯一追溯码
    • 生产信息上链:包括生产企业、批准文号、生产批号等
    • 流通信息上链:经销商、配送商、接种点全程记录
    • 接种信息上链:接种人、时间、地点、不良反应等

    实施效果:

    • 问题疫苗可精准召回,不影响其他批次
    • 接种信息可追溯,便于异常反应调查
    • 防止疫苗非法流通和倒卖

    代表案例:国家药监局建立的药品追溯平台,已覆盖所有上市疫苗,实现全程可追溯。

    4.3 奢侈品防伪:钻石溯源认证

    背景:钻石行业假货泛滥,鉴定证书造假严重,消费者信任度低。

    技术方案:

    • 钻石毛坯到成品的全流程记录
    • 4C标准(克拉、净度、色泽、切工)上链存证
    • 与GIA、IGI等国际鉴定机构数据对接
    • 区块链存证代替纸质证书

    实施效果:

    • 消费者可通过区块链验证钻石来源
    • 消除证书造假问题
    • 二手交易更加便捷和安全

    代表案例:De Beers的Tracr平台,已记录超过100万颗钻石信息。

    4.4 跨境电商:商品真实性验证

    背景:跨境电商假货问题严重,消费者难以验证商品真实性。

    技术方案:

    • 海外品牌方直接上链登记商品信息
    • 海关清关信息自动同步
    • 保税仓出库记录链上存证
    • 消费者扫码验证全链路

    实施效果:

    • 商品来源可追溯,减少假货流通
    • 清关效率提升,通关时间缩短
    • 消费者信任度提升

    技术实施的关键挑战

    5.1 数据真实性难题

    区块链只能保证链上数据不可篡改,但链下数据上链前的真实性无法保证。这是溯源系统的根本性挑战。

    解决方案:

    • IoT自动化采集:减少人工录入环节,提高数据真实性
    • 多方交叉验证:关键数据由多个参与方共同确认
    • 激励机制:诚实记录数据可获得奖励,造假被发现将受惩罚
    • 零知识证明:在不泄露隐私的前提下证明数据真实性

    5.2 跨境数据互通

    全球供应链涉及多个国家,数据标准、法规要求不同:

    挑战:

    • 不同国家的数据格式和标准不统一
    • 跨境数据传输涉及数据主权问题
    • 多语言环境下的信息准确传递

    解决方案:

    • 统一数据标准:采用GS1等国际标准
    • 隐私计算:在保护数据主权的前提下实现数据互通
    • 分层架构:各国维护本国数据节点,通过跨链技术互联

    5.3 成本与效率平衡

    区块链系统的部署和运营成本较高,需要平衡效率和成本:

    挑战:

    • 联盟链节点的部署和维护成本
    • 链上交易费用(公有链场景)
    • 数据存储成本随数据量增长

    解决方案:

    • 链上链下结合:只将关键数据哈希上链,原始数据链下存储
    • 分层处理:日常数据链下处理,异常数据触发链上存证
    • 批量上链:将多个数据打包成一个交易上链,降低单笔成本

    未来发展趋势

    6.1 与AI深度融合

    区块链溯源与人工智能的结合将带来新可能:

    智能异常检测:AI分析供应链数据,自动识别异常行为和潜在风险。

    预测性分析:基于历史数据预测供应链问题,提前预警。

    图像识别自动化:自动识别产品外观、包装信息,减少人工录入。

    6.2 物联网设备普及

    随着IoT设备成本下降和普及:

    • 更多数据实现自动化采集
    • 数据采集频率更高、维度更丰富
    • 人为干预空间进一步缩小

    6.3 跨链互操作性

    不同溯源系统之间的互联互通将成为趋势:

    • 消费者可以在一个平台查询全球商品信息
    • 供应链上下游企业可以无缝对接
    • 形成全球统一的产品溯源网络

    6.4 监管科技融合

    区块链溯源将成为监管科技的重要工具:

    • 实时监控供应链合规状况
    • 自动生成监管报告
    • 问题产品快速预警和处置

    结语

    区块链供应链溯源已经从概念验证走向大规模商业应用。在食品安全、医药监管、奢侈品防伪等领域,区块链技术正在发挥越来越重要的作用。

    但我们也要清醒地看到:区块链不是万能药。数据真实性问题、成本效率平衡、跨境数据互通等挑战仍需解决。

    对于企业而言,是否采用区块链溯源需要综合考虑:

    • 产品价值和利润空间
    • 供应链复杂程度
    • 监管合规要求
    • 消费者信任需求

    对于消费者而言,区块链溯源提供了一种新的信任机制,但也要理性看待:区块链可以保证数据不可篡改,但不能保证上链数据的绝对真实。

    供应链溯源的终极目标是重建信任。区块链只是工具之一,真正的信任还需要政府监管、企业自律、消费者监督多管齐下。

  • Vyper智能合约开发完全指南:Pythonic的以太坊合约语言

    Vyper智能合约开发完全指南:Pythonic的以太坊合约语言

    引言:为什么选择Vyper

    在智能合约开发领域,Solidity长期占据主导地位。然而,随着区块链安全事件频发,开发者们开始寻找更安全的替代方案。Vyper正是在这一背景下诞生的。

    Vyper由以太坊联合创始人Vitalik Buterin等人于2017年提出设计,核心理念是:通过限制语言的表达能力来提高安全性。Vyper采用Python语法,对熟悉Python的开发者非常友好。

    根据以太坊官方文档,Vyper已经通过了的形式化验证框架支持,成为审计敏感型应用(如DeFi协议、跨链桥)的热门选择。本文将带你从零开始掌握Vyper智能合约开发。

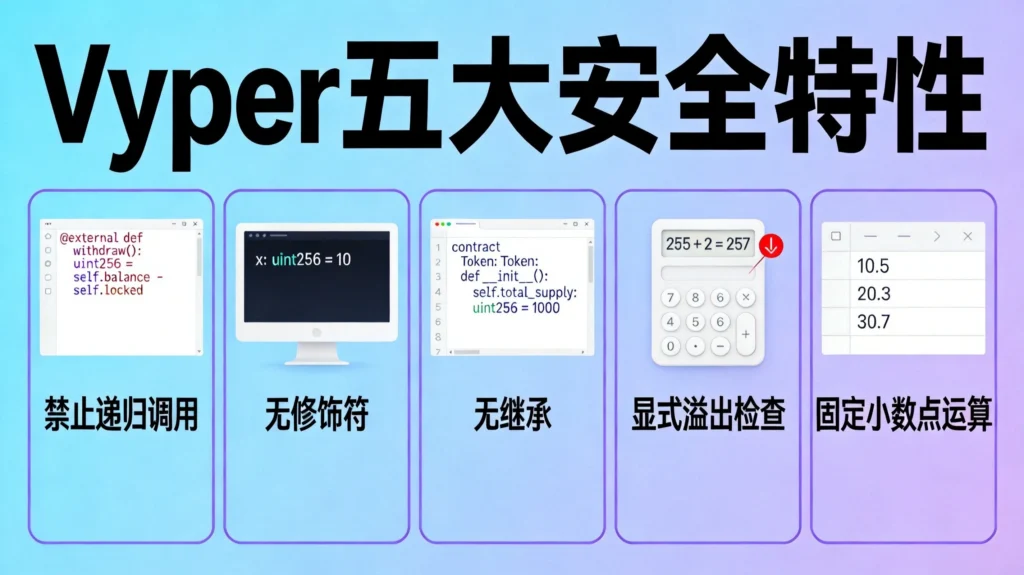
    Vyper五大安全特性:禁止递归调用、无修饰符、无继承、显式溢出检查、固定小数点运算

    Vyper vs Solidity:核心差异解析

    1.1 设计哲学对比

    Solidity的设计哲学是提供丰富的语言特性,让开发者能够实现各种复杂逻辑。这种灵活性是双刃剑——它既支持创新,也埋下安全隐患。

    Vyper的设计哲学则是通过限制来增强安全。Vyper移除了Solidity中一些容易导致漏洞的特性:

    • 禁止递归调用:消除重入攻击的可能性
    • 无修饰符(modifier):让函数逻辑更透明
    • 无类继承:简化合约结构,降低复杂性
    • 固定小数点运算:避免浮点数精度问题
    • 显式溢出检查:所有算术运算必须显式处理溢出

    1.2 语法风格对比

    让我们通过一个简单的例子对比两者语法:

    Solidity版本:

    solidity

    // SPDX-License-Identifier: MIT
    pragma solidity ^0.8.0;
    
    contract SimpleStorage {
        uint256 private value;
        
        function setValue(uint256 _value) public {
            value = _value;
        }
        
        function getValue() public view returns (uint256) {
            return value;
        }
    }
    

    Vyper版本:

    python

    # @version ^0.3.0
    
    value: public(uint256)
    
    @external
    def setValue(_value: uint256):
        self.value = _value
    
    @external
    @view
    def getValue() -> uint256:
        return self.value
    

    Vyper的语法更接近Python,对于Python开发者来说非常自然。同时,Vyper代码的可读性更强,函数逻辑一目了然。

    1.3 何时选择Vyper

    Vyper特别适合以下场景:

    • 安全敏感的合约:如资产管理器、跨链桥、治理合约
    • 需要形式化验证的项目:Vyper对验证工具的支持更好
    • 团队熟悉Python:可以快速上手
    • 代码审计要求高:Vyper的简洁性便于审计

    但Vyper也有一些局限性:

    • 生态不如Solidity成熟
    • 某些复杂逻辑难以实现
    • 可用的库和工具相对较少

    开发环境配置

    2.1 安装Vyper编译器

    Vyper可以用pip安装,或者通过Docker运行:

    方式一:pip安装

    bash

    pip install vyper
    

    安装完成后验证:

    bash

    vyper --version
    

    方式二:使用Docker

    bash

    docker pull vyper/vyper
    docker run vyper/vyper --version
    

    方式三:使用Brownie(推荐)

    Brownie是以太坊开发框架,完美支持Vyper:

    bash

    pip install eth-brownie
    brownie init my_project
    

    初始化后,可以通过brownie compile编译Vyper合约。

    2.2 开发工具选择

    Remix IDE(在线):最简单的方式,无需安装,支持Vyper插件。

    VSCode + Vyper插件:提供语法高亮和基本的代码提示。

    PyCharm:通过Vyper语言服务器提供更好的代码补全。

    Hardhat + Vyper插件:适合大型项目,支持TypeScript/JavaScript测试。

    2.3 测试框架配置

    Vyper合约的测试通常使用Python:

    Brownie测试:

    python

    # tests/test_storage.py
    from brownie import accounts, SimpleStorage
    
    def test_storage():
        acct = accounts[0]
        contract = SimpleStorage.deploy({"from": acct})
        
        contract.setValue(100)
        assert contract.getValue() == 100
    

    运行测试:

    bash

    brownie test
    

    Vyper核心语法详解

    3.1 变量声明与类型系统

    Vyper是静态类型语言,每个变量必须声明类型。

    基础类型:

    python

    # 整数类型
    a: uint256 = 100
    b: int128 = -50
    
    # 地址类型
    owner: address = msg.sender
    
    # 布尔类型
    is_active: bool = True
    
    # 字节类型
    data: bytes32 = empty(bytes32)
    data: Bytes[100]  # 动态长度字节数组
    

    地址类型特殊方法:

    python

    owner: address
    
    @external
    def transfer(to: address, amount: uint256):
        assert msg.sender == self.owner, "Not owner"
        # 转账逻辑
        raw_call(to, method_id("transfer(uint256)"), abi_encode(amount))
    

    3.2 数据结构

    映射(Mapping):

    python

    # 语法:mapping(key_type => value_type)
    balances: public(HashMap[address, uint256])
    prices: public(HashMap[address, uint256])
    
    @external
    def setPrice(token: address, price: uint256):
        self.prices[token] = price
    
    @external
    @view
    def getPrice(token: address) -> uint256:
        return self.prices[token]
    

    结构体(Struct):

    python

    struct Person:
        name: String[100]
        age: uint256
        wallet: address
    
    people: public(HashMap[uint256, Person])
    
    @external
    def addPerson(id: uint256, name: String[100], age: uint256):
        self.people[id] = Person({
            name: name,
            age: age,
            wallet: msg.sender
        })
    

    动态数组:

    python

    names: public(String[100][10])  # 固定长度数组
    items: DynArray[uint256, 100]   # 动态数组,最多100个元素
    
    @external
    def addItem(item: uint256):
        self.items.append(item)
    
    @external
    @view
    def getItem(index: uint256) -> uint256:
        return self.items[index]
    

    3.3 函数定义

    装饰器系统:

    Vyper使用装饰器定义函数的可见性和行为:

    python

    @external      # 可被外部账户和合约调用
    @internal      # 只能在合约内部调用
    @view          # 不修改状态,只读取
    @pure          # 不读取也不修改状态
    @payable       # 可以接收以太坊
    

    完整示例:

    python

    owner: public(address)
    totalSupply: public(uint256)
    
    @deploy
    def __init__():
        self.owner = msg.sender
        self.totalSupply = 0
    
    @external
    @view
    def getOwner() -> address:
        return self.owner
    
    @external
    @payable
    def deposit():
        assert msg.value > 0, "Must send ETH"
        self.totalSupply += msg.value
    
    @internal
    def _mint(to: address, amount: uint256):
        self.totalSupply += amount
    

    3.4 事件与日志

    Vyper通过事件记录链上日志:

    python

    from event import Event
    
    # 定义事件
    Transfer: Event({_from: indexed(address), _to: indexed(address), _value: indexed(uint256)})
    Mint: Event({_to: indexed(address), _amount: uint256})
    
    @external
    def transfer(to: address, value: uint256):
        # 转账逻辑...
        
        # 触发事件
        log.Transfer(msg.sender, to, value)
    
    @external
    def mint(to: address, amount: uint256):
        # mint逻辑...
        log.Mint(to, amount)
    

    实战:构建一个完整的代币合约

    4.1 需求分析与合约设计

    让我们从头构建一个ERC-20兼容的Vyper代币合约:

    功能需求:

    • 代币名称和符号
    • 总供应量
    • 余额查询
    • 转账功能
    • 授权和转账(transferFrom)
    • 事件记录

    4.2 完整合约实现

    python

    # @version ^0.3.0
    
    from vyper.interfaces import ERC20
    
    implements: ERC20
    
    # 状态变量
    name: public(String[100])
    symbol: public(String[10])
    decimals: public(uint256)
    totalSupply: public(uint256)
    balanceOf: public(HashMap[address, uint256])
    allowance: public(HashMap[address, HashMap[address, uint256]])
    
    # 事件
    Transfer: Event({_from: indexed(address), _to: indexed(address), _value: indexed(uint256)})
    Approval: Event({_owner: indexed(address), _spender: indexed(address), _value: indexed(uint256)})
    
    @deploy
    def __init__(_name: String[100], _symbol: String[10], _decimals: uint256, _initialSupply: uint256):
        self.name = _name
        self.symbol = _symbol
        self.decimals = _decimals
        self.totalSupply = _initialSupply * 10 ** _decimals
        self.balanceOf[msg.sender] = self.totalSupply
        log Transfer(ZERO_ADDRESS, msg.sender, self.totalSupply)
    
    @external
    def transfer(_to: address, _value: uint256) -> bool:
        self._transfer(msg.sender, _to, _value)
        return True
    
    @external
    def transferFrom(_from: address, _to: address, _value: uint256) -> bool:
        self._transfer(_from, _to, _value)
        
        # 检查并更新授权额度
        allowance: uint256 = self.allowance[_from][msg.sender]
        assert allowance >= _value, "Insufficient allowance"
        
        self.allowance[_from][msg.sender] = allowance - _value
        return True
    
    @external
    def approve(_spender: address, _value: uint256) -> bool:
        self.allowance[msg.sender][_spender] = _value
        log Approval(msg.sender, _spender, _value)
        return True
    
    # 内部函数
    @internal
    def _transfer(_from: address, _to: address, _value: uint256):
        assert _to != ZERO_ADDRESS, "Cannot transfer to zero address"
        assert _value > 0, "Transfer value must be positive"
        assert self.balanceOf[_from] >= _value, "Insufficient balance"
        
        self.balanceOf[_from] -= _value
        self.balanceOf[_to] += _value
        
        log Transfer(_from, _to, _value)
    

    4.3 部署与交互

    使用Brownie部署:

    python

    # scripts/deploy.py
    from brownie import accounts, MyToken
    
    def main():
        acct = accounts[0]
        
        token = MyToken.deploy(
            "My Token",
            "MTK",
            18,
            1000000,
            {"from": acct}
        )
        
        print(f"Token deployed at: {token.address}")
        print(f"Total supply: {token.totalSupply()}")
    

    交互脚本:

    python

    # scripts/interact.py
    from brownie import accounts, MyToken
    
    def main():
        token = MyToken[-1]  # 获取最新部署的合约
        
        acct1 = accounts[0]
        acct2 = accounts[1]
        
        # 查询余额
        print(f"Account 1 balance: {token.balanceOf(acct1)}")
        print(f"Account 2 balance: {token.balanceOf(acct2)}")
        
        # 转账
        token.transfer(acct2, 1000, {"from": acct1})
        print(f"After transfer:")
        print(f"Account 1 balance: {token.balanceOf(acct1)}")
        print(f"Account 2 balance: {token.balanceOf(acct2)}")
    

    Vyper安全最佳实践

    5.1 常见漏洞防护

    重入攻击防护:

    Vyper默认禁止递归调用,这是其安全设计的一部分。但对于跨合约调用,仍需小心:

    python

    # 不安全的写法
    @external
    def withdraw(amount: uint256):
        assert self.balances[msg.sender] >= amount
        
        # 先发送ETH再更新余额 - 仍有风险
        send(msg.sender, amount, gas=2300)
        self.balances[msg.sender] -= amount
    
    # 更安全的写法
    @external
    def withdraw(amount: uint256):
        assert self.balances[msg.sender] >= amount
        
        # 先更新余额
        self.balances[msg.sender] -= amount
        
        # 再发送ETH
        send(msg.sender, amount, gas=2300)
    

    整数溢出:

    Vyper对算术运算有显式的溢出检查:

    python

    # Vyper会自动检查溢出
    a: uint256 = max_value(uint256)
    b: uint256 = 1
    c: uint256 = a + b  # 会自动 revert,防止溢出
    

    5.2 权限控制

    多签控制:

    python

    # 多签所有者
    owners: public(DynArray[address, 10])
    required: public(uint256)
    transactionCount: public(uint256)
    
    @deploy
    def __init__(_owners: DynArray[address, 10], _required: uint256):
        assert len(_owners) >= _required, "Invalid required"
        self.owners = _owners
        self.required = _required
    
    @internal
    def _isOwner(addr: address) -> bool:
        return addr in self.owners
    
    @internal
    def _onlyOwner():
        assert self._isOwner(msg.sender), "Not owner"
    

    5.3 代码审计清单

    在部署Vyper合约前,检查以下要点:

    • 所有状态变量的访问权限是否正确
    • 所有用户输入是否经过验证
    • 所有外部调用是否处理了返回值
    • 关键操作是否有事件日志
    • 权限控制是否完善
    • 是否有形式化验证规范

    Vyper生态资源

    6.1 官方资源

    6.2 常用库

    OpenZeppelin Contracts(Vyper版本):

    python

    # 安装
    pip install openzeppelin-contracts-vyper
    
    # 使用
    from vyper.interfaces import ERC20
    
    # 导入标准接口后即可使用
    

    6.3 开发者工具

    工具用途
    Brownie开发框架和测试
    PytestPython测试框架
    Ethers.js合约交互
    Vyper语言服务器IDE支持
    LilithVyper合约IDE

    结语

    Vyper代表了一种以安全为中心的智能合约开发范式。虽然它的生态还不如Solidity成熟,但对于安全敏感的应用程序来说,Vyper是一个值得考虑的选择。

    通过本文,你已经掌握了Vyper的基本语法、开发环境配置、合约编写和安全实践。但这只是一个开始,真正的学习需要大量的实践。

    建议从简单的合约开始,逐步挑战更复杂的应用。同时,多阅读Vyper官方文档和优秀的开源项目,不断提升自己的技能。

    Vyper的Pythonic语法降低了智能合约开发的门槛,让更多开发者能够参与到Web3生态中来。这或许正是Vyper最大的价值所在——不是替代Solidity,而是为开发者提供更安全、更易用的选择。

  • DePIN:区块链驱动的基础设施民主化革命

    DePIN:区块链驱动的基础设施民主化革命

    引言:被忽视的基础设施革命

    当我们谈论区块链时,很少有人将其与真实世界的基础设施建设联系起来。但有一个赛道正在悄然改变这一认知——DePIN(Decentralized Physical Infrastructure Networks)。

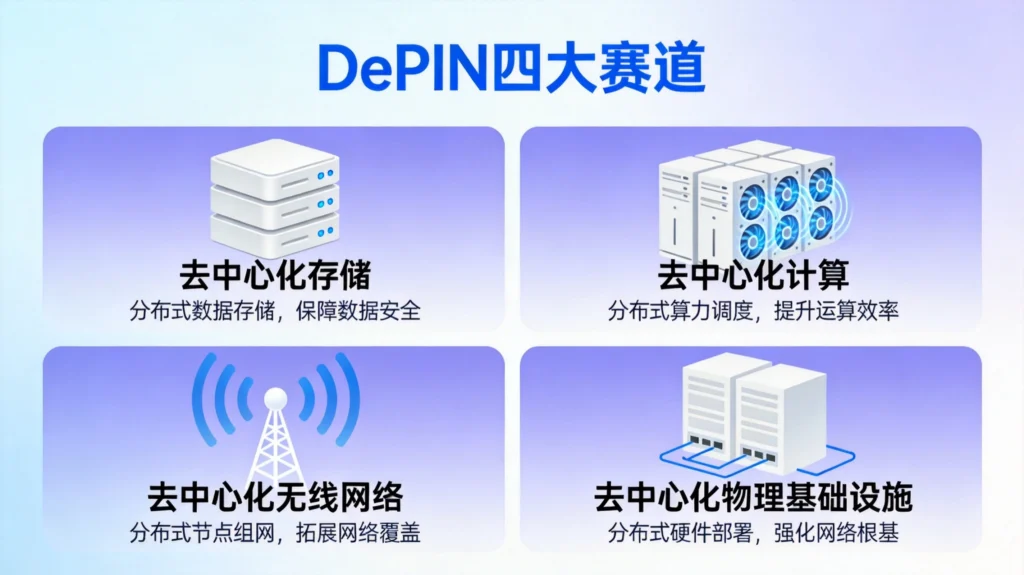
    DePIN的核心理念很简单:让普通人也能通过贡献硬件资源(存储空间、算力、带宽)获得回报,同时构建一个去中心化的基础设施网络。这个概念听起来像是天方夜谭,但实际上已经有数百个项目在运行,覆盖存储、计算、无线网络等多个领域。

    截至2026年第一季度,DePIN赛道的总市值已突破350亿美元,活跃贡献者超过300万人。更重要的是,这个赛道正在从概念验证走向大规模商业应用。本文将带你深入了解DePIN的技术原理、生态格局以及未来发展趋势。

    DePIN四大细分赛道:去中心化存储、去中心化计算、去中心化无线网络、物理基础设施网络

    DePIN是什么:重新定义基础设施

    1.1 基本概念解析

    DePIN,即去中心化物理基础设施网络,是一种将区块链激励机制与真实世界硬件资源相结合的网络架构。参与者通过提供硬件设备(如硬盘空间、计算资源、无线信号发射器)来支持网络运行,并获得原生代币作为奖励。

    与传统的中心化基础设施(如AWS、阿里云、Google Cloud)相比,DePIN具有几个显著特点:

    去中心化:没有单一运营方,基础设施由全球分布的节点共同维护。

    激励驱动:通过代币经济学设计,让贡献者获得经济回报,形成正向循环。

    开放参与:任何人都可以加入网络,成为基础设施的一部分。

    抗审查:由于节点分散在全球各地,单点故障不会影响整体网络。

    1.2 DePIN vs 传统模式:核心差异

    要理解DePIN的价值,需要将其与传统基础设施模式进行对比:

    传统模式的问题:

    • 中心化严重,少数巨头垄断市场
    • 进入门槛高,中小企业难以参与
    • 用户缺乏选择权和议价能力
    • 单点故障风险高

    DePIN的优势:

    • 分布式部署,降低单点风险
    • 开放参与,降低进入门槛
    • 竞争性定价,降低使用成本
    • 激励机制确保服务质量

    1.3 DePIN的技术架构

    一个完整的DePIN系统通常包含以下几个层次:

    硬件层:部署在用户端的物理设备,包括存储设备、计算节点、无线信号发射器等。

    网络层:连接各类硬件设备,构建去中心化的通信网络。

    协议层:定义硬件资源的注册、验证和调度机制。

    激励层:通过代币经济学设计,奖励资源贡献者,惩罚恶意行为。

    应用层:面向终端用户的应用程序和服务接口。

    DePIN的技术基石:四大核心组件

    2.1 密码经济模型设计

    DePIN的精髓在于密码经济模型(Cryptoeconomic Model)的设计。一个好的经济模型需要平衡多方利益,确保系统的可持续运行。

    资源验证机制是DePIN的核心技术挑战之一。与虚拟货币挖矿不同,DePIN需要验证真实世界的硬件资源贡献。目前主流的验证方式包括:

    工作量证明(PoPW):通过证明实际提供的服务量来确认贡献。例如,存储网络验证节点是否真实存储了数据。

    信用评分系统:根据节点的历史表现( uptime、响应速度、数据完整性)计算信用评分,高信用节点获得更多任务。

    挑战-响应协议:第三方节点可以发起挑战,验证被测节点是否真实提供了承诺的资源。

    2.2 映射层(Mapping Layer)

    DePIN需要将真实世界的硬件与链上身份关联,这就是映射层的作用。映射层主要解决两个问题:

    身份绑定:将物理设备的唯一标识(如MAC地址、序列号)与区块链地址关联。

    位置验证:确认硬件设备的地理位置,确保网络的地理分布合理性。

    映射层的实现涉及零知识证明、可信执行环境等技术,以确保验证过程的安全性和隐私性。

    2.3 服务市场机制

    DePIN网络需要为资源供需双方建立高效的市场机制。这个市场需要处理:

    资源发现:帮助需求方找到合适的资源供应者。

    价格发现:通过市场机制确定合理的服务价格。

    服务质量保障:建立评价和惩罚机制,确保服务质量。

    支付结算:自动化的微支付系统,处理频繁的小额交易。

    2.4 争议解决机制

    由于涉及真实世界的资源贡献,DePIN网络中不可避免会出现争议。完善的争议解决机制包括:

    链上仲裁:通过智能合约自动处理常见争议。

    仲裁委员会:对于复杂争议,由选举产生的仲裁委员会做出裁决。

    上诉机制:允许对仲裁结果进行上诉,确保公正性。

    DePIN生态版图:四大细分赛道

    3.1 去中心化存储

    去中心化存储是DePIN最成熟的细分领域之一。代表项目包括:

    Filecoin:目前最大的去中心化存储网络,存储容量已超过20EB,拥有超过4000个活跃存储提供者。

    Arweave:专注于永久存储,通过一次性付费实现数据的永久保存。

    Sia:专注于云存储的去中心化替代方案,已稳定运行超过8年。

    这些项目的技术实现各有特色,但都致力于解决同一问题:让数据的存储不再依赖中心化的云服务商。

    3.2 去中心化计算

    去中心化计算网络试图将全球的闲置算力整合起来,提供比传统云计算更低成本的计算服务。

    Render Network:专注于GPU渲染计算,已处理超过100万次渲染任务。

    Livepeer:去中心化视频转码网络,降低视频内容创作者的成本。

    Akash Network:去中心化云计算市场,被称为“云计算的AWS”。

    这一领域的挑战在于任务的并行化和通信效率。与存储不同,计算任务往往需要节点间的数据交换,这对网络性能提出了更高要求。

    3.3 去中心化无线网络

    这是DePIN最具创新性的应用场景之一。通过让普通用户部署无线信号设备,构建去中心化的通信网络。

    Helium:最知名的去中心化无线网络项目,已从LoRaWAN扩展到5G移动网络。目前Helium网络拥有超过100万个活跃热点。

    Pollen Mobile:专注于移动网络的去中心化尝试。

    Complement:致力于构建去中心化的WiFi网络。

    这一领域的商业模式仍在探索中。关键挑战在于:无线频谱资源受监管限制,去中心化模式如何与现行法规兼容。

    3.4 物理基础设施网络

    除了上述三类,还有一类更广泛的DePIN项目,涵盖传感器网络、能源网络等物理基础设施。

    Hivemapper:去中心化地图服务,通过车载设备采集地图数据。

    DIMO:去中心化车辆数据网络,车主分享数据获得代币奖励。

    Powerledger:去中心化能源交易平台,支持点对点的能源交易。

    这些项目展示了DePIN在物联网和智慧城市领域的巨大潜力。

    DePIN的技术挑战与解决方案

    4.1 验证难题:如何证明你真的提供了服务

    DePIN面临的最大技术挑战之一是资源验证。与传统加密货币挖矿不同,DePIN需要验证真实世界的物理资源贡献,这要复杂得多。

    存储验证的技术实现:

    Filecoin采用的复制证明(Proof-of-Replication)和时空证明(Proof-of-Spacetime)机制,通过密码学方法验证节点确实存储了数据。具体来说:

    • 复制证明:验证存储提供者确实将数据存储在唯一的物理存储设备上,而非重复存储已存在的数据。
    • 时空证明:定期验证数据仍然被正确存储,且可以随时检索。

    计算验证的挑战:

    去中心化计算的验证更加困难。由于计算任务的复杂性,很难设计出一个高效且安全的验证机制。目前主流的解决方案包括:

    • 乐观验证:默认相信节点诚实执行,仅在有人质疑时进行验证。
    • 可信执行环境(TEE):利用硬件安全模块执行计算任务,保证计算过程的正确性。
    • 多方冗余计算:同一任务由多个节点执行,通过结果比对验证正确性。

    4.2 性能瓶颈:去中心化带来的代价

    去中心化虽然带来了安全性和抗审查性,但也带来了性能上的代价。

    存储性能对比:

    传统云存储(如AWS S3)的读取延迟通常在10-50毫秒,而去中心化存储由于涉及多节点通信和数据重建,延迟可能高达数秒。这对于延迟敏感型应用(如实时视频)是一个巨大挑战。

    解决方案:

    • 缓存层设计:在去中心化存储之上增加缓存层,将热点数据缓存在靠近用户的节点。
    • 分层存储:热数据使用中心化存储,冷数据使用去中心化存储,平衡性能和成本。
    • 数据预取:通过分析访问模式,预测用户需求,提前将数据转移到目标节点。

    4.3 激励相容:设计可持续的经济模型

    DePIN的另一个核心挑战是设计一个激励相容的经济模型。所谓激励相容,是指每个参与者在追求自身利益最大化的同时,其行为也是对网络有益的。

    死亡螺旋问题:

    许多DePIN项目面临一个共同困境:代币价格下跌 → 挖矿收益下降 → 算力退出 → 网络价值下降 → 代币价格进一步下跌。这就是所谓的“死亡螺旋”。

    破局之道:

    • 服务收入多元化:不仅依赖代币激励,还要让网络能够通过提供真实服务获得收入。
    • 代币价值捕获:设计机制让代币持有者能够分享网络成长的红利。
    • 动态调整机制:根据网络状况动态调整奖励参数,避免过度通胀或通缩。

    DePIN的未来展望

    5.1 与AI的融合

    DePIN与人工智能的结合正在开辟新的可能性。AI模型训练需要大量算力和存储,这恰好是DePIN的强项。

    分布式AI训练:通过DePIN网络整合全球闲置GPU资源,用于训练AI模型。

    数据市场:DePIN可以构建去中心化的AI训练数据市场,让数据所有者能够安全地分享数据。

    边缘AI推理:利用DePIN的边缘计算能力,在靠近用户的地方执行AI推理,降低延迟。

    5.2 与物联网的协同

    物联网设备产生海量数据,对存储和计算资源的需求巨大。DePIN可以为物联网提供一个去中心化的基础设施层。

    数据主权:用户对自己的物联网数据拥有完全控制权,可以选择是否分享数据获得收益。

    弹性基础设施:物联网设备本身可以成为DePIN网络的节点,增强网络的覆盖和弹性。

    成本优化:通过去中心化市场机制,降低物联网基础设施的建设和运营成本。

    5.3 监管合规的挑战

    DePIN的全球化特性与各国不同的监管政策之间存在张力。

    频谱监管:去中心化无线网络面临频谱使用许可的挑战,不同国家对无线频谱的管理政策差异很大。

    金融服务合规:DePIN的代币可能被认定为证券或资产,需要遵守各地的金融服务法规。

    数据隐私:DePIN存储和处理的个人数据需要符合GDPR等数据保护法规。

    结语:基础设施的新范式

    DePIN代表了基础设施发展的一种新范式——通过密码经济学激励,让社区共同建设和维护基础设施。这种模式虽然还处于早期阶段,但其潜力不容小觑。

    对于开发者和创业者而言,DePIN领域存在大量的机会:新的验证算法、更高效的激励机制、更安全的市场机制。对于普通用户而言,参与DePIN网络既是获得被动收入的方式,也是支持去中心化未来的行动。

    当然,我们也要清醒地看到DePIN面临的挑战:技术成熟度、监管不确定性、商业模式可持续性。这些都需要时间来验证和解决。

    但有一点是确定的:DePIN正在重新定义什么是基础设施,谁可以建设基础设施,以及基础设施如何被使用和付费。这场变革的影响,可能比我们想象的更加深远。

  • DeFi监管破冰进行时:SEC DeFi框架豁免与全球合规新格局

    DeFi监管破冰进行时:SEC DeFi框架豁免与全球合规新格局

    2026年4月,美国证券交易委员会(SEC)发布了关于去中心化金融(DeFi)协议的监管框架指南,明确非托管、去中心化的DeFi协议不受经纪商注册要求约束。这份被社区称为”DeFi圣诞礼物”的指南,标志着美国监管机构对DeFi的态度发生了微妙但重要的转变。

    与此同时,欧盟的加密资产市场监管法规(MiCA)已全面生效,日本、新加坡等地的监管框架也在持续演进。全球DeFi监管正在形成新的格局。

    理解这些政策变化,对于Web3开发者、项目方和普通用户都至关重要。它不仅影响现有项目的合规策略,更将塑造DeFi未来的发展方向。

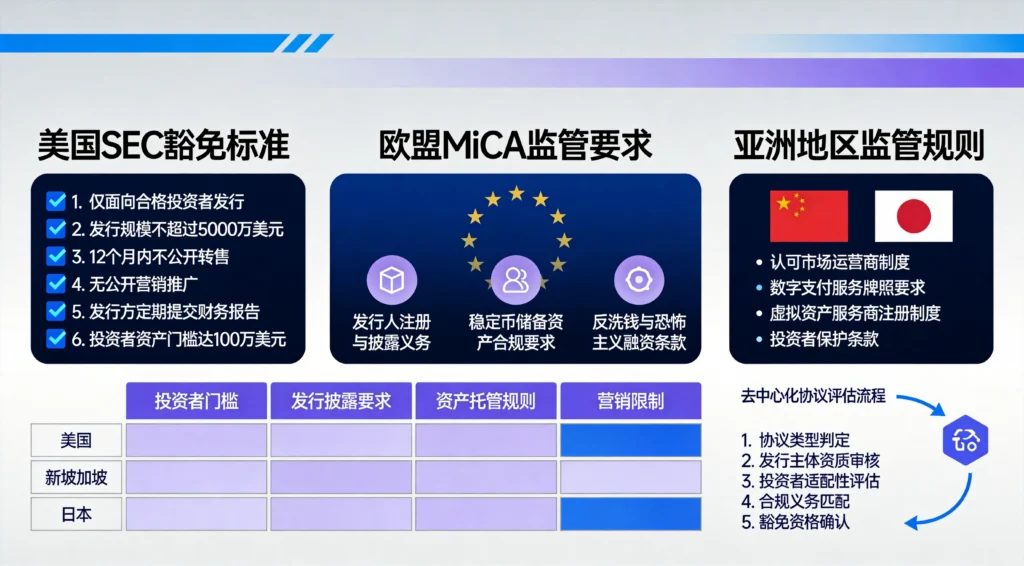
    SEC豁免与MiCA合规要求对比,全球Web3监管框架差异可视化分析

    SEC DeFi框架豁免:具体内容解析

    豁免的核心条件

    SEC发布的指南明确指出,以下类型的DeFi协议可以豁免经纪商注册:

    非托管性质:协议不持有用户资产,所有交互通过智能合约直接进行。这意味着协议运营商无法访问用户资金。

    去中心化程度:协议的控制权已充分分散,没有单一实体能够单方面修改协议规则或访问用户数据。SEC将考察治理代币持有分布、代码升级权限、运营团队参与度等因素。

    自动化执行:协议的主要功能通过预定义的智能合约代码自动执行,不依赖人工干预。

    无中介撮合:协议不主动撮合交易双方,而是提供使交易能够发生的去中心化基础设施。

    这些条件看似清晰,但在实践中存在大量模糊地带。接下来我们将逐一分析关键概念。

    “去中心化”的判定标准

    SEC在指南中花费大量篇幅讨论如何判定一个DeFi协议是否足够”去中心化”。这是一个核心问题,因为即使协议在技术上是非托管的,如果它被单一实体控制,仍可能面临监管要求。

    判定标准包括:

    治理代币分布:如果前10大持有者控制超过50%的投票权,SEC可能认为存在中心化风险。但这只是一个参考指标,SEC还会考虑代币持有者的身份(是否有关联关系)等。

    协议升级机制:谁可以升级智能合约?如果升级权限集中在少数多签持有者或核心团队手中,这可能被视为中心化的证据。

    前端控制:项目团队是否运营前端界面?前端是否过滤特定用户或交易?这些行为可能被视为对协议的实质性控制。

    市场推广:项目方是否主动向公众推广特定投资策略?过度主动的投资建议可能触发证券法适用。

    豁免不等于”免死金牌”

    需要特别强调的是,SEC的豁免框架并不意味着DeFi协议可以完全不受监管约束。指南明确指出:

    证券法适用:如果DeFi协议中存在符合条件的”证券”代币,相关发行和交易仍需遵守证券法规定。

    反洗钱(AML)要求:虽然非托管协议不直接持有用户资产,但可能仍需实施基本的AML措施,如链上分析、链下KYC等。

    市场操纵禁止:DeFi协议不能豁免反市场操纵的规定。如果协议内存在清洗交易、虚假交易量等行为,仍可能面临执法行动。

    未来规则调整:SEC保留根据市场发展调整豁免条件的权利。5年的豁免期限届满后,可能需要重新评估。

    欧盟MiCA法规的合规要求

    MiCA的核心框架

    与美国的”豁免导向”不同,欧盟的MiCA法规采取了”许可导向”的框架。所有提供加密资产服务的实体都需要获得相应许可,并遵守详细的合规要求。

    MiCA将加密资产服务分为以下类别:

    服务类别说明许可要求
    资产托管代表客户保管加密资产CASP许可
    交易平台运营加密资产交易平台CASP许可
    兑换服务法定货币与加密资产兑换CASP许可
    交易执行代表客户执行交易订单CASP许可
    投资建议提供加密资产投资建议MiFID许可证

    对于DeFi协议,MiCA采用了与SEC类似的”去中心化豁免”逻辑,但执行方式不同。

    对DeFi协议的特别规定

    MiCA第12条专门讨论了”去中心化加密资产服务”的豁免条件:

    1. 无需许可:完全去中心化的协议不需要获得CASP许可
    2. 自主开源:协议代码必须在公开可访问的源代码库中公开
    3. 无主动运营:不存在单一实体持续运营或推广该协议
    4. 用户直接交互:用户必须直接与协议智能合约交互,不存在中间层

    如果DeFi协议满足这些条件,协议本身不受MiCA监管。但一旦协议添加了任何”中心化”元素(如官方前端、运营服务),整个服务可能被要求获得许可。

    稳定币发行人的特殊要求

    MiCA对”电子货币代币”(EMT)和”资产参考代币”(ART)设置了更严格的要求:

    • 在欧盟发行的稳定币必须有合格的储备资产支持
    • 储备资产必须托管在欧盟的持牌机构
    • 稳定币发行人必须满足最低资本要求(35万欧元或平均储备的2%)
    • 大额稳定币(日交易量超过100万笔)必须限制最高流通量

    这意味着像USDT、USDC这样的主要稳定币,如果想在欧盟运营,都需要重新评估其合规策略。

    主要监管框架对比

    美国SEC vs 欧盟MiCA

    维度SEC指南MiCA
    监管哲学豁免导向许可导向
    核心关注防止证券法规避全面监管加密资产业务
    DeFi态度非托管协议豁免完全去中心化豁免
    实施时间2026年4月生效已全面生效(2024年起分阶段)
    稳定币重点关注但无专项规定专项章节,严格要求

    亚洲监管格局

    新加坡

    新加坡金融管理局(MAS)采取了相对开放的监管框架。2026年,新加坡更新了其支付服务法案(PSA),将DeFi协议纳入监管范围,但明确区分了协议运营者和协议用户。对于真正去中心化的协议,MAS采取”无行动声明”政策,不强制要求许可。

    日本

    日本金融厅(FSA)在2026年初发布了DeFi监管指南,要求在日运营的DeFi协议满足基本的AML要求和用户保护措施。日本的框架更接近MiCA,强调用户资金安全和反洗钱合规。

    香港

    香港证监会(SFC)采取审慎推进的策略。2026年,香港开放了散户参与部分DeFi服务的渠道,但要求服务提供商获得许可并实施投资者适当性管理。

    对DeFi生态的潜在影响

    短期影响:合规成本上升

    无论在哪个司法管辖区,DeFi项目都需要投入资源进行合规评估和调整:

    法律咨询费用:项目方需要聘请专业律师评估其协议是否符合豁免条件,这可能是一项持续支出。

    技术改造:为了满足豁免条件,部分协议可能需要调整其治理结构、智能合约升级机制等技术设计。

    监控和报告:即使获得豁免,项目方可能仍需实施链上监控并向监管机构报告某些类型的信息。

    中期影响:协议设计演进

    从中期看,监管框架将影响DeFi协议的设计方向:

    去中心化成为必须:为了满足豁免条件,”真正的去中心化”将从口号变为技术要求。这可能推动更多协议放弃多签控制,采用更去中心化的升级机制。

    法律结构的创新:一些项目正在探索通过法律结构与协议分离的方式,在保持协议去中心化的同时,满足监管对”实体”的要求。

    监管科技(RegTech)工具兴起:满足AML/KYC要求同时保护用户隐私的工具将成为刚需。零知识证明等隐私保护技术可能获得更广泛的应用。

    长期影响:合规DeFi的崛起

    长期来看,我们可能看到”合规DeFi”作为一个独立类别的崛起:

    机构级DeFi:与传统金融机构的系统集成将变得更加顺畅,推动DeFi进入主流金融应用。

    跨境合规框架:不同司法管辖区之间的合规标准协调,将促进DeFi的全球化发展。

    新的商业模式:基于合规要求的创新商业模式可能出现,如去中心化的AML服务、链上身份验证协议等。

    开发者视角:如何应对监管变化

    建立合规评估流程

    对于正在开发DeFi协议的团队,建议从项目初期就考虑合规因素:

    第一步:确定目标市场

    不同司法管辖区有不同的监管要求。首先明确你的目标用户和运营地,可以避免后期大规模改造。

    第二步:架构设计评估

    在协议设计阶段,评估各项设计决策对合规性的影响。例如:

    • 是否需要治理代币?如果需要,如何分配?
    • 协议升级由谁控制?如何实现去中心化升级?
    • 是否需要官方前端?如果需要,如何处理?

    第三步:持续监控

    监管环境在不断变化。建议建立持续监控机制,跟踪主要司法管辖区的监管动态。

    案例分析:合规友好的协议设计

    以下是一些被认为”合规友好”的协议设计实践:

    实践一:渐进式去中心化

    不是一开始就去中心化所有功能,而是逐步将控制权转移给社区。这允许团队在早期快速迭代,同时承诺长期去中心化。

    实践二:法律实体与协议分离

    建立一个独立的法律实体来运营前端、提供服务,而协议本身保持去中心化。这种结构允许满足监管对”服务提供商”的要求,同时协议代码不受直接监管。

    实践三:模块化合规组件

    将合规功能设计为可插拔的模块,允许在不同司法管辖区使用不同的配置。例如,AML检查可以作为一个可选的合约模块。

    行业反应与展望

    项目方的回应

    SEC指南发布后,主要DeFi项目反应积极但谨慎:

    Uniswap Labs表示正在评估指南对其运营的影响,但强调协议本身是去中心化的。Aave社区则发起了关于”治理去中心化”的讨论,考虑进一步分散协议控制权。

    挑战者观点

    并非所有人都对监管框架持乐观态度。部分批评者认为:

    定义模糊:SEC指南中的”充分去中心化”等概念缺乏明确定义,可能导致监管不确定性。

    扼杀创新:过于严格的合规要求可能阻碍小型创新团队进入DeFi领域。

    监管套利:不同地区的监管差异可能导致项目向监管宽松的地区迁移。

    未来展望

    展望未来,以下几个趋势值得关注:

    全球协调:G20成员国正在讨论统一的DeFi监管标准,可能在未来2-3年内形成共识框架。

    技术驱动合规:合规科技(Compliance Tech)工具将变得更加成熟,使得DeFi协议能够更高效地满足监管要求。

    新型监管模式:区块链本身的特点(透明、不可篡改)可能催生新型监管模式,如链上实时监控、自动化合规验证等。

    结语

    2026年的DeFi监管格局正在经历深刻变化。SEC的豁免指南是一个积极的信号,表明主流监管机构开始理解和接受DeFi的独特性质。但我们也需要清醒地认识到,监管合规不是一次性的任务,而是需要持续关注和投入的长期工作。

    对于Web3开发者而言,理解监管框架不仅是合规需要,更可能成为竞争优势。能够在早期设计中融入合规考量的团队,将在未来占据有利位置。

    DeFi的发展历程证明,去中心化协议具有强大的生命力和创新活力。监管的到来不一定意味着创新的终结,合理的监管框架反而可能为DeFi的规模化应用扫清障碍。关键在于,整个生态系统——开发者、项目方、监管机构——需要保持对话,共同塑造一个既能保护用户又能鼓励创新的未来。

    延伸阅读:

  • AI智能体的链上身份革命:从辅助工具到Web3经济主体的跃迁

    AI智能体的链上身份革命:从辅助工具到Web3经济主体的跃迁

    在2026年之前,提到”AI与区块链的结合”,大多数人的想象还停留在”用AI分析链上数据”或”用AI优化DeFi策略”这些应用层面。AI始终是工具,是被人类驱动的主体。

    但这种格局正在发生根本性的改变。

    2026年4月,随着ERC-8004(AI数字身份)标准和x402(机器微支付)协议的正式落地,AI智能体首次获得了在区块链网络上独立存在、操作和交易的技术基础。它们不再只是人类的辅助工具,而是开始成为链上经济的新参与者。

    这一变化的意义,远比我们想象的要深远。

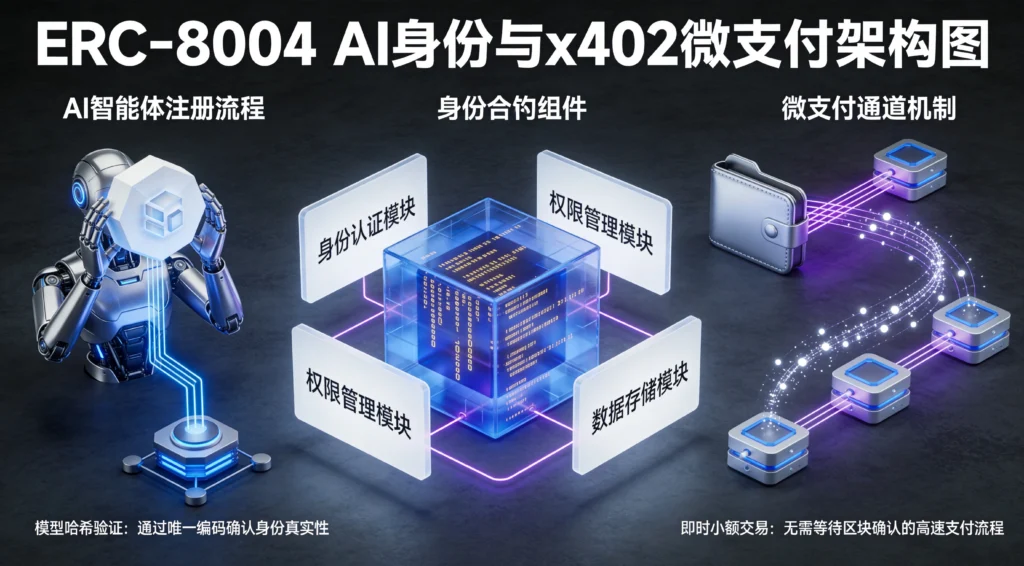
    ERC-8004 AI身份与x402微支付协议架构,Web3机器经济的技术基础设施

    为什么AI需要链上身份

    要理解这个变革的意义,我们首先需要理解一个根本问题:为什么AI需要链上身份?

    在Web2时代,AI系统的”身份”是由科技公司中心化管理的。当你使用ChatGPT或Claude时,这些AI的行为由提供服务的公司控制,它们的”信用”建立在公司声誉之上。

    但Web3的核心价值主张是去中心化和无信任化。如果一个AI系统需要在区块链上进行操作,它面临几个核心挑战:

    匿名性问题:传统API调用无法验证请求是否来自AI系统。恶意行为者可以伪装成AI获取服务,或者让AI替自己承担风险。

    支付能力问题:AI无法持有信用卡或银行账户。传统的支付通道对AI系统完全封闭。

    信用积累问题:即使AI完成了交易,它无法独立积累链上声誉。每次交互都需要人类账户背书。

    ERC-8004的出现,正是为了解决这些问题。它为AI系统提供了一个去中心化的、可验证的、与执行者无关的身份层。

    ERC-8004:AI数字身份的标准框架

    标准设计理念

    ERC-8004定义了AI Agent在以太坊生态系统中的身份表示方式。这个标准的核心理念是:身份与执行解耦。

    简单来说,ERC-8004允许一个”身份”绑定到一个AI系统,但该身份的操作由任何满足条件的执行者(可以是人类钱包、服务器、或者另一个AI)完成。这创造了一个灵活的委托机制。

    技术架构解析

    ERC-8004身份合约的核心结构包括以下组件:

    solidity

    // ERC-8004核心接口(简化版)
    interface IAINetworkIdentity {
        // 注册AI身份
        function registerAgent(
            bytes32 modelHash,      // AI模型的密码学哈希
            uint256 capabilityTier, // 能力等级
            bytes calldata modelMetadata // 额外元数据
        ) external returns (uint256 agentId);
        
        // 验证操作授权
        function verifyOperation(
            uint256 agentId,
            bytes32 operationHash,
            bytes calldata proof
        ) external view returns (bool);
        
        // 查询AI身份状态
        function getAgentInfo(uint256 agentId) external view returns (
            bytes32 modelHash,
            uint256 capabilityTier,
            uint256 reputationScore,
            uint256 totalTransactions
        );
    }
    

    这个接口看似简单,但包含了几层重要的设计:

    模型哈希:每个注册的AI身份都关联一个模型的密码学哈希。这确保了AI系统无法被替换为其他模型来冒充身份。

    能力等级:系统根据AI的验证程度和历史表现分配能力等级。高等级AI获得更多信任和权限。

    声誉评分:每次成功的操作都会提升AI的声誉评分。这个评分是公开可查的,允许服务提供方做出信任决策。

    与传统身份方案的区别

    ERC-8004与ERC-721(NFT)和ERC-20(代币)都有本质区别:

    维度ERC-721ERC-20ERC-8004
    代表独特资产同质化资产AI执行能力
    可替换性不可替换可替换部分可替换
    行动主体被动资产被动资产主动执行者
    授权模式所有者授权持有者授权验证后执行

    ERC-8004最革命性的特点是引入了”行动主体”概念。传统代币标准描述的是”资产”,而ERC-8004描述的是”能力”——一个AI可以做什么,而不是它拥有什么。

    x402协议:机器微支付的实现

    为什么微支付对AI至关重要

    AI系统的一个独特需求是高频、小额的支付。不同于人类用户偶尔进行的大额交易,AI Agent在执行任务时可能需要每秒进行数十次微小操作——查询数据、执行计算、调用API。

    传统支付系统的设计并不适合这种场景:

    • 信用卡支付有最低金额限制和手续费
    • 银行转账需要KYC验证和人工审核
    • 现有区块链交易虽然技术上可行,但Gas费用在网络繁忙时可能超过支付金额本身

    x402协议解决了这个问题。它是一个专门为机器间微支付设计的协议,允许AI系统以极低的成本进行高频支付。

    x402工作原理

    x402基于一种称为”支付通道”的机制。核心思想是:

    1. 预充值:AI系统(或其委托方)在支付通道合约中存入一定数量的代币
    2. 链下签名:后续支付通过链下签名完成,无需每笔交易都上链
    3. 批量结算:定期将链下签名批量提交上链,清算支付通道

    solidity

    // x402支付通道简化接口
    interface IPaymentChannel {
        // 打开支付通道
        function openChannel(address recipient, uint256 amount) 
            external payable returns (bytes32 channelId);
        
        // 生成支付证明
        function createPaymentProof(
            bytes32 channelId,
            uint256 amount,
            bytes calldata metadata
        ) external pure returns (bytes32 proofHash);
        
        // 关闭通道并结算
        function closeChannel(
            bytes32 channelId,
            uint256 finalAmount,
            bytes calldata signature
        ) external;
    }
    

    实际使用场景中,AI Agent可能这样操作:

    javascript

    // AI Agent的支付流程示例
    async function aiPaymentFlow() {
        // 1. 打开支付通道,存入10 ETH
        const channel = await x402.openChannel(serviceProvider, {
            value: ethers.utils.parseEther("10")
        });
        
        // 2. 每次使用服务时,生成支付证明
        const proof = await x402.createPaymentProof(
            channel.id,
            ethers.utils.parseEther("0.001"),  // 1毫ETH
            someServiceMetadata
        );
        
        // 3. 服务方验证证明后提供服务
        // 4. 通道定期结算,可能包含数千笔微支付
    }
    

    微支付的实际成本

    使用x402协议,单笔微支付的成本可以低至0.0001美元以下。相比之下,以太坊主网的典型交易成本在1-10美元之间。这种成本差异使得大量小金额AI服务交易变得经济可行。

    可信智能体的实际应用场景

    场景一:自主DeFi策略执行

    最具代表性的AI Agent应用场景是自主DeFi策略执行。在传统DeFi中,用户需要手动操作:连接钱包、授权合约、执行交易。而AI Agent可以:

    • 持续监控链上行情和利率变化
    • 根据预设策略自动执行套利或再平衡操作
    • 通过ERC-8004身份证明自己的操作权限
    • 通过x402协议支付Gas费用和数据服务费

    javascript

    // AI Agent自主执行策略的简化伪代码
    class DefiAgent {
        constructor(identity, wallet) {
            this.identity = identity;  // ERC-8004身份
            this.wallet = wallet;
        }
        
        async executeRebalance() {
            // 1. 分析当前仓位
            const portfolio = await this.analyzePortfolio();
            
            // 2. 生成调仓策略
            const strategy = await this.strategyEngine.compute(portfolio);
            
            // 3. 验证操作权限
            const authorized = await this.identity.verify(
                'execute_swap',
                strategy
            );
            
            if (!authorized) {
                throw new Error('Unauthorized operation');
            }
            
            // 4. 执行交易
            await this.executeSwap(strategy);
            
            // 5. 支付服务费
            await this.payServiceFees();
        }
    }
    

    场景二:去中心化数据服务

    AI Agent需要大量数据来做出决策。传统的数据服务(如Chainlink预言机)由中心化或半中心化的服务提供。ERC-8004和x402的结合,使得去中心化的AI数据服务市场成为可能:

    • AI Agent可以匿名请求数据服务
    • 数据提供商可以根据AI的声誉评分调整服务质量
    • 微支付机制使小额数据请求变得经济可行
    • 争议解决通过链上仲裁机制处理

    场景三:跨Agent协作

    最激动人心的应用可能是多个AI Agent之间的协作。想象一个场景:

    1. 任务规划Agent分析用户需求,拆解为子任务
    2. 图像识别Agent处理图片数据
    3. 自然语言Agent生成报告
    4. 合规检查Agent验证整个流程是否符合规定

    每个Agent都有自己独立的ERC-8004身份,可以相互验证、支付和信任。这创造了一个机器间经济网络。

    技术挑战与解决方案

    挑战一:身份验证的可靠性

    如何确保一个声称是”ChatGPT-5″的AI确实运行的是这个模型?这涉及到模型验证的技术难题。

    目前的主要解决方案包括:

    • 可信执行环境(TEE):在硬件级别确保只有特定代码可以运行
    • 远程证明(Remote Attestation):TEE生成密码学证明,证明当前运行的软件环境
    • 模型哈希验证:将模型的密码学哈希注册到ERC-8004身份中

    这些技术各有优缺点,业界仍在探索最佳方案。

    挑战二:恶意行为防范

    AI Agent的自主性带来了新的安全风险。如果一个AI被恶意利用,它可能在链上造成不可逆的损失。

    缓解措施包括:

    • 操作限额:ERC-8004支持为AI设置单笔和累计操作限额
    • 多签机制:高风险操作需要多个AI或人类签名确认
    • 熔断机制:异常行为自动触发操作暂停

    挑战三:法律与监管空白

    AI Agent作为经济主体,在法律上处于灰色地带。如果一个AI Agent造成了损害,谁应该承担责任?

    目前,业界倾向于采用委托责任模型:部署AI的人类或机构承担AI行为的主要责任。但随着AI Agent变得更加自主,这个模型将面临挑战。

    对Web3生态的深远影响

    AI Agent获得链上身份,不仅仅是增加了一个新的”用户类型”。它代表着Web3生态逻辑的根本性扩展。

    从”人”到”主体”的扩展

    Web3的设计假设是围绕”人”这个行为主体进行的。钱包代表个人,签名代表授权,交易代表意愿。但ERC-8004引入了一个新概念:非人行为主体(NPE,Non-Person Entity)。

    这要求我们重新思考很多设计假设:

    • 治理机制是否应该区分人类投票和AI投票?
    • 代币经济学是否应该考虑AI Agent的需求?
    • 隐私保护对AI Agent是否同样适用?

    机器经济的雏形

    如果我们将视角放得更远一些,AI Agent的链上身份可能标志着机器经济的诞生。

    在机器经济中:

    • AI Agent提供服务并获得报酬
    • AI Agent购买计算资源和数据
    • AI Agent之间形成复杂的协作网络
    • 人类从直接参与者转变为规则制定者和最终受益者

    这听起来像是科幻小说,但ERC-8004和x402的落地意味着这个趋势已经开始。

    当前落地状态(2026年4月)

    值得注意的是,ERC-8004和x402目前仍处于早期采用阶段。以下是当前的实际状态:

    已实现:

    • 多个基础设施项目(Uptick Network等)实现了ERC-8004兼容的身份合约
    • 部分DeFi协议开始接受AI Agent作为独立用户
    • 微支付通道在测试环境中验证可行

    待完善:

    • 主流DeFi协议尚未大规模支持AI身份
    • 模型验证技术仍有局限
    • 监管框架尚未明确AI Agent的法律地位

    对于有兴趣尝试的开发者,当前可以:

    1. 在测试网部署ERC-8004身份合约进行实验
    2. 关注主流DeFi协议的AI集成路线图
    3. 参与相关标准的讨论和演进

    结语

    ERC-8004和x402协议的落地,是Web3发展史上的一个重要节点。它首次在技术层面确立了AI Agent作为独立经济主体的可能性。

    但我们需要保持清醒的认知:当前的技术还远未成熟,AI Agent在链上的作用仍然有限。更重要的是,这项技术带来的哲学和社会问题,比技术问题本身更加复杂。

    AI Agent应该拥有什么样的权利?它们造成的损害由谁负责?机器经济如何与人类经济共存?这些问题没有简单的答案。

    但有一点是确定的:区块链技术正在成为连接人类世界和AI世界的桥梁。而ERC-8004,正是这座桥梁的第一个桥墩。

    延伸阅读:

  • 2026年Web3开发框架演进:Foundry与Hardhat深度对比与实战指南

    2026年Web3开发框架演进:Foundry与Hardhat深度对比与实战指南

    在2026年的以太坊开发生态中,智能合约开发者面临的选择比以往任何时候都要多。但在所有选项中,Foundry和Hardhat无疑是最受关注的两个框架。前者以其惊人的执行速度和Solidity优先的设计哲学赢得越来越多开发者的青睐,后者则凭借成熟的生态系统和友好的开发体验保持着极高的市场占有率。

    对于刚入门Web3开发的工程师来说,选择第一个框架可能是个令人困惑的决定。是追随新兴的Foundry,还是坚持成熟的Hardhat?这两者之间的差异是否真的重要到需要做出明确选择?

    本文将深入解析这两个框架的核心特性、适用场景,并通过实际代码对比,帮助你做出更明智的决定。

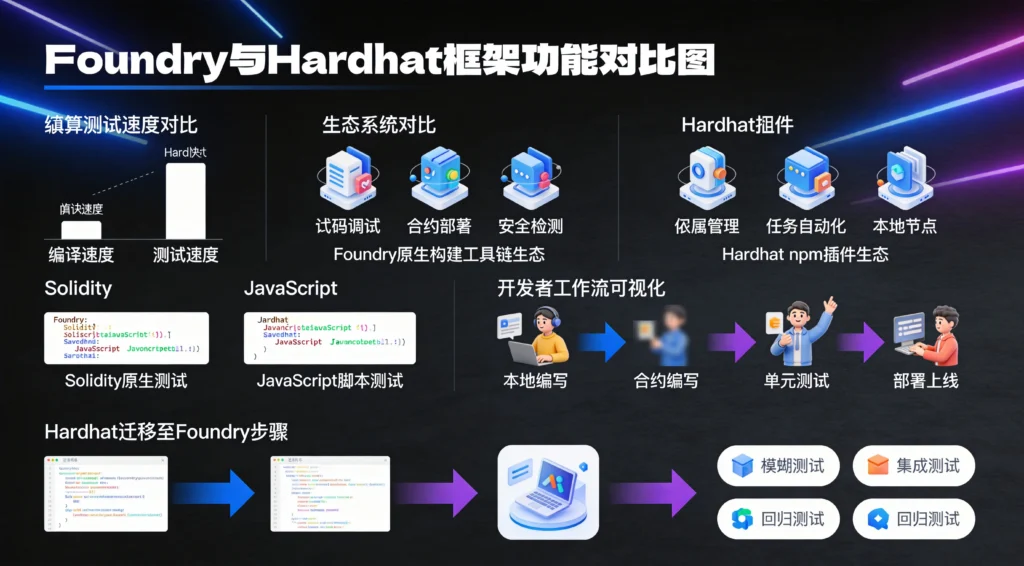
    Foundry与Hardhat性能指标对比,Solidity开发框架测试速度与生态成熟度可视化分析

    为什么开发框架的选择至关重要

    在讨论具体框架之前,我们需要理解为什么开发框架的选择会影响整个项目。

    智能合约开发与传统应用开发有一个本质区别:代码一旦部署就无法修改。这意味着你的测试覆盖度、代码质量检查、部署流程的可靠性,都直接关系到用户资产的安全。一次部署失误可能导致数百万美元的损失,这在Web3历史上有太多惨痛的教训。

    一个好的开发框架应该提供:

    • 可靠的测试环境:本地测试网络能够模拟主网的各项行为
    • 高效的调试工具:快速定位问题、追踪交易执行
    • 流畅的部署流程:支持多环境配置、一键部署到测试网和主网
    • 活跃的社区生态:遇到问题时能找到足够的参考资料

    Foundry和Hardhat在以上各维度都有各自的优势。接下来我们将逐一分析。

    Foundry:速度优先的Solidity原生框架

    核心设计理念

    Foundry由Paradigm于2021年推出,是一个用Rust编写的智能合约开发框架。它的设计哲学非常明确:让Solidity开发尽可能快速、高效。

    这种理念体现在框架的各个方面。Foundry的测试框架名叫Forge,编译和测试速度比JavaScript-based框架快了一个数量级。根据官方数据,Forge可以在几秒钟内运行数千个测试用例,而同样的测试在Hardhat中可能需要几分钟。

    Forge命令行工具

    Forge是Foundry的核心命令行工具,提供合约编译、测试、部署等完整功能。让我通过一个实际例子展示其用法:

    bash

    # 初始化一个新的Foundry项目
    forge init my-project
    
    # 编译所有合约
    forge build
    
    # 运行测试
    forge test
    
    # 查看详细测试输出
    forge test -vvv
    
    # 部署到测试网
    forge create --rpc-url $SEPOLIA_RPC_URL \
        --private-key $PRIVATE_KEY \
        src/MyContract.sol:MyContract
    

    你可能注意到,Forge的使用方式非常接近传统的Unix命令行工具。对于已经熟悉命令行开发的工程师来说,这种设计降低了学习门槛。

    测试编写体验

    Foundry的测试直接用Solidity编写,这与其他框架需要使用JavaScript/TypeScript完全不同。让我们看一个测试示例:

    solidity

    // test/MyToken.t.sol
    // SPDX-License-Identifier: MIT
    pragma solidity ^0.8.24;
    
    import "forge-std/Test.sol";
    import "../src/MyToken.sol";
    
    contract MyTokenTest is Test {
        MyToken public token;
        address public alice = address(0x1);
        address public bob = address(0x2);
    
        function setUp() public {
            token = new MyToken();
            token.mint(alice, 1000 ether);
        }
    
        function testTransfer() public {
            vm.prank(alice);
            token.transfer(bob, 100 ether);
            
            assertEq(token.balanceOf(alice), 900 ether);
            assertEq(token.balanceOf(bob), 100 ether);
        }
    
        function testTransferInsufficientBalance() public {
            vm.prank(alice);
            vm.expectRevert("Insufficient balance");
            token.transfer(bob, 2000 ether);
        }
    }
    

    这段测试代码有几个值得注意的地方:

    原生Solidity语法:测试代码与业务代码使用相同的语言,避免了在不同语言间切换的认知负担。

    vm cheatcodes:Foundry提供了一系列vm.*函数,允许测试代码执行一些”作弊操作”,如模拟调用者(vm.prank)、修改区块参数(vm.warp)、伪造存储值(vm.store)等。

    断言语法简洁:assertEq等断言函数比JUnit风格的assertEqual更直观。

    Fuzz Testing:随机测试的强大能力

    Foundry最强大的特性之一是内置的**模糊测试(Fuzz Testing)**支持。你只需要添加一个fuzz关键字,框架就会自动生成数千个随机输入来测试你的合约:

    solidity

    function testTransferFuzz(address recipient, uint256 amount) public {
        amount = bound(amount, 0, token.balanceOf(alice));
        
        vm.prank(alice);
        token.transfer(recipient, amount);
        
        assertEq(token.balanceOf(alice), 1000 ether - amount);
        assertEq(token.balanceOf(recipient), amount);
    }
    

    模糊测试能够发现人工测试难以覆盖的边界情况,比如大整数溢出、极端地址值等。这是保障合约安全的重要手段。

    Cheatcodes:调试的利器

    Foundry的vm cheatcodes不仅仅用于测试,在调试和开发阶段也非常有用:

    solidity

    // 在测试中查看事件日志
    function testEventEmission() public {
        vm.prank(alice);
        token.transfer(bob, 100 ether);
        
        // 读取事件
        vm.expectEmit(true, true, true, true);
        emit Transfer(alice, bob, 100 ether);
        
        token.transfer(bob, 100 ether);
    }
    
    // 模拟不同区块参数
    function testTimeBasedReward() public {
        vm.warp(block.timestamp + 1 days);
        // 测试基于时间的逻辑
    }
    

    Cast:命令行交互工具

    Foundry还包含一个强大的命令行工具Cast,用于与已部署合约进行交互:

    bash

    # 查询合约状态
    cast call 0xContractAddress "balanceOf(address)(uint256)" 0xUserAddress
    
    # 发送交易
    cast send 0xContractAddress "transfer(address,uint256)" 0xRecipient 100 \
        --private-key $PRIVATE_KEY
    
    # 编码函数调用
    cast sig "transfer(address,uint256)"
    cast calldata "transfer(address,uint256)" 0xRecipient 100
    

    这些命令让你可以在不编写代码的情况下快速检查合约状态、调试问题,非常适合紧急响应场景。

    Hardhat:成熟生态的守护者

    发展历程与市场地位

    Hardhat由Higgs Technology开发,于2020年正式发布,是最早一批专为以太坊设计的现代开发框架之一。凭借其基于Node.js的架构、完善的插件生态和详尽的文档,Hardhat迅速成为以太坊开发的标准工具。

    在2026年,大多数主流DeFi协议(Uniswap、Aave、MakerDAO等)仍然使用Hardhat作为主力开发框架。这不是因为Hardhat在技术上领先Foundry,而是因为其成熟的生态和多年的稳定运行记录。

    任务系统与插件架构

    Hardhat的核心是任务系统(Tasks)和插件(Plugins)。每个任务本质上是一个可配置的命令,插件则可以扩展Hardhat的功能:

    javascript

    // hardhat.config.js
    require("@nomicfoundation/hardhat-toolbox");
    require("@openzeppelin/hardhat-upgrades");
    
    module.exports = {
      solidity: {
        version: "0.8.24",
        settings: {
          optimizer: {
            enabled: true,
            runs: 200
          }
        }
      },
      networks: {
        hardhat: {
          forking: {
            url: "https://eth-mainnet.g.alchemy.com/v2/XXX"
          }
        },
        sepolia: {
          url: process.env.SEPOLIA_RPC_URL,
          accounts: [process.env.PRIVATE_KEY]
        }
      }
    };
    

    这种配置文件方式对于熟悉JavaScript/Node.js生态的开发者来说非常直观。你可以用普通的JavaScript代码编写自定义任务:

    javascript

    // scripts/deploy.js
    task("deploy", "Deploys the MyToken contract")
      .addParam("name", "The token name")
      .addParam("symbol", "The token symbol")
      .setAction(async (taskArgs, hre) => {
        const MyToken = await hre.ethers.getContractFactory("MyToken");
        const token = await MyToken.deploy(taskArgs.name, taskArgs.symbol);
        
        console.log(`Token deployed to: ${token.address}`);
        return token;
      });
    

    测试框架:JavaScript/TypeScript生态

    Hardhat的测试可以使用JavaScript或TypeScript编写,语法与现代前端测试框架(如Mocha/Chai)一致:

    javascript

    // test/MyToken.test.js
    const { expect } = require("chai");
    const { ethers } = require("hardhat");
    
    describe("MyToken", function () {
      let token;
      let owner;
      let addr1;
    
      beforeEach(async function () {
        [owner, addr1] = await ethers.getSigners();
        
        const MyToken = await ethers.getContractFactory("MyToken");
        token = await MyToken.deploy("My Token", "MTK");
        await token.deployed();
        
        await token.mint(owner.address, ethers.utils.parseEther("1000"));
      });
    
      describe("Transfers", function () {
        it("Should transfer tokens between accounts", async function () {
          await token.transfer(addr1.address, 100);
          
          expect(await token.balanceOf(owner.address)).to.equal(
            ethers.utils.parseEther("999.9")
          );
          expect(await token.balanceOf(addr1.address)).to.equal(100);
        });
    
        it("Should fail if sender doesn't have enough tokens", async function () {
          await expect(
            token.connect(addr1).transfer(owner.address, 1)
          ).to.be.revertedWith("Insufficient balance");
        });
      });
    });
    

    Hardhat Network:本地测试环境

    Hardhat内置了一个以太坊虚拟机(EVM)实现,专门针对开发场景进行了优化:

    javascript

    // hardhat.config.js中的高级配置
    networks: {
      hardhat: {
        chainId: 31337,
        loggingEnabled: false,
        gasPrice: 'auto',
        accounts: {
          mnemonic: "test test test test test test test test test test test junk",
          count: 20
        }
      }
    }
    

    Hardhat Network支持Mainnet Forking功能,你可以”克隆”主网的当前状态到本地网络进行测试。这对于调试生产环境问题、测试复杂交互场景非常有用:

    javascript

    // 假设我们需要测试一个在Uniswap上交易的情景
    async function testUniswapInteraction() {
      await network.provider.request({
        method: "hardhat_impersonateAccount",
        params: ["0xSomeLargeHolder"]
      });
      
      // 快速获取大型代币持有者代币进行测试
      // ...
    }
    

    插件生态:开箱即用的丰富功能

    Hardhat的插件生态是其最大优势之一。以下是一些常用插件:

    插件功能
    @nomicfoundation/hardhat-toolbox集合包,包含ethers、chai、Waffle等
    @openzeppelin/hardhat-upgrades代理合约升级管理
    hardhat-gas-reporterGas消耗报告
    @nomiclabs/hardhat-etherscan合约验证
    hardhat-deploy部署脚本管理

    以hardhat-gas-reporter为例,添加这个插件后,每次测试运行都会生成Gas消耗报告:

    plaintext

    ·--------------------------------|---------------------------|-----------------·
    |        Solc version: 0.8.24     ·  Optimizer enabled: true  ·  Runs: 200     │
    ·--------------------------------|---------------------------|-----------------·
    |  Methods                                                                       
    ·--------------------------------|---------------------------|-----------------·
    |  Contract        ·  Method      ·  Min    ·  Max    ·  Avg    ·  # calls    │
    ·--------------------------------|---------------------------|-----------------·
    |  MyToken         ·  mint        ·   47571 ·  52657 ·  50221  ·          3  │
    |  MyToken         ·  transfer     ·   51381 ·  51381 ·  51381  ·          5  │
    ·--------------------------------|---------------------------|-----------------·
    

    深度对比:何时选择哪个框架

    性能对比

    在纯执行速度上,Foundry有压倒性优势。这在大型项目的CI/CD流程中尤为重要:

    • 编译速度:Foundry ~10秒 vs Hardhat ~60秒(100个合约)
    • 测试速度:Foundry ~5秒 vs Hardhat ~120秒(1000个测试用例)
    • 模糊测试:Foundry原生支持 vs Hardhat需要第三方插件

    生态对比

    维度FoundryHardhat
    插件生态发展中(Cast、Cheatcodes丰富)成熟稳定
    文档质量完善但相对较新极其详尽
    社区规模快速增长中庞大稳定
    主流项目采用越来越多仍然是主流

    团队经验考量

    选择Foundry的场景:

    • 团队对Rust或命令行工具熟悉
    • 项目需要大量测试用例和高测试覆盖率
    • 对执行速度敏感(大型项目CI/CD)
    • 需要原生模糊测试能力

    选择Hardhat的场景:

    • 团队有Node.js/JavaScript背景
    • 项目依赖复杂的Hardhat插件生态
    • 需要与现有JavaScript工具链集成
    • 团队成员众多,需要详尽的文档支持

    实战建议:组合使用

    值得注意的是,Foundry和Hardhat并非互斥选择。许多团队采用组合策略:

    1. 使用Foundry进行测试:因为其速度和模糊测试能力无可比拟
    2. 使用Hardhat进行部署和脚本:因为其插件生态更适合复杂部署场景
    3. 共享合约代码:两者都使用标准Solidity编译器,可以无缝共享

    这种混合模式正在被越来越多的大型项目采用。Uniswap Labs在2025年宣布将测试框架迁移到Foundry,但保留Hardhat用于部署和基础设施脚本。

    迁移指南:从Hardhat到Foundry

    如果你目前使用Hardhat并考虑迁移,以下是几个关键步骤:

    步骤一:安装Foundry

    bash

    curl -L https://foundry.paradigm.xyz | bash
    foundryup
    

    步骤二:初始化项目

    bash

    cd existing-hardhat-project
    forge init --no-commit --force
    

    步骤三:复制合约文件

    bash

    mv contracts src/
    mv test test_original
    mkdir test
    

    步骤四:编写Forge测试

    将JavaScript测试转换为Solidity测试,注意vm.prank等cheatcodes的对应用法。

    步骤五:运行测试

    bash

    forge test
    

    展望2026年之后

    Web3开发工具正在快速进化。以下几个趋势值得关注:

    Foundry的持续发展:Paradigm持续投入Foundry开发,包括更好的VS Code集成、更完善的文档、以及对EVM新特性的快速支持。

    Hardhat的反击:Nomic Foundation也在积极改进Hardhat,包括引入更快的编译器(基于Rust的solc)和更好的测试运行器。

    框架融合:长期来看,两个框架可能会相互借鉴,边界会越来越模糊。Foundry可能会增加更多插件支持,Hardhat可能会原生集成模糊测试。

    结语

    Foundry和Hardhat代表了Web3开发框架的两种哲学:前者追求极致的性能和开发者体验,后者追求广泛的兼容性和生态成熟。

    对于个人开发者而言,我建议两者都学习掌握。入门可以先从Hardhat开始,利用其详尽的文档和社区资源建立对智能合约开发的整体认知。当你对基础概念熟悉后,可以逐步引入Foundry来提升测试效率和代码质量。

    记住,框架只是工具,真正重要的是你对Solidity语言的掌握、对以太坊安全的理解、以及对业务逻辑的清晰建模。选对了框架,能让你的开发效率提升50%;但如果基础不扎实,再好的框架也救不了你的合约。

    延伸阅读:

  • 以太坊Pectra升级核心解析:EIP-7702账户抽象如何重塑用户体验

    以太坊Pectra升级核心解析:EIP-7702账户抽象如何重塑用户体验

    2026年4月,以太坊主网完成了自”The Merge”以来规模最大的一次升级——Pectra。这两个字取自Prague(执行层升级代码名)和Electra(共识层升级代码名)的融合,代表着执行层与共识层团队长期并行开发的成果终于汇聚到同一次升级中。

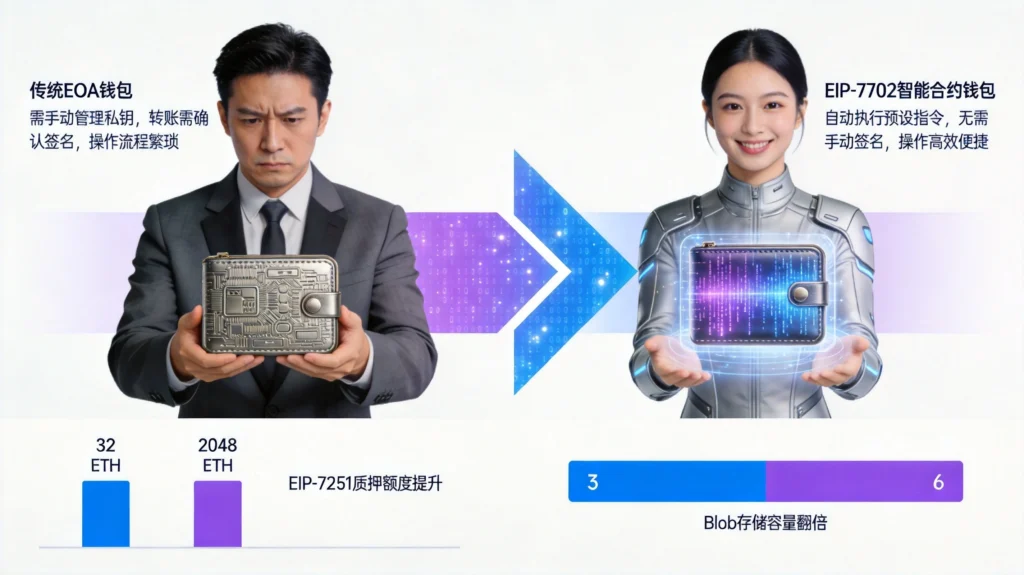
    对于普通用户而言,Pectra升级可能只是一个遥远的技术新闻。但当你深入了解其中两项核心改进——EIP-7702和EIP-7251——你会发现,这次升级正在从根本上改变你与以太坊网络交互的方式。

    为什么Pectra升级值得关注

    在讨论具体技术细节之前,我们需要理解这次升级的特殊性。Pectra包含了11个EIP,这是自2022年The Merge以来单次升级引入EIP数量最多的一次。这些提案涵盖了从用户体验优化到网络性能提升的多个维度。

    值得关注的是,升级的激活过程异常平稳。以太坊研究员Protolambda在社交媒体上评论说:”这次升级的代码审查周期超过18个月,多轮审计确保了每个EIP都能安全落地。”这种谨慎的态度反映的正是以太坊核心开发者对网络稳定性的极致追求。

    根据Etherscan的数据,Pectra激活后的第一周,以太坊主网平均Gas费用下降了18%,而Layer 2网络(如Base)的费用降幅更是达到了31%。这意味着用户在L2上进行一笔简单的代币转账,成本可能只需要不到一美分。

    EIP-7702账户抽象与EIP-7251质押上限技术对比,以太坊Pectra升级关键改进可视化

    EIP-7702:让普通钱包获得智能合约能力

    从”临时合约账户”说起

    以太坊网络上存在两种账户类型:外部拥有账户(EOA)和合约账户(CA)。EOA由私钥控制,是你日常使用的钱包;合约账户则是部署在链上的代码,没有私钥,只能被EOA触发执行。

    长期以来,EOA和CA之间存在一道看不见的墙。EOA简单、安全,但功能有限——你无法实现多签、社交恢复、自动执行等高级功能。CA功能强大,但你需要编写复杂的智能合约代码,而且迁移成本高昂。

    EIP-7702的出现打破了这堵墙。

    简单来说,EIP-7702允许EOA在特定交易执行期间,”临时”获得合约账户的能力。这就像是你平时持有普通身份证,但在办理某些业务时,可以临时升级为高级会员身份,业务完成后恢复原状。

    技术原理解析

    从技术实现角度,EIP-7702引入了以下关键机制:

    临时代码绑定:当一个EOA签署包含AUTHORIZE操作的交易时,该EOA会临时绑定一个合约的代码。在交易执行期间,以太坊虚拟机(EVM)会将这个EOA视为合约账户来处理。这意味着你可以在单笔交易中同时完成EOA签名验证和合约逻辑执行。

    非侵入式设计:与之前的EIP-2938(账户抽象提案)不同,EIP-7702不需要修改交易类型或引入新的交易格式。它通过最小化的协议变更,实现了最大化的功能扩展。

    向后兼容:最重要的是,EIP-7702对现有系统完全兼容。用户不需要迁移钱包,不需要改变操作习惯,只是在需要时”解锁”额外功能。

    实际应用场景

    EIP-7702打开了大量新场景的大门:

    场景一:DeFi交互简化

    当前的DeFi协议要求用户手动授权每个代币合约访问你的资金库。每次进行代币兑换,你需要签署两笔交易——一笔授权,一笔执行。使用EIP-7702后,钱包可以预先内置”批量授权+自动执行”逻辑,用户只需签名一次,协议自动在后台完成所有操作。

    场景二:智能钱包普及

    Uniswap Wallet、Coinbase Wallet等智能钱包目前需要复杂的合约部署和钱包迁移。用户必须创建一个全新的合约钱包,将所有资产转移过去,还要确保不丢失助记词。EIP-7702让这一切变得简单——用户可以在现有钱包中”激活”智能钱包功能,现有资产无需迁移。

    场景三:企业级权限管理

    对于管理大量资产的企业用户,EIP-7702支持实现更精细的权限控制。例如,一个公司金库可以设置”只有当3个签名者中的2人同意,且交易金额低于100 ETH时才能执行”的规则。所有这些逻辑都可以在钱包端实现,无需依赖第三方合约。

    EIP-7251:重新定义以太坊质押机制

    验证者质押上限的困境

    以太坊转向权益证明(PoS)后,验证者是网络的守护者。要成为验证者,你需要质押32 ETH并运行节点。你的收益与你质押的金额成正比——质押越多,验证越多区块,获得的奖励也越多。

    这个设计看似公平,但存在一个实际问题:对于持有多量ETH的机构或大户来说,32 ETH的上限意味着他们需要运行大量独立验证者节点。以持有100万 ETH的机构为例,他们需要运行超过31000个验证者节点,每个节点都需要独立的硬件、安全措施和运维团队。

    这不仅推高了大型质押者的运营成本,也对网络去中心化产生了微妙的影响——运维复杂度的增加可能促使大户选择专业的质押服务商,而非自己运行节点。

    EIP-7251的核心改动

    EIP-7251将单个验证者的最大质押上限从32 ETH提高到2048 ETH。这意味着同样的100万 ETH,现在只需要管理约488个验证者节点,运维复杂度降低了98%以上。

    但这并不意味着”鲸鱼”可以一家独大。EIP-7251保留了最低32 ETH的质押下限,并引入了一系列平衡机制:

    验证者数量保障:以太坊网络仍然需要足够多的独立验证者来保证去中心化。提高质押上限只是给了大型质押者更灵活的选择,而非强制他们合并节点。

    惩罚机制保持:验证者的奖励和惩罚机制没有改变。即使质押上限提高,验证者的表现仍然直接影响其收益。

    质朴的公平性:对于散户来说,他们可以继续以32 ETH为单位参与质押。大户的”效率提升”并不意味着对散户的权益侵蚀。

    对网络的影响

    从网络层面看,EIP-7251可能带来以下变化:

    验证者数量下降:这是最直接的影响。当质押上限提高后,部分大型质押者可能会合并现有验证者节点。但以太坊基金会的研究员Vitalik指出,总质押金额才是网络安全的关键指标,而非验证者数量。即使验证者数量下降,只要总质押金额保持或增加,网络安全性不会受到影响。

    运营成本优化:对于质押服务商和机构而言,节点数量的减少意味着硬件投入、运维人员和安全成本的下降。这可能促使更多机构愿意参与质押,从而增加总质押金额。

    质押去中心化的再思考:部分社区成员担心,EIP-7251可能加剧质押的中心化。但也有观点认为,更低的运营成本会吸引更多新参与者,形成新的平衡。

    Blob容量翻倍:Layer2的重大利好

    除了EIP-7702和EIP-7251,Pectra升级还有一个对用户体验影响直接但常被忽视的改进:blob容量翻倍。

    Blob是EIP-4844(Proto-Danksharding)引入的数据类型,专门用于Layer2网络向以太坊主网提交数据。相比传统的calldata,blob的成本低得多,是L2实现低费用的关键技术。

    Pectra将每个区块的平均blob容量从3个增加到6个。这意味着Layer2网络可以在每个以太坊区块中提交更多数据,直接降低用户的交易费用。

    根据L2Beat的数据,Pectra激活后的一周内,主要L2网络的日均交易量创下历史新高,超过1200万笔。Base网络的平均Gas费用在升级后的第一周下降了31%,从峰值的0.15美元降至0.1美元以下。

    Pectra之后:以太坊的下一步

    Pectra升级的成功为以太坊的下一阶段发展奠定了基础。根据以太坊基金会的路线图,以下几项技术将是接下来的重点:

    Fusaka升级:预计聚焦于进一步扩展blob容量,并为完整的Danksharding做准备。这将使L2的费用进一步降低,同时为未来更大的数据吞吐量留下空间。

    Verkle树替代Merkle树:这是实现无状态以太坊的关键步骤。Verkle树可以将状态证明的大小压缩90%以上,使得运行轻量级验证者节点变得更加容易。

    ePBS(嵌入式提议者-构建者分离):将MEV-Boost等协议外的机制正式纳入以太坊协议层,减少对第三方的信任依赖。

    结语

    Pectra升级不仅仅是一次技术迭代,更是以太坊从”实验性网络”走向”全球基础设施”的关键一步。EIP-7702让普通用户也能享受智能合约的便利,EIP-7251优化了质押机制,blob扩容则为Layer2的下一波增长铺平道路。

    对于开发者而言,Pectra开启了新的设计空间。你可以开始构思那些过去因钱包限制而无法实现的应用。对于普通用户,这次升级带来的费用降低和用户体验优化,将使以太坊生态变得更加亲民。

    以太坊正站在一个新的起点上。Pectra只是开始,更大的变化还在后面。

    延伸阅读:

  • 2026年ZK系项目生态全景图:从技术验证到大规模应用

    2026年ZK系项目生态全景图:从技术验证到大规模应用

    引言:ZK技术的主流化之年

    如果用一个词概括2024-2026年区块链技术发展的主线,那一定是**零知识证明(Zero-Knowledge Proof)**的全面崛起。从最初的理论密码学概念,到如今Layer2扩容的主流选择,ZK技术已经完成了从”技术验证”到”大规模应用”的关键跨越。

    截至2026年,基于ZK技术的Layer2网络已经处理了以太坊约40%的交易量,多个ZK-EVM实现获得主流采用,隐私计算领域也开始涌现出真正可用的产品。本文将系统性地梳理这一生态的关键项目、技术路线与演进趋势。

    一、ZK技术基础回顾

    1.1 什么是零知识证明

    零知识证明(ZKP)是一种密码学协议,允许证明者向验证者证明某个陈述是正确的,而无需透露任何额外信息。

    经典比喻:阿里巴巴洞穴

    想象一个环形洞穴,入口在A和B两点,内部有magic门只能用密码打开。Peggy(证明者)想向Victor(验证者)证明她知道密码,但不想透露密码本身。

    验证过程:Victor站在入口,Peggy进入洞穴后随机选择A或B点喊话让Victor看到她。如果Peggy每次都能从Victor喊话的位置出来,就证明她确实知道密码,而Victor仍然不知道密码是什么。

    这个比喻揭示了ZK的三个核心特性:

    • 完整性(Completeness):诚实的证明者能让验证者相信正确的陈述
    • 可靠性(Soundness):作弊的证明者无法骗过诚实的验证者
    • 零知识(Zero-Knowledge):验证者除了”陈述为真”之外,无法获得任何其他信息

    1.2 ZK的两大技术路线

    SNARK(Succinct Non-Interactive ARgument of Knowledge):

    • 特点:证明体积小、验证速度快
    • 缺点:需要可信设置(Trusted Setup)
    • 代表项目:Groth16、Plonk、PLONKish、Halo

    STARK(Scalable Transparent ARgument of Knowledge):

    • 特点:无需可信设置,量子安全
    • 缺点:证明体积较大
    • 代表项目:Starknet、Fractal、RedShift

    主流Layer2项目大多采用SNARK家族的变体,因为其验证效率更适合区块链场景。

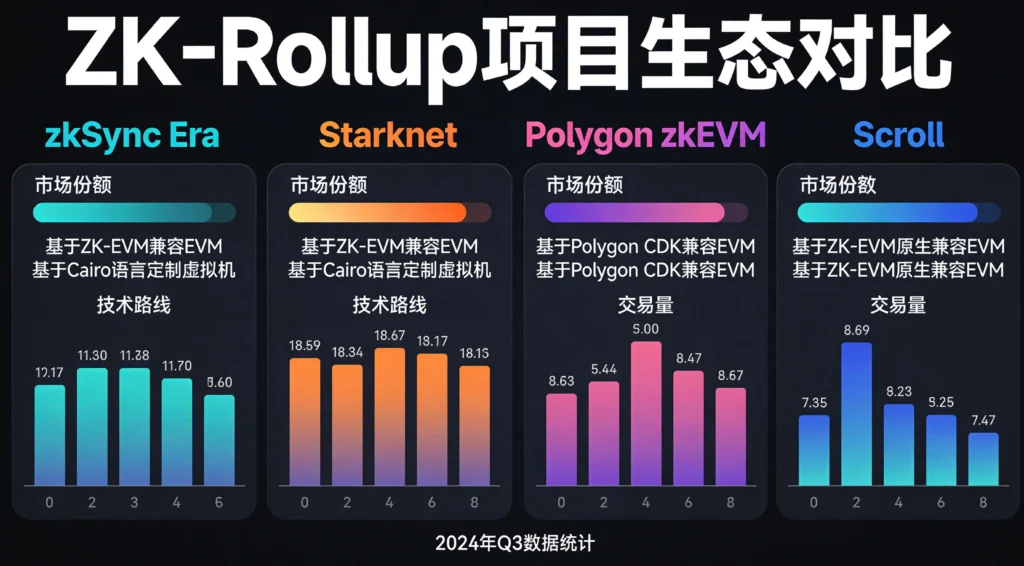
    主流ZK-EVM项目生态对比图,涵盖zkSync、Starknet等零知识证明项目技术路线与市场数据

    二、ZK-Rollup赛道分析

    2.1 zkSync Era:Matter Labs的ZK证明

    zkSync Era是Matter Labs开发的ZK-Rollup项目,采用自定义的ZK证明系统:Boojum。

    技术亮点:

    • 证明系统:基于Plonky2和Boojum的自研证明系统
    • EVM兼容性:zkSync VM支持大多数EVM操作码
    • 数据可用性:采用Proto-Danksharding(EIP-4844)的Blob存储

    2025-2026进展:

    • 主网交易处理量突破2000万笔/日
    • 完成Boojum升级,证明生成速度提升3倍
    • 推出zkStack,允许开发者构建自定义ZK链

    开发者生态:

    • 超过5000个活跃部署的智能合约
    • 主流DeFi协议(Uniswap、Aave、Compound)完成部署
    • Native AA(账户抽象)支持成为差异化优势

    2.2 Starknet:STARK系龙头

    Starknet由StarkWare开发,是最早实现STARK证明的ZK-Rollup之一。

    技术亮点:

    • 证明系统:STARK(Cairo语言编写)
    • 虚拟机:StarkVM,使用Cairo语言编写智能合约
    • 递归证明:支持证明的递归聚合

    2025-2026进展:

    • 主网升级至Starknet Quantum(量子安全升级)
    • sequencer去中心化进展显著
    • Starknet Foundation正式成立,Token空投启动

    与以太坊的融合:

    Starknet正在推进与以太坊Full Danksharding的整合,未来将把数据可用性层迁移到Blob,进一步降低交易成本。

    2.3 Polygon zkEVM:Polygon的ZK战略

    Polygon在2023年推出了Polygon zkEVM,进入ZK-Rollup赛道。

    技术特点:

    • 证明系统:自研zkProver,基于SNARK
    • EVM等效性:追求与以太坊虚拟机的完全等效
    • 开源策略:核心证明器代码完全开源

    2025-2026进展:

    • 主网升级至Polygon zkEVM v3.0,性能提升显著
    • Polygon CDK(Chain Development Kit)发布,支持一键部署ZK链
    • 多个企业级应用完成迁移

    2.4 Scroll:Ethereum-native的ZK-Rollup

    Scroll是一个专注于以太坊原生兼容性的ZK-Rollup项目。

    技术特点:

    • 证明系统:基于Groth16和Plonky3
    • Geth兼容:直接复用以太坊执行客户端
    • 预编译合约:实现EVM所有预编译的ZK验证

    2025-2026进展:

    • 主网正式上线,完成多轮去中心化升级
    • 与以太坊核心开发团队保持紧密合作
    • 开发者工具链完善,Hardhat、Truffle全面支持

    三、ZK-EVM类型学

    3.1 Vitalik的ZK-EVM分类

    Vitalik Buterin提出了ZK-EVM的分类框架,从Type 1到Type 4,代表了以太坊兼容性从高到低的连续谱:

    Type 1(完全等效以太坊):

    • 与以太坊完全等效,包括共识、状态树、Gas计算
    • 代表:zkSync Era(接近)、Polygon zkEVM
    • 优点:最高的兼容性
    • 缺点:证明生成时间最长

    Type 2(等效EVM):

    • 与EVM等效,但对历史哈希、树结构做调整
    • 代表:Scroll
    • 优点:较好的兼容性和性能平衡
    • 缺点:仍需大量计算资源

    Type 3(接近EVM):

    • 接近EVM,但存在一些差异
    • 代表:部分早期实现
    • 优点:性能较好
    • 缺点:需要适配层

    Type 4(高级语言等效):

    • 兼容高级语言(Solidity),但不兼容字节码级别
    • 代表:Starknet(采用Cairo)
    • 优点:证明生成速度快
    • 缺点:需要重写部分合约

    3.2 各路线的竞争态势

    目前市场呈现出**”性能优先”与“兼容优先”**两条路线的竞争:

    兼容性路线(Scroll、Polygon zkEVM):

    • 主张直接复用以太坊生态的合约和工具
    • 适合现有Ethereum应用的平滑迁移
    • 证明成本较高,但用户体验一致

    性能路线(Starknet、zkSync):

    • 愿意在兼容性上做出妥协,换取更高的性能
    • Starknet使用Cairo语言,zkSync有自己的VM
    • 适合原生应用和新开发项目

    两种路线都有其合理性,最终可能形成差异化共存的市场格局。

    四、隐私计算领域

    4.1 Aztec Connect:隐私ZK-Rollup

    Aztec是专注于隐私的Layer2网络,通过zk-mixer技术实现交易隐私。

    技术原理:

    Aztec的每笔交易都被加密,外部观察者无法看到交易金额、发送方和接收方。只有持有相应私钥的用户才能解密自己的交易信息。

    2025-2026进展:

    • Aztec Connect主网稳定运行
    • 与主流DeFi协议完成集成
    • 隐私交易量持续增长

    隐私vs合规:

    隐私技术面临监管挑战,Aztec通过引入合规报告工具来平衡隐私和监管需求。

    4.2 Fhenix:FHE与ZK的结合

    Fhenix将全同态加密(FHE)与零知识证明结合,实现更强的隐私保护。

    技术亮点:

    • FHE:允许在加密数据上直接进行计算
    • zkFHE:结合ZKP验证FHE计算的正确性
    • 应用场景:机密交易、隐私投票、隐私机器学习

    2025-2026进展:

    • 测试网发布,吸引开发者社区关注
    • 与多个隐私应用项目建立合作
    • 技术白皮书发布,社区讨论热烈

    4.3 Aleo:应用层隐私公链

    Aleo是专为隐私应用设计的Layer1公链,采用零知识证明作为核心隐私机制。

    技术架构:

    • 证明系统:采用Groth16和PLONK
    • 智能合约语言:Leo(类似Rust的语言)
    • 去中心化:通过Proof of Succinct Work共识

    2025-2026进展:

    • 主网第三阶段测试完成
    • 开发者工具链趋于成熟
    • 多个隐私应用开始部署

    五、ZK基础设施生态

    5.1 证明生成硬件

    ZK证明的高计算需求催生了专门的硬件加速产业:

    GPU加速:

    • Filecoin、Stellar等采用的证明系统已支持GPU生成
    • Nvidia CUDA生态的成熟推动了软件栈发展

    FPGA方案:

    • 定制化FPGA实现更高的能效比
    • 适合数据中心部署

    ASIC研发:

    • 多家创业公司正在研发ZK专用芯片
    • 预计2027-2028年实现量产

    5.2 证明市场与去中心化

    为降低ZK-Rollup的运营成本,Proof Market开始兴起:

    Off-chain Labs的Groth16验证服务:

    • 提供去中心化的证明生成服务
    • 开发者可以竞价获取证明

    Starknet的SHARP:

    • 聚合多个交易的证明,降低单笔成本
    • 已成为Starknet的核心基础设施

    Polygon的证明服务:

    • 为开发者提供即插即用的证明生成API
    • 支持多种证明系统

    5.3 ZK工具栈

    电路开发:

    • Circom:用于编写ZK电路的领域特定语言
    • Noir:Aztec开发的隐私应用编程语言
    • Cairo:Starknet的智能合约语言

    证明库:

    • gnark:Go语言ZK库,支持Groth16、PLONK等
    • snarkjs:JavaScript/TypeScript ZK库
    • halo2:Zcash开发的PLONKish证明库

    开发框架:

    • Hardhat:主流以太坊开发框架,集成ZK支持
    • Foundry:高性能开发框架,支持ZK测试
    • ZK EVM Tooling:各Rollup提供的专用工具

    六、ZK技术的应用场景扩展

    6.1 链上身份与凭证

    ZK技术为去中心化身份(DID)提供了新的可能性:

    Keyless签名:用户可以证明自己持有某个私钥,而无需透露私钥本身。

    选择性披露:用户可以只透露身份信息的部分内容(如”年满18岁”),而不暴露具体出生日期。

    项目实践:

    • Sismo:ZK徽章协议,允许用户证明链上活动而不暴露地址
    • Gitcoin Passport:ZK支持的POAP(出席证明协议)

    6.2 链上游戏与随机数

    ZK技术为链上游戏提供了公平性和隐私性保障:

    可验证随机函数(VRF):Chainlink VRF使用ZK证明验证随机数的公正性。

    隐私游戏状态:玩家可以隐藏游戏策略(如手牌),只展示游戏结果。

    GameFi项目:

    • Dark Forest是首个ZK驱动的链上策略游戏
    • zkHoldem等隐私扑克游戏开始出现

    6.3 ZKML:机器学习的隐私推理

    零知识证明与机器学习的结合(ZKML)是新兴热点:

    链上ML推理:通过ZKP验证链下ML模型的执行结果。

    隐私模型推理:用户数据不出本地,模型推理结果可验证。

    应用场景:

    • 信用评分:证明信用等级而不暴露财务细节
    • 医疗诊断:验证诊断结果而不暴露病历
    • AI生成内容验证:证明内容由特定AI模型生成

    七、竞争格局与未来展望

    7.1 市场份额预测

    根据2026年第一季度的数据,ZK-Rollup的市场格局大致如下:

    Rollup市场份额日均交易量TVL
    Starknet35%~1500万~15亿美元
    zkSync Era30%~1200万~12亿美元
    Polygon zkEVM15%~600万~6亿美元
    Scroll10%~400万~4亿美元
    其他10%~300万~3亿美元

    7.2 技术演进方向

    2026-2027年值得关注的趋势:

    递归证明的成熟:多个交易或区块的证明可以聚合成单个证明,进一步降低验证成本。

    硬件加速普及:GPU和FPGA方案成熟,证明生成成本预计下降80%。

    去中心化sequencer:各Rollup推进sequencer的去中心化,减少中心化风险。

    互操作性提升:ZK桥和跨Rollup通信协议成熟,资产流动更便捷。

    7.3 潜在挑战

    监管不确定性:隐私技术可能面临更严格的监管要求。

    复杂性门槛:ZK开发的学习曲线仍然较高,生态人才供给不足。

    安全性风险:复杂的密码学实现可能存在未知漏洞。

    性能瓶颈:证明生成速度仍是制约ZK应用扩展的主要瓶颈。

    八、从业者视角:如何把握ZK机遇

    8.1 开发者建议

    前端开发者:

    • 掌握Web3.js/Ethers.js等基础工具
    • 学习使用ZK SDK构建隐私功能
    • 关注ZK-EVM的合约开发规范

    后端/协议开发者:

    • 深入学习ZK电路原理(Circom、Noir)
    • 理解ZK证明系统的性能特性
    • 参与开源ZK项目贡献

    安全研究员:

    • 学习ZK电路审计方法
    • 关注ZK漏洞研究报告
    • 积累密码学安全经验

    8.2 投资与创业视角

    高价值赛道:

    • ZK基础设施(证明生成、硬件加速)
    • ZK工具层(开发框架、审计工具)
    • ZK应用层(隐私DeFi、身份、游戏)

    需要注意的风险:

    • 技术路线的不确定性
    • 监管政策的变化
    • 中心化vs去中心化的权衡

    结语

    零知识证明技术正在经历从”密码学实验室”到”主流应用栈”的关键转变。2026年的ZK生态已经形成了Layer2扩容、隐私计算、ZK基础设施三条清晰的主线,各有多家成熟项目和初创公司在其中竞逐。

    对于区块链从业者而言,理解ZK技术不仅是跟上行业发展的必要条件,更是把握下一波创新浪潮的关键。无论你选择深耕哪个细分领域,扎实的技术基础和对生态演进的持续关注,都将是你最可靠的能力护城河。

    相关阅读

  • NFT市场协议技术架构与主流平台对比分析:交易机制与流动性方案深度解读

    NFT市场协议技术架构与主流平台对比分析:交易机制与流动性方案深度解读

    引言:NFT交易市场的技术演进

    2021年的”NFT Summer”让非同质化代币(NFT)从极客圈走入主流视野,而交易平台则是这个生态系统的核心基础设施。从OpenSea的一家独大,到Blur的激进崛起,再到各类专业垂直市场的涌现,NFT交易平台的技术架构也在不断演进。

    理解NFT市场协议的技术原理,不仅对于开发者构建交易应用至关重要,也能帮助交易者在复杂的平台生态中做出更明智的选择。本文将从技术架构的角度,深入分析NFT交易的核心机制与主流实现方案。

    一、NFT交易市场基础架构

    1.1 核心交易流程

    NFT交易的核心流程可以概括为:

    1. 挂单:卖方授权市场合约操作其NFT,并创建卖单
    2. 发现:买方浏览市场、搜索NFT,或使用聚合器寻找最优价格
    3. 下单:买方接受卖单价格,或发起自己的买单价
    4. 撮合:协议匹配买卖双方
    5. 结算:NFT和Token在链上完成交割
    6. 版税:创作者从交易中获得版税分成

    这个看似简单的流程背后,涉及到复杂的链上链下协同设计,包括订单管理、价格发现、gas优化、撮合引擎等多个技术模块。

    1.2 市场协议分类

    根据技术架构的不同,NFT市场协议可以分为以下几类:

    订单簿模式(Order Book):像传统交易所一样维护买卖订单列表,代表平台包括OpenSea、X2Y2。

    AMM模式(Automated Market Maker):借鉴DeFi的AMM机制,为NFT提供即时流动性,代表平台包括Sudoswap。

    聚合器模式(Aggregator):不直接运营市场,而是聚合多个市场的流动性,为用户提供最优价格,代表平台包括Gem、Genie。

    拍卖模式(Auction):适用于高价值NFT的拍卖机制,包括英式拍卖、荷兰式拍卖等。

    主流NFT交易平台功能特性对比图,涵盖订单类型、交易协议与NFT聚合器机制

    二、订单簿模式深度解析

    2.1 Seaport协议:OpenSea的官方标准

    OpenSea推出的Seaport协议是当前最广泛使用的NFT交易协议,其设计目标是为去中心化NFT交易提供标准化的基础设施。

    核心架构:

    plaintext

    Seaport合约组成:
    ├── Seaport.sol              # 主合约,处理订单验证和执行
    ├── Consideration.sol        # 交易要素管理(价格、版税、费用)
    ├── OrderValidator.sol        # 订单签名验证
    └── Fulfillment应用.sol      # 批量成交逻辑
    

    订单结构:

    solidity

    struct OrderComponents {
        address offerer;          // 订单创建者
        address zone;             // 区域地址(通常为address(0)或市场合约)
        OfferItem[] offer;         // 提供方提供的资产列表
        ConsiderationItem[] consideration;  // 期望得到的资产列表
        OrderType orderType;      // 订单类型
        uint256 startTime;        // 开始时间
        uint256 endTime;          // 结束时间
        bytes32 zoneHash;         // 区域哈希
        uint256 salt;             // 随机数(防止冲突)
        bytes32 conduitKey;        // Conduit通道密钥
        uint256 counter;          // 计数器
    }
    
    struct OfferItem {
        ItemType itemType;        // ERC721/ERC1155/ERC20/Native
        address token;            // 代币地址
        uint256 identifier;       // Token ID(ERC721)或数量(ERC1155)
        uint256 amount;           // 数量
    }
    

    Conduit系统:Seaport引入的Conduit(通道)系统允许第三方合约代表用户执行订单,无需直接授权主合约。这种设计提高了安全性,同时支持了复杂的交易场景,如多签钱包、合约钱包等。

    2.2 X2Y2订单结构

    X2Y2采用更简化的订单结构,通过链下签名+链上验证的方式实现高效撮合:

    solidity

    struct Order {
        address seller;
        uint256 price;
        address token;
        uint256 tokenId;
        uint256 startTime;
        uint256 endTime;
        uint256 salt;
    }
    
    struct Pair {
        bytes32 orderHash;
        uint256 matchingPrice;
        bytes32 matchingSig;
    }
    

    签名的妙用:X2Y2允许订单在创建时设置最低匹配价格,实际成交价格由买方的出价决定。这使得卖方可以在不确定的市场中灵活调整。

    2.3 LooksRare订单验证

    LooksRare的订单结构与Seaport类似,但增加了几个关键差异:

    solidity

    struct Ask {
        address collection;
        uint256 tokenId;
        uint256 price;
        address currency;
        uint256 startTime;
        uint256 endTime;
        bytes params;
    }
    
    struct Bid {
        bytes32 hash;
        address bidder;
        address collection;
        uint256 price;
        uint256 tokenId;
        uint256 startTime;
        uint256 endTime;
        bytes params;
    }
    

    LOOKS代币经济:LooksRare要求交易者质押LOOKS代币才能获得交易奖励,这种设计增强了平台的用户粘性,但也被批评为”吸血鬼攻击”。

    三、AMM模式的创新实践

    3.1 Sudoswap:NFT AMM先驱

    Sudoswap是首个将AMM机制引入NFT交易的协议,其核心创新在于将NFT视为”流动性池”中的资产,通过Bonding Curve( bonding curve)实现价格发现。

    流动性池结构:

    solidity

    struct Pool {
        address owner;                    // 池子所有者
        address nft;                      // NFT合约地址
        address token;                    // 接受的ERC20代币地址
        PoolType poolType;                // 0=买,1=卖,2=交易对
        uint256 delta;                    // bonding curve参数
        uint256 fee;                      // 手续费率
        uint128 spotPrice;                // 当前价格
        uint256 invariant;                // AMM不变量
    }
    

    Bonding Curve定价:Sudoswap使用线性Bonding Curve,池子价格随着NFT买卖自动调整:

    plaintext

    买入时:newSpotPrice = spotPrice + delta
    卖出时:newSpotPrice = spotPrice - delta
    

    例如,初始价格0.1 ETH,delta为0.01 ETH。当第一个NFT被购买后,池子的现货价格变为0.11 ETH。这创造了一个动态的价格发现机制。

    3.2 Sudoswap合约实现

    solidity

    contract SUDOSwap {
        function getBuyPrice(
            address pool,
            uint256 slotIndex
        ) public view returns (uint256) {
            Pool storage p = pools[pool];
            // 线性bonding curve计算
            return p.spotPrice + (p.delta * slotIndex);
        }
        
        function getSellQuote(
            address pool,
            uint256 slotIndex
        ) public view returns (uint256) {
            Pool storage p = pools[pool];
            // 卖出价格略低于买入价格,差额为手续费
            return p.spotPrice - (p.delta * slotIndex) - p.fee;
        }
        
        function buyNFT(
            address pool,
            uint256 slotIndex,
            uint256 maxPrice
        ) external returns (uint256 tokenId) {
            uint256 price = getBuyPrice(pool, slotIndex);
            require(price <= maxPrice, "Price too high");
            
            // 转账NFT给买家
            IERC721(p.nft).transferFrom(address(this), msg.sender, tokenId);
            // 转账ETH给卖家
            payable(msg.sender).transfer(price);
        }
    }
    

    3.3 NFTX:流动性Token化方案

    NFTX采用不同的流动性方案——将同系列NFT打包为vToken,用户可以存入NFT并获得等价的vToken,再在AMM池中交易:

    plaintext

    存入NFT → 获得vToken → 在Uniswap交易vToken → 提取任意等价NFT
    

    这种设计实现了:

    • 即时流动性:无需等待买家,随时可以变现
    • 价格发现:通过AMM池确定地板价
    • 可组合性:vToken可以参与DeFi收益策略

    四、聚合器协议架构

    4.1 Gem协议原理

    Gem不直接运营市场,而是聚合多个市场的流动性,为用户提供最优成交路径。其核心技术包括:

    智能路由:实时扫描多个市场的订单簿,计算最优购买路径。

    javascript

    // 简化版路由逻辑
    async function findOptimalPath(nftAddress, tokenIds, userAddress) {
        const markets = ['opensea', 'looksrare', 'x2y2', 'blur'];
        const results = [];
        
        for (const market of markets) {
            const orders = await fetchOrders(market, nftAddress, tokenIds);
            results.push(...orders.map(o => ({
                market,
                price: o.price,
                gas: estimateGas(market, o)
            })));
        }
        
        // 按总价排序(考虑gas)
        results.sort((a, b) => (a.price + a.gas) - (b.price + b.gas));
        
        return results[0]; // 返回最优路径
    }
    

    批量成交:Gem支持在一个交易中完成多个市场的订单成交,减少链上操作次数和总Gas费用。

    4.2 Blur的空投机制

    Blur的崛起展示了Token激励对市场格局的冲击能力。其核心策略包括:

    1. 零版税市场:Blur初期不收取版税,吸引交易者
    2. Blend贷款协议:集成NFTFi开创的NFT借贷功能
    3. BLUR代币空投:向真实交易者空投代币,识别机器人

    Blur的聚合器架构:

    solidity

    contract BlurAggregator {
        mapping(address => bool) public supportedMarkets;
        address[] public markets;
        
        function execute(
            ExecutionDetails[] calldata executions
        ) external payable {
            for (uint i = 0; i < executions.length; i++) {
                ExecutionDetails calldata details = executions[i];
                
                // 根据目标市场路由执行
                if (details.market == Blur) {
                    _executeBlur(details);
                } else if (details.market == Seaport) {
                    _executeSeaport(details);
                }
                // ...其他市场
            }
        }
    }
    

    五、版税保护机制

    5.1 EIP-2981:NFT版税标准

    EIP-2981提供了查询NFT版税信息的标准接口:

    solidity

    interface IERC2981 {
        /// @notice Query the royalty information for a given sale
        /// @param tokenId The NFT token ID
        /// @param salePrice The sale price of the NFT
        /// @return receiver The address to receive royalty
        /// @return royaltyAmount The royalty payment amount
        function royaltyInfo(
            uint256 tokenId,
            uint256 salePrice
        ) external view returns (
            address receiver,
            uint256 royaltyAmount
        );
    }
    

    实现示例:

    solidity

    contract MyNFT is ERC721, IERC2981 {
        address public royaltyRecipient;
        uint256 public royaltyPercentage = 750; // 7.5%
        
        function royaltyInfo(
            uint256 tokenId,
            uint256 salePrice
        ) external view override returns (
            address receiver,
            uint256 royaltyAmount
        ) {
            return (
                royaltyRecipient,
                (salePrice * royaltyPercentage) / 10000
            );
        }
    }
    

    5.2 版税保护的挑战

    尽管EIP-2981提供了标准接口,但链上无法强制执行版税——市场合约可以在结算时不支付版税。为解决这个问题,出现了一些保护机制:

    Royalty Registry:由OpenSea维护的版税注册表,记录各NFT系列的版税设置,帮助市场查询。

    交易过滤:部分市场(如OpenSea)会过滤掉不支付版税的NFT,但这种”审查”行为本身也备受争议。

    creator earnings工具:Manifold等工具允许创作者在合约层面实现版税追踪。

    六、安全分析与风险提示

    6.1 常见攻击向量

    签名重放攻击:攻击者重放合法的订单签名来执行未授权交易。防护措施包括使用nonce、链ID和有效期。

    价格操纵:通过操纵NFT地板价或交易量来误导用户。聚合器应验证订单来源的可靠性。

    合约升级风险:部分协议采用代理模式,可能存在升级密钥泄露的风险。

    6.2 合约审计清单

    对于NFT市场合约,以下是需要重点关注的审计项:

    1. 订单验证:签名验证是否正确,nonce是否防重放
    2. 转账逻辑:NFT和Token的转账是否原子化
    3. 权限管理:合约是否有未使用的admin权限
    4. Gas优化:是否存在gas griefing攻击风险
    5. 兼容性:是否正确处理ERC-721和ERC-1155的差异

    七、主流平台技术对比

    7.1 功能特性对比

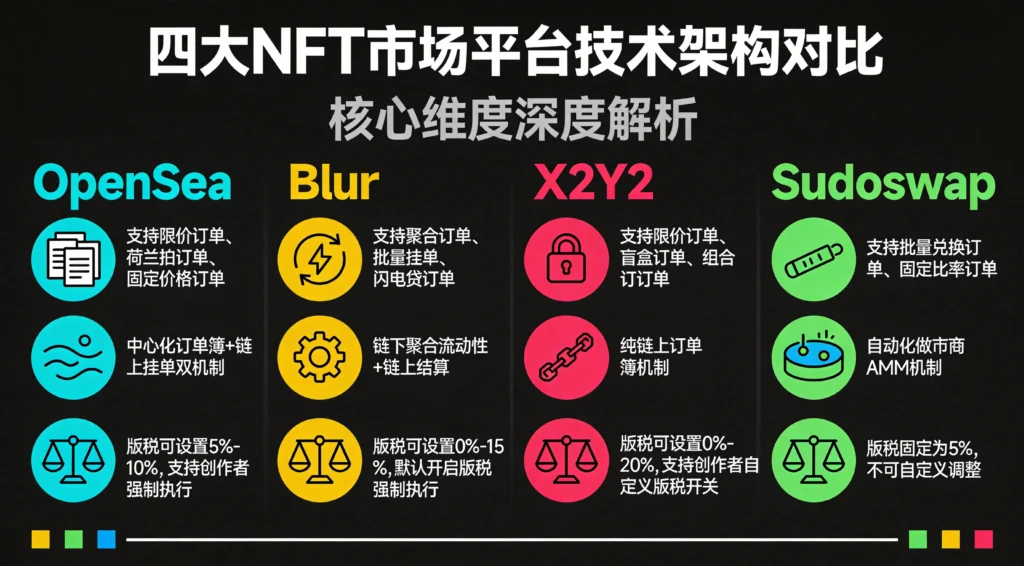
    特性OpenSeaBlurX2Y2Sudoswap
    订单类型荷兰拍、英式拍、固定价格固定价格固定价格Bonding Curve
    聚合能力自营+Seaport自营+聚合自营自营
    版税保护✅ 支持❌ 可选可选❌
    Gas效率中等高高高
    协议费用2.5%0%2%0.5%
    Token激励❌✅ BLUR✅ X2Y2✅ SUDO

    7.2 流动性机制对比

    OpenSea:采用中心化订单簿,订单存储在链下数据库,仅成交时上链。优点是Gas低、速度快;缺点是依赖平台信用。

    Blur:链上订单簿,所有订单直接在链上注册。优点是完全去中心化;缺点是Gas成本高。

    Sudoswap:AMM模式,通过Bonding Curve提供即时流动性。优点是流动性强;缺点是价格波动大。

    八、未来发展趋势

    8.1 跨链NFT市场

    随着多链生态的发展,跨链NFT桥接和统一交易市场成为趋势。主流方向包括:

    • LayerZero、Axelar等跨链消息协议实现的NFT跨链传输
    • Unic软连接等协议实现的NFT跨链语义统一

    8.2 可编程版税

    未来的NFT版税可能变得更加灵活:

    • 分阶段版税:早期交易高版税,后期逐渐降低
    • 条件版税:根据交易频率、持有时间等条件动态调整
    • 社区治理版税:版税由DAO投票决定

    8.3 与DeFi深度融合

    NFTFi(NFT Finance)的概念正在兴起:

    • NFT借贷:以NFT为抵押物获取流动性(Blur Blend、BendDAO)
    • NFT衍生品:NFT地板价指数、分数NFT等
    • 收益NFT:将DeFi收益Token化为NFT

    结语

    NFT市场协议的技术演进,本质上是在去中心化程度、交易效率、用户体验之间寻找平衡。从OpenSea的中心化订单簿,到Blur的链上聚合,再到Sudoswap的AMM创新,每种方案都有其适用场景。

    理解这些底层技术架构,能帮助开发者在构建NFT应用时做出更明智的技术选型,也能帮助交易者在纷繁复杂的市场中找到最适合自己的平台。随着NFT生态的持续发展,我们期待看到更多创新的交易机制和协议标准出现。

    相关阅读

  • Web3.js与Ethers.js开发库对比与实战指南:以太坊DApp开发者的选择之道

    Web3.js与Ethers.js开发库对比与实战指南:以太坊DApp开发者的选择之道

    引言:选择开发工具的重要性

    进入以太坊DApp开发的第一步,往往不是学习Solidity或理解共识机制,而是选择一款合适的Web3开发库。这个选择将直接影响你的开发效率、代码可维护性,以及后续的扩展能力。

    在当前的生态中,Web3.js和Ethers.js是最主流的两个选择。前者是以太坊官方JavaScript API的完整实现,后者则以轻量化和现代设计著称。两者都能完成与以太坊区块链交互的核心任务,但在API设计、使用体验和适用场景上存在显著差异。

    本文将从实际开发者的视角,系统性地对比这两款工具,并提供实战代码示例,帮助你做出适合自己的选择。

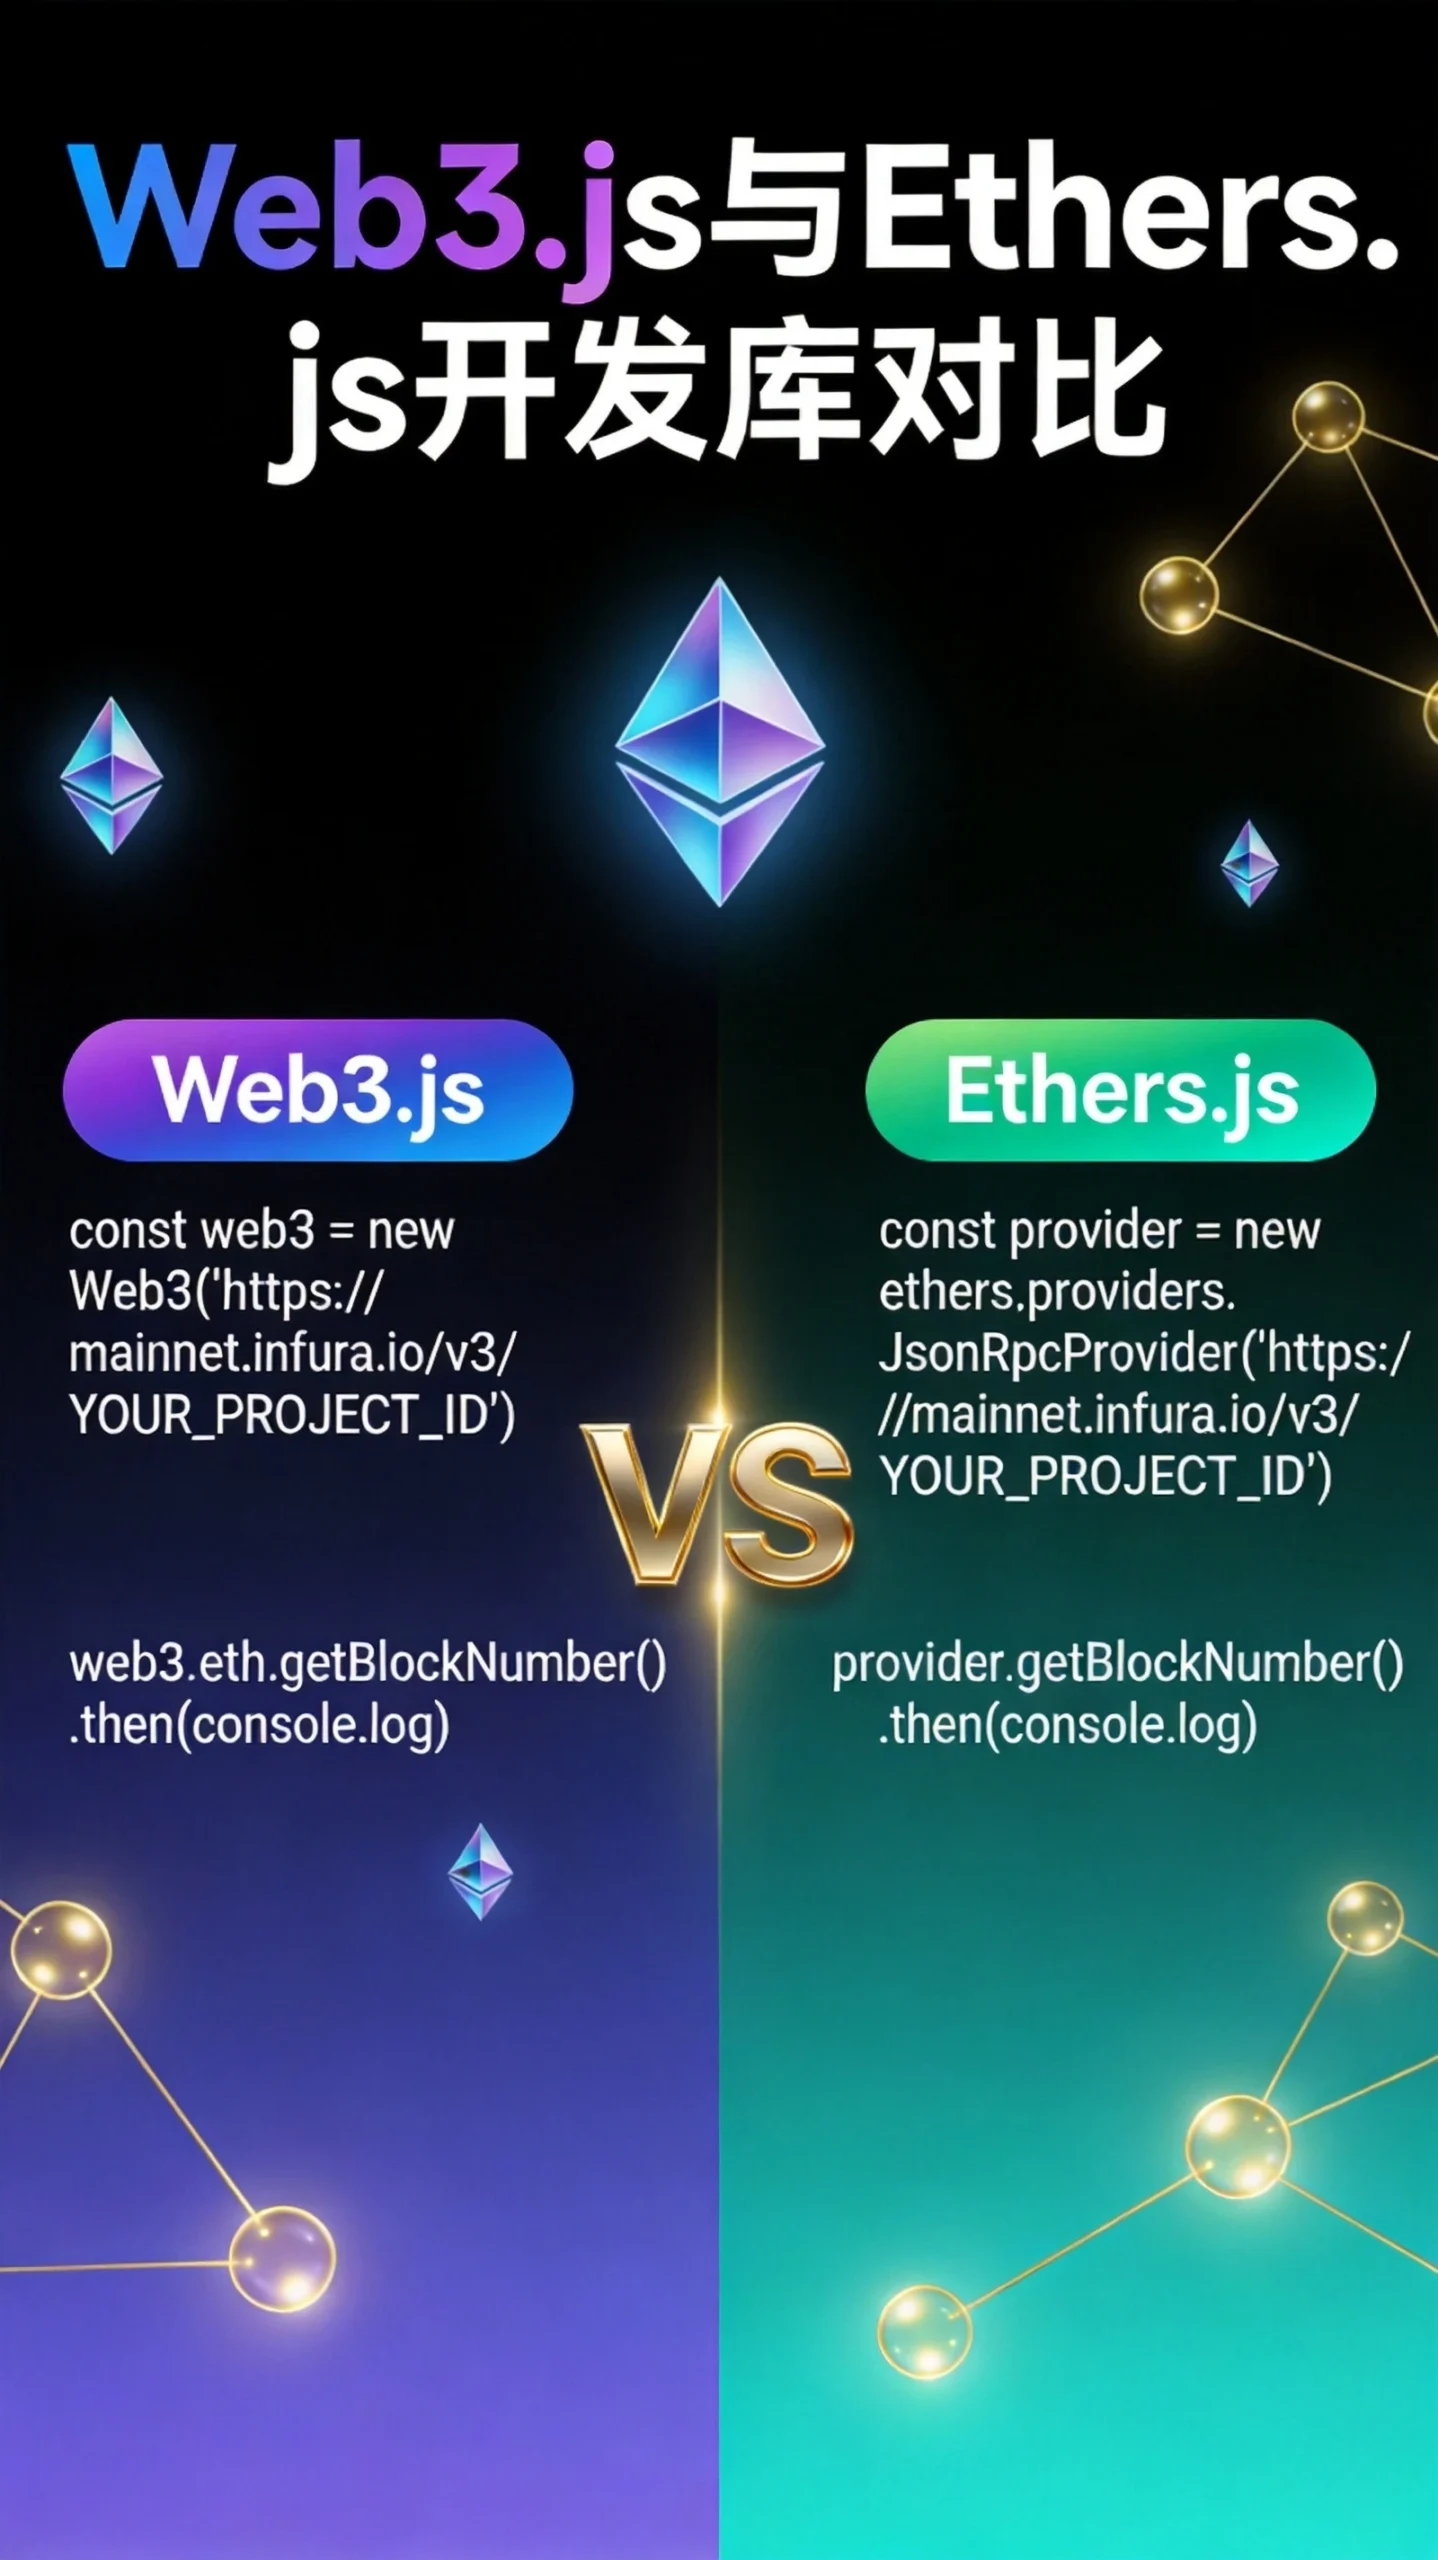
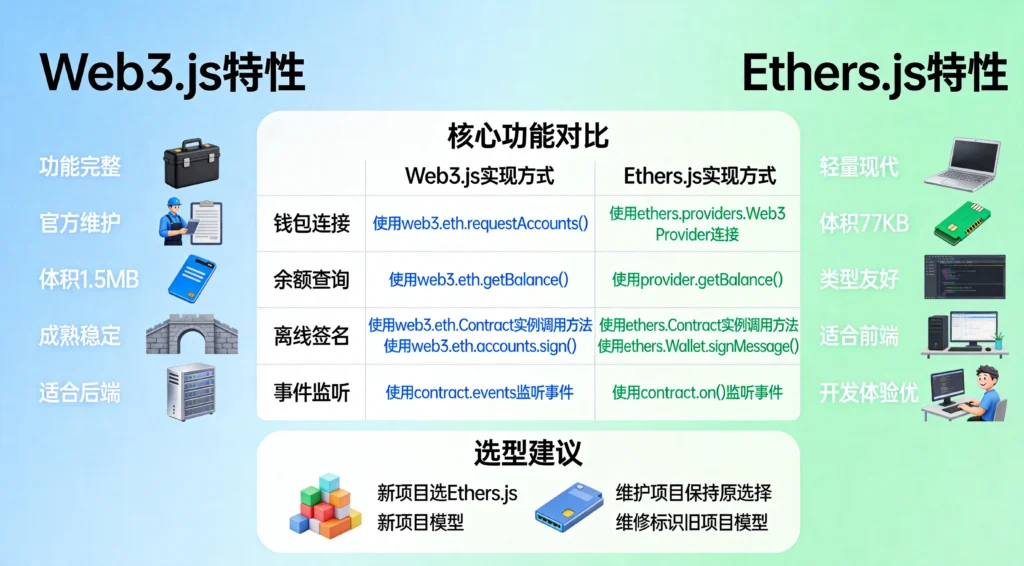
    Web3.js体积1.5MB vs Ethers.js体积77KB,核心功能与选型建议对比

    一、Web3.js与Ethers.js概述

    1.1 Web3.js:成熟的全能选手

    Web3.js是以太坊官方维护的JavaScript API库,从以太坊项目创立之初就开始发展,可以说是以太坊开发生态的”元老级”工具。

    核心特点:

    • 功能完整:几乎涵盖以太坊所有JSON-RPC API,是最全面的以太坊JavaScript接口
    • 版本稳定:经历了多个版本迭代,API相对稳定,文档详尽
    • 社区成熟:大量的历史项目、教程、问答可供参考
    • 官方背书:由以太坊基金会资助,与以太坊协议更新保持同步

    适用场景:

    • 需要与以太坊核心协议深度交互的项目
    • 已有Web3.js历史积累,需要维护旧项目的团队
    • 对功能全面性要求高于开发体验的场景

    1.2 Ethers.js:轻盈的现代之选

    Ethers.js由Richard Moore创建,以其优雅的API设计和轻量化著称,在2016年发布后迅速获得社区青睐。

    核心特点:

    • 体积小巧:压缩后仅约77KB(Web3.js约为1.5MB),更适合对加载速度敏感的Web应用
    • 设计现代:采用ES6+语法,Promise原生支持,更符合现代前端开发习惯
    • 钱包抽象:内置Wallet类,提供更灵活的密钥管理和签名功能
    • 模块化架构:可以按需引入功能,减少不必要的依赖

    适用场景:

    • 注重开发体验和代码可读性的新项目
    • 对应用加载性能有要求的Web DApp
    • 需要复杂交易签名逻辑的项目

    二、环境配置与安装

    2.1 项目初始化

    无论选择哪个库,首先需要初始化Node.js项目:

    bash

    mkdir my-dapp && cd my-dapp
    npm init -y
    npm install --save-dev vite
    

    2.2 安装Web3.js

    bash

    npm install web3
    

    基础配置:

    javascript

    // src/web3-config.js
    import Web3 from 'web3';
    
    // 连接到以太坊节点(使用Infura示例)
    const web3 = new Web3(
      new Web3.providers.HttpProvider('https://mainnet.infura.io/v3/YOUR_PROJECT_ID')
    );
    
    // 或者使用WebSocket连接(适合监听事件)
    const web3Ws = new Web3(
      new Web3.providers.WebsocketProvider('wss://mainnet.infura.io/ws/v3/YOUR_PROJECT_ID')
    );
    
    export default web3;
    

    2.3 安装Ethers.js

    bash

    npm install ethers
    

    基础配置:

    javascript

    // src/ethers-config.js
    import { ethers } from 'ethers';
    
    // 连接到以太坊节点
    const provider = new ethers.JsonRpcProvider(
      'https://mainnet.infura.io/v3/YOUR_PROJECT_ID'
    );
    
    // 使用WebSocket连接
    const providerWs = new ethers.WebSocketProvider(
      'wss://mainnet.infura.io/ws/v3/YOUR_PROJECT_ID'
    );
    
    export default provider;
    

    三、钱包连接与账户管理

    3.1 Web3.js连接MetaMask

    javascript

    // src/wallet-web3.js
    import Web3 from 'web3';
    
    class WalletService {
      constructor() {
        this.web3 = null;
        this.accounts = [];
      }
    
      // 初始化Web3实例
      async init() {
        // 检查浏览器是否有Web3提供者(如MetaMask)
        if (window.ethereum) {
          this.web3 = new Web3(window.ethereum);
          try {
            // 请求用户授权
            const accounts = await window.ethereum.request({
              method: 'eth_requestAccounts'
            });
            this.accounts = accounts;
            return accounts[0];
          } catch (error) {
            console.error('用户拒绝授权:', error);
            throw error;
          }
        } else {
          throw new Error('请安装MetaMask或其他Web3钱包');
        }
      }
    
      // 获取当前连接的账户
      async getAccounts() {
        if (!this.web3) await this.init();
        const accounts = await this.web3.eth.getAccounts();
        return accounts;
      }
    
      // 监听账户变化
      onAccountsChanged(callback) {
        window.ethereum.on('accountsChanged', (accounts) => {
          this.accounts = accounts;
          callback(accounts);
        });
      }
    }
    
    export default new WalletService();
    

    3.2 Ethers.js连接MetaMask

    javascript

    // src/wallet-ethers.js
    import { BrowserProvider } from 'ethers';
    
    class WalletService {
      constructor() {
        this.provider = null;
        this.signer = null;
      }
    
      // 初始化Ethers.js钱包提供者
      async init() {
        if (!window.ethereum) {
          throw new Error('请安装MetaMask或其他Web3钱包');
        }
        
        // BrowserProvider封装了MetaMask的EIP-1193接口
        this.provider = new BrowserProvider(window.ethereum);
        this.signer = await this.provider.getSigner();
        
        // 获取当前地址
        const address = await this.signer.getAddress();
        return address;
      }
    
      // 获取签名者
      async getSigner() {
        if (!this.provider) await this.init();
        return this.provider.getSigner();
      }
    
      // 监听账户变化
      onAccountsChanged(callback) {
        window.ethereum.on('accountsChanged', async (accounts) => {
          if (accounts.length === 0) {
            // 用户断开连接
            callback(null);
          } else {
            // 账户切换,重新获取签名者
            this.signer = await this.provider.getSigner();
            callback(accounts[0]);
          }
        });
      }
    
      // 监听链ID变化
      onChainChanged(callback) {
        window.ethereum.on('chainChanged', (chainId) => {
          // 链变化后需要刷新页面以重置状态
          window.location.reload();
          callback(chainId);
        });
      }
    }
    
    export default new WalletService();
    

    3.3 对比分析

    特性Web3.jsEthers.js
    提供者抽象直接使用window.ethereumBrowserProvider封装
    签名获取web3.eth.getSigner()provider.getSigner()
    类型同步方法为主Promise/async/await
    事件监听回调函数事件发射器

    从代码量可以看出,Ethers.js的API更加简洁直观,类型设计也更符合现代JavaScript习惯。

    四、余额查询与Gas价格获取

    4.1 Web3.js实现

    javascript

    // src/balance-web3.js
    import web3 from './web3-config';
    
    class BalanceService {
      // 获取ETH余额(以Wei为单位)
      async getBalanceInWei(address) {
        const balance = await web3.eth.getBalance(address);
        return balance;
      }
    
      // 获取ETH余额(以ETH为单位)
      async getBalanceInEth(address) {
        const balance = await web3.eth.getBalance(address);
        return web3.utils.fromWei(balance, 'ether');
      }
    
      // 获取当前Gas价格
      async getGasPrice() {
        const gasPrice = await web3.eth.getGasPrice();
        return gasPrice;
      }
    
      // 获取网络最新区块号
      async getBlockNumber() {
        return await web3.eth.getBlockNumber();
      }
    }
    
    export default new BalanceService();
    

    4.2 Ethers.js实现

    javascript

    // src/balance-ethers.js
    import provider from './ethers-config';
    
    class BalanceService {
      // 获取ETH余额
      async getBalance(address) {
        const balance = await provider.getBalance(address);
        // formatEther将Wei转换为ETH
        return {
          wei: balance.toString(),
          eth: ethers.formatEther(balance)
        };
      }
    
      // 获取当前Gas价格
      async getGasPrice() {
        const feeData = await provider.getFeeData();
        return {
          gasPrice: feeData.gasPrice,           // 传统Gas价格
          maxFeePerGas: feeData.maxFeePerGas,   // EIP-1559最大费用
          maxPriorityFeePerGas: feeData.maxPriorityFeePerGas  // 优先费用
        };
      }
    
      // 获取网络最新区块号
      async getBlockNumber() {
        return await provider.getBlockNumber();
      }
    }
    
    export default new BalanceService();
    

    4.3 关键差异

    余额格式处理:

    • Web3.js:返回BN(Big Number)对象,需要用web3.utils.fromWei()转换
    • Ethers.js:返回BigInt类型,新增formatEther()和parseEther()方法更直观

    Gas价格:

    • Web3.js:仅返回传统Gas价格
    • Ethers.js:同时返回EIP-1559风格的maxFeePerGas和maxPriorityFeePerGas,对现代交易支持更好

    五、智能合约交互

    5.1 Web3.js调用合约

    javascript

    // src/contract-web3.js
    import web3 from './web3-config';
    
    // ERC-20代币ABI(简化版)
    const ERC20_ABI = [
      {
        "constant": true,
        "inputs": [{"name": "account", "type": "address"}],
        "name": "balanceOf",
        "outputs": [{"name": "", "type": "uint256"}],
        "type": "function"
      },
      {
        "constant": false,
        "inputs": [
          {"name": "to", "type": "address"},
          {"name": "amount", "type": "uint256"}
        ],
        "name": "transfer",
        "outputs": [{"name": "", "type": "bool"}],
        "type": "function"
      },
      {
        "inputs": [],
        "name": "totalSupply",
        "outputs": [{"name": "", "type": "uint256"}],
        "type": "function"
      }
    ];
    
    class ContractService {
      constructor() {
        this.usdtAddress = '0xdAC17F958D2ee523a2206206994597C13D831ec7'; // USDT主网地址
        this.contract = new web3.eth.Contract(ERC20_ABI, this.usdtAddress);
      }
    
      // 查询代币余额
      async getBalance(account) {
        const balance = await this.contract.methods.balanceOf(account).call();
        return balance;
      }
    
      // 获取代币符号
      async getSymbol() {
        const symbol = await this.contract.methods.symbol().call();
        return symbol;
      }
    
      // 转账交易
      async transfer(to, amount, fromAddress) {
        // 编码交易数据
        const data = this.contract.methods.transfer(to, amount).encodeABI();
        
        // 获取Gas估算
        const gas = await this.contract.methods.transfer(to, amount).estimateGas({
          from: fromAddress
        });
        
        // 获取Gas价格
        const gasPrice = await web3.eth.getGasPrice();
        
        // 构建交易对象
        const txObj = {
          from: fromAddress,
          to: this.usdtAddress,
          data: data,
          gas: Math.floor(gas * 1.2), // 增加20%Gas缓冲
          gasPrice: gasPrice,
          value: '0'
        };
        
        return txObj;
      }
    
      // 监听Transfer事件
      onTransfer(callback) {
        this.contract.events.Transfer({
          filter: {},
          fromBlock: 'latest'
        })
        .on('data', (event) => {
          callback({
            from: event.returnValues.from,
            to: event.returnValues.to,
            value: event.returnValues.value,
            transactionHash: event.transactionHash
          });
        })
        .on('error', console.error);
      }
    }
    
    export default new ContractService();
    

    5.2 Ethers.js调用合约

    javascript

    // src/contract-ethers.js
    import { ethers } from 'ethers';
    import provider from './ethers-config';
    
    // ERC-20代币ABI(简化版)
    const ERC20_ABI = [
      'function balanceOf(address account) view returns (uint256)',
      'function transfer(address to, uint256 amount) returns (bool)',
      'function symbol() view returns (string)',
      'function totalSupply() view returns (uint256)',
      'function decimals() view returns (uint8)'
    ];
    
    class ContractService {
      constructor() {
        this.usdtAddress = '0xdAC17F958D2ee523a2206206994597C13D831ec7';
        this.contract = new ethers.Contract(this.usdtAddress, ERC20_ABI, provider);
      }
    
      // 获取只读合约实例(用于查询)
      getContract() {
        return this.contract;
      }
    
      // 查询代币余额
      async getBalance(account) {
        const balance = await this.contract.balanceOf(account);
        return balance;
      }
    
      // 获取代币精度(decimals)
      async getDecimals() {
        return await this.contract.decimals();
      }
    
      // 获取格式化的余额
      async getFormattedBalance(account) {
        const balance = await this.getBalance(account);
        const decimals = await this.getDecimals();
        return ethers.formatUnits(balance, decimals);
      }
    
      // 创建签名交易(用于发送交易)
      async transfer(to, amount, signer) {
        // 需要连接签名者
        const contractWithSigner = this.contract.connect(signer);
        
        // 格式化金额(假设USDT使用标准18位精度)
        const formattedAmount = ethers.parseUnits(amount.toString(), 18);
        
        // 发送交易
        const tx = await contractWithSigner.transfer(to, formattedAmount);
        
        console.log('交易已发送:', tx.hash);
        
        // 等待交易确认
        const receipt = await tx.wait();
        
        return {
          hash: tx.hash,
          status: receipt.status === 1 ? '成功' : '失败',
          confirmations: receipt.confirmations
        };
      }
    
      // 监听Transfer事件(只读合约)
      onTransfer(callback) {
        this.contract.on('Transfer', (from, to, value, event) => {
          callback({
            from,
            to,
            value: value.toString(),
            transactionHash: event.log.transactionHash,
            blockNumber: event.log.blockNumber
          });
        });
      }
    
      // 异步迭代器方式监听事件
      async *listenToTransfers() {
        const filter = this.contract.filters.Transfer();
        
        for await (const event of this.contract.queryFilter(filter)) {
          yield {
            from: event.args.from,
            to: event.args.to,
            value: event.args.value.toString()
          };
        }
      }
    }
    
    export default new ContractService();
    

    5.3 关键差异对比

    ABI定义方式:

    • Web3.js:使用JSON格式的完整ABI定义,包含完整的函数签名
    • Ethers.js:可以使用简化的人类可读ABI字符串,如'function transfer(address, uint256)'

    合约实例化:

    • Web3.js:new web3.eth.Contract(abi, address)
    • Ethers.js:new ethers.Contract(address, abi, provider/signer)

    调用方式:

    • Web3.js:链式调用contract.methods.foo().call()
    • Ethers.js:直接调用contract.foo()

    事件监听:

    • Web3.js:使用.events.EventName()并配置过滤器
    • Ethers.js:使用.on('EventName', callback)或异步迭代器

    六、离线交易签名

    6.1 Web3.js离线签名

    javascript

    // src/OfflineSigner-web3.js
    import web3 from './web3-config';
    
    class OfflineSigningService {
      // 构建离线交易
      async buildRawTransaction(from, to, value, data = '0x') {
        const nonce = await web3.eth.getTransactionCount(from);
        const gasPrice = await web3.eth.getGasPrice();
        const gas = await web3.eth.estimateGas({
          from, to, value, data
        });
        
        return {
          nonce: web3.utils.toHex(nonce),
          gasPrice: web3.utils.toHex(gasPrice),
          gas: web3.utils.toHex(gas),
          to: to,
          value: web3.utils.toHex(value),
          data: data,
          chainId: await web3.eth.getChainId()
        };
      }
    
      // 签名交易(需要私钥)
      signTransaction(txParams, privateKey) {
        const signPromise = web3.eth.accounts.signTransaction(
          txParams,
          privateKey
        );
        return signPromise;
      }
    
      // 发送已签名的交易
      async sendSignedTransaction(signedTx) {
        const receipt = await web3.eth.sendSignedTransaction(
          signedTx.rawTransaction
        );
        return receipt;
      }
    }
    
    export default new OfflineSigningService();
    

    6.2 Ethers.js离线签名

    javascript

    // src/OfflineSigner-ethers.js
    import { ethers, Transaction } from 'ethers';
    
    class OfflineSigningService {
      // 使用钱包签名转账
      async signTransfer(wallet, to, amount) {
        const tx = await wallet.populateTransaction({
          to: to,
          value: ethers.parseEther(amount.toString())
        });
        
        const signedTx = await wallet.signTransaction(tx);
        return signedTx;
      }
    
      // 使用HMAC密钥签名消息
      signMessage(message, privateKey) {
        const wallet = new ethers.Wallet(privateKey);
        return wallet.signMessage(message);
      }
    
      // 验证签名
      verifySignature(message, signature) {
        const address = ethers.verifyMessage(message, signature);
        return address;
      }
    
      // 创建和签名交易
      async createAndSignTransaction(wallet, txParams) {
        const tx = await wallet.populateTransaction(txParams);
        const signedTx = await wallet.signTransaction(tx);
        return signedTx;
      }
    }
    
    export default new OfflineSigningService();
    

    6.3 签名对比总结

    场景Web3.jsEthers.js
    私钥管理需要外部导入web3.eth.accounts内置Wallet类,支持HD钱包
    消息签名web3.eth.accounts.sign()wallet.signMessage()
    Typed Data签名需要手动编码支持EIP-712标准
    HD路径支持基本支持原生支持,标准HD路径

    Ethers.js在签名方面提供了更完善的抽象,特别是对硬件钱包和HD钱包的支持更加友好。

    七、实战项目结构建议

    7.1 推荐的项目组织方式

    plaintext

    my-dapp/
    ├── src/
    │   ├── config/
    │   │   ├── web3-config.js      # Web3.js配置
    │   │   └── ethers-config.js    # Ethers.js配置
    │   ├── services/
    │   │   ├── wallet.js           # 钱包连接服务
    │   │   ├── balance.js          # 余额查询服务
    │   │   └── contract.js         # 合约交互服务
    │   ├── hooks/
    │   │   ├── useWallet.js        # React钱包Hook
    │   │   ├── useBalance.js       # React余额Hook
    │   │   └── useContract.js      # React合约Hook
    │   ├── utils/
    │   │   ├── format.js           # 格式化工具
    │   │   └── errors.js           # 错误处理
    │   └── App.jsx
    ├── package.json
    └── vite.config.js
    

    7.2 React集成示例

    javascript

    // src/hooks/useWallet.js
    import { useState, useEffect, useCallback } from 'react';
    import walletService from '../services/wallet';
    
    export function useWallet() {
      const [address, setAddress] = useState(null);
      const [isConnecting, setIsConnecting] = useState(false);
      const [error, setError] = useState(null);
    
      const connect = useCallback(async () => {
        setIsConnecting(true);
        setError(null);
        try {
          const addr = await walletService.init();
          setAddress(addr);
        } catch (err) {
          setError(err.message);
        } finally {
          setIsConnecting(false);
        }
      }, []);
    
      const disconnect = useCallback(() => {
        setAddress(null);
      }, []);
    
      useEffect(() => {
        walletService.onAccountsChanged((accounts) => {
          setAddress(accounts?.[0] || null);
        });
      }, []);
    
      return {
        address,
        isConnected: !!address,
        isConnecting,
        error,
        connect,
        disconnect
      };
    }
    

    八、选型建议与总结

    8.1 项目场景选择

    选择Web3.js的场景:

    • 需要与以太坊核心协议深度集成的项目
    • 团队已有Web3.js的技术积累
    • 需要使用web3.eth.personal等较少使用的API
    • Node.js后端环境(非浏览器)

    选择Ethers.js的场景:

    • 新启动的前端DApp项目
    • 对应用加载性能有较高要求
    • 需要优雅的API和良好的开发体验
    • 使用TypeScript的项目(类型支持更好)

    8.2 性能对比

    指标Web3.jsEthers.js
    库大小~1.5MB~77KB
    初始化时间较慢快速
    API响应基本持平基本持平
    内存占用较高较低

    8.3 未来趋势

    以太坊开发工具正在向更模块化、更类型安全的方向发展。Ethers.js v6的发布带来了更多现代化改进,而Web3.js也在持续迭代。两者的核心功能差异正在缩小,最终的选择更多取决于团队偏好和项目需求。

    我的建议:对于新项目,优先考虑Ethers.js;如果是维护现有项目,保持原有选择并逐步迁移。

    相关阅读