作者: admin

  • 欧易OKX能提现吗?很多新手最关心的问题

    欧易OKX能提现吗?很多新手最关心的问题

    对于许多初次涉足数字货币交易的新手来说,选择一个安全、可靠的交易平台至关重要。而欧易OKX,作为全球领先的加密货币交易平台之一,自然成为了众多投资者的首选。然而,在享受交易带来的便利与收益的同时,新手们最关心的问题之一便是:欧易OKX能提现吗?本文将围绕这一问题,为新手们提供详细的解答和实用的指南。

    欧易OKX
    欧易OKX
    领先的加密货币交易平台,注册领50USDT数币盲盒!

    一、欧易OKX的提现政策

    欧易OKX平台允许用户将其持有的数字货币提现至个人钱包或银行账户。这一政策为投资者提供了极大的灵活性,使他们能够根据自己的需求和市场情况,随时调整投资策略。提现政策的具体细节可能因地区、币种和提现方式的不同而有所差异,因此,在进行提现操作前,用户应仔细阅读平台的相关公告和指南,确保自己了解并遵守所有规定。

    二、提现流程详解

    1. 登录账户:首先,用户需要登录自己的欧易OKX账户。
    2. 进入提现页面:在账户界面中,找到并点击“提现”按钮,进入提现页面。
    3. 选择提现币种和方式:在提现页面中,用户需要选择想要提现的数字货币币种以及提现方式(如提现至个人钱包或银行账户)。
    4. 填写提现信息:根据所选的提现方式,用户需要填写相应的提现信息,如钱包地址、银行账户信息等。
    5. 确认提现:在填写完所有必要信息后,用户需要仔细核对提现信息,确保无误后点击“确认提现”按钮。
    6. 等待审核和处理:提现请求提交后,欧易OKX平台将进行审核和处理。审核时间可能因提现方式和币种的不同而有所差异,用户需耐心等待。
    7. 提现完成:一旦提现请求被处理完成,用户将在其个人钱包或银行账户中收到相应的数字货币或法定货币。

    三、提现注意事项

    1. 提现限额:欧易OKX平台可能对单次提现和每日提现设置限额。用户在进行提现操作前,应了解并遵守这些限额规定。
    2. 提现手续费:提现操作可能涉及一定的手续费。手续费的具体金额可能因提现方式和币种的不同而有所差异。用户在进行提现操作前,应了解并接受这些费用。
    3. 提现安全:为了保障提现安全,用户应确保自己的账户和提现信息不被泄露。同时,选择安全可靠的提现方式,如使用冷钱包存储数字货币,也是保障提现安全的重要措施。
    4. 历史事件影响:回顾历史,欧易OKX平台曾经历过一些与提现相关的事件。例如,在2020年,由于私钥负责人配合公安机关调查,平台曾暂停提币功能一段时间。然而,这些事件并未对平台的长期运营和用户资产安全造成实质性影响。平台迅速恢复了提币功能,并加强了安全措施,以保障用户资产的安全。

    四、提现安全建议

    1. 定期更新密码:为了保障账户安全,用户应定期更新自己的账户密码,并避免使用简单或易猜测的密码。
    2. 启用双重验证:欧易OKX平台支持双重验证功能。用户应启用该功能,以增加账户的安全性。
    3. 谨慎选择提现方式:用户应根据自己的需求和风险承受能力,谨慎选择提现方式。对于大额提现,建议使用更为安全可靠的提现方式,如银行转账。
    4. 关注平台公告:用户应密切关注欧易OKX平台的公告和通知,及时了解平台的最新动态和政策变化。

    免责声明:本文内容仅用于信息分享与教程指导,不构成任何投资建议。数字货币市场具有高度的风险性和不确定性,价格波动较大。投资者在做出决策前,应充分了解相关风险,并根据自身的风险承受能力和投资经验谨慎决策。本文作者及发布平台对投资者因访问非官方网站、使用非官方渠道或进行任何数字货币交易而产生的任何损失不承担任何责任。

  • 币安官网登录入口在哪里?最新官方网址分享

    币安官网登录入口在哪里?最新官方网址分享

    在数字货币交易领域,币安(Binance)作为全球领先的加密货币交易所,一直备受投资者关注。然而,随着数字货币市场的快速发展,各种仿冒网站和钓鱼链接也层出不穷,给用户资产安全带来严重威胁。因此,了解如何安全访问币安官网,找到正确的登录入口和最新官方网址,显得尤为重要。

    币安
    币安Binance
    币安交易所是国际领先的数字货币交易平台,低手续费与BNB空投福利不断!

    币安官网登录入口及最新官方网址

    币安的官方网址可能会因地区、网络环境或政策调整而有所变化。为了确保用户能够安全、准确地访问币安官网,以下提供一些建议:

    1. 官方渠道获取:用户应通过币安的官方社交媒体账号(如Twitter、Telegram等)、官方公告或合作伙伴渠道获取最新的官方网址。这些渠道通常会及时发布币安的最新动态和网址变更信息。
    2. 搜索引擎验证:在搜索引擎中输入“币安官网”或“Binance official website”等关键词,选择排名靠前且带有官方标识的链接进行访问。但需注意,搜索引擎结果可能受到广告、SEO优化等因素影响,因此需结合其他验证方式综合判断。
    3. 已知安全链接:对于长期使用币安的用户,可以保存已知的安全链接,并在访问前进行验证。但需注意,即使曾经安全的链接也可能因各种原因变得不安全,因此需定期更新和验证。

    当前(2026年5月)可参考的币安官方网址(需用户自行通过官方渠道验证最新性):

    • 主站:币安官网(需注意地区限制和网络环境)
    • 部分地区可能使用特定域名或子域名,需根据官方公告进行访问。

    访问币安官网前的安全检查

    在访问币安官网前,用户应进行以下安全检查,以确保访问的是真正的币安平台:

    1. 检查网址:仔细核对网址是否与官方公告或已知安全链接一致,避免访问仿冒网站。
    2. 查看安全证书:在浏览器中访问网址时,查看网站的安全证书是否有效,确保网站使用了HTTPS协议进行加密传输。
    3. 警惕钓鱼链接:不要轻易点击来自不明来源的链接,特别是那些声称是币安官方但未经官方渠道发布的链接。
    4. 使用官方APP:对于移动端用户,建议从官方应用商店下载币安APP,避免使用第三方来源的APP。

    风险提示与免责声明

    数字货币市场具有高度的风险性和不确定性,价格波动较大,投资者应充分了解相关风险,并根据自身的风险承受能力和投资经验谨慎决策。本文所提供的信息仅供参考,不构成任何投资建议。用户在访问币安官网或进行任何数字货币交易前,应自行进行充分的研究和风险评估,并咨询专业的金融顾问(如有需要)。

    免责声明:本文内容仅用于信息分享与教程指导,旨在帮助用户安全访问币安官网。对于用户因访问非官方网站、使用非官方渠道或进行任何数字货币交易而产生的任何损失,本文作者及发布平台不承担任何责任。投资者应自行承担投资风险,并谨慎做出决策。

  • Bitcoin Core v29/v31构建系统完全指南:从Autotools到CMake的迁移实践

    Bitcoin Core v29/v31构建系统完全指南:从Autotools到CMake的迁移实践

    一、为什么Bitcoin Core要迁移到CMake

    1.1 Autotools的历史与局限

    Autotools(autoconf/automake)作为Unix/Linux生态系统中历史悠久的构建工具,自上世纪90年代起就被广泛应用于开源项目。它能够自动检测系统环境、生成Makefile,实现跨平台构建。然而,随着项目规模增长,Autotools的局限性日益明显:

    配置脚本复杂难懂:autogen.sh和configure.ac脚本往往包含数千行晦涩的M4宏语言,新加入的开发者需要花费大量时间才能理解构建逻辑。

    跨平台支持不一致:在Windows和macOS平台上,Autotools的表现往往不如原生构建系统,需要依赖MSYS2、Cygwin或额外补丁。

    增量构建效率低:Autotools生成的Makefile在处理大型项目时,增量编译和并行构建的效率不如现代构建系统。

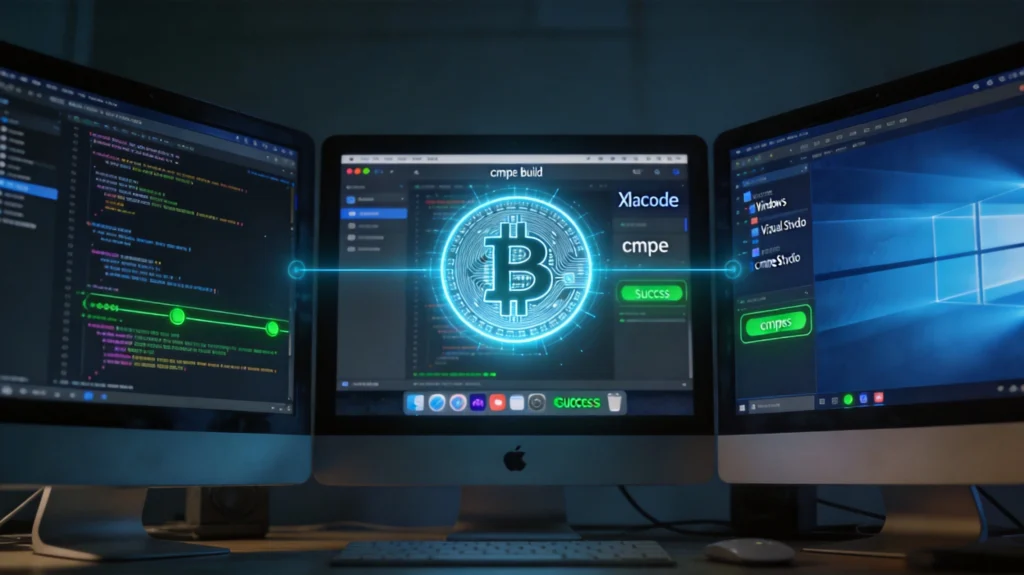
    Linux、macOS、Windows三大平台使用CMake编译Bitcoin Core的跨平台构建实战

    调试和维护困难:当构建出错时,Autotools的错误信息往往不够直观,难以定位问题根源。

    1.2 CMake的优势

    CMake作为现代化的跨平台构建系统,采用简洁的CMakeLists.txt语法,支持生成多种平台的原生构建文件(Makefile、Ninja、Visual Studio、Xcode等)。其核心优势包括:

    • 声明式配置:CMakeLists.txt使用直观的命令式语法,逻辑清晰,易于维护
    • 原生多平台支持:内置对Windows、macOS、Linux的完善支持,无需额外兼容层
    • 现代构建特性:支持并行编译、依赖图分析、模块化管理,显著提升构建效率
    • 活跃的社区生态:作为最流行的C++构建工具之一,CMake拥有丰富的文档和第三方模块

    Bitcoin Core团队选择CMake,正是看中了其在大型项目管理和跨平台部署方面的技术优势。

    二、Bitcoin Core v29/v31构建环境要求

    2.1 系统要求

    在开始构建之前,请确保你的系统满足以下最低要求:

    通用要求:

    • 磁盘空间:至少20GB可用空间(完整编译需要大量临时文件)
    • 内存:建议8GB以上,编译时内存不足会导致构建失败
    • 网络:需要稳定的网络连接以下载依赖项

    平台特定要求:

    平台操作系统版本编译器CMake最低版本
    LinuxUbuntu 20.04+ / Debian 11+GCC 11+ / Clang 14+CMake 3.22
    macOSmacOS 13+Xcode 15+ / Apple ClangCMake 3.22
    WindowsWindows 10+MSVC 2022+ / MinGW-w64CMake 3.22

    2.2 依赖项安装

    Ubuntu/Debian系统:

    bash

    sudo apt update
    sudo apt install build-essential cmake libboost-dev libboost-system-dev \
        libboost-filesystem-dev libboost-test-dev libminiupnpc-dev libnatpmp-dev \
        libevent-dev libsqlite3-dev libsodium-dev libzmq3-dev libdb-dev \
        libdb++-dev qttools5-dev-tools qtbase5-dev qttools5-dev \
        libqt5svg5-dev libqrencode-dev libsecp256k1-dev
    

    macOS系统(使用Homebrew):

    bash

    brew install cmake boost sqlite3 miniupnpc zeromq libnatpmp libsodium \
        qt5 qrencode berkeley-db4 secp256k1
    

    Windows系统:

    建议使用Microsoft Visual Studio 2022 Community Edition搭配CMake工具。在Visual Studio Installer中选择”使用C++的桌面开发”工作负载,并确保安装Windows 10/11 SDK。

    三、Linux平台构建实战

    3.1 获取源代码

    首先从GitHub克隆Bitcoin Core仓库:

    bash

    git clone https://github.com/bitcoin/bitcoin.git
    cd bitcoin
    
    # 切换到稳定版本分支(以v29.0为例)
    git checkout v29.0
    

    3.2 使用CMake配置构建

    Bitcoin Core v29.0引入了CMake构建系统,与传统的autotools方式完全不同。以下是标准构建流程:

    bash

    # 创建独立的构建目录(禁止在源代码目录内构建)
    mkdir build && cd build
    
    # CMake配置阶段
    # 默认配置会编译bitcoind、bitcoin-cli、bitcoin-qt等组件
    cmake ..
    
    # 如果需要自定义配置,可以使用-D选项
    cmake -DBUILD_TESTS=ON -DWITH_ZMQ=ON -DWITH_QRENCODE=ON ..
    
    # 编译(使用多核并行加速)
    cmake --build . -j$(nproc)
    
    # 安装
    sudo cmake --install .
    

    3.3 CMake常用配置选项

    Bitcoin Core的CMake配置提供了丰富的自定义选项:

    bash

    # 编译配置示例
    
    # 启用钱包支持(默认开启)
    cmake -DWALLET=ON ..
    
    # 启用GUI图形界面
    cmake -DBUILD_QT=ON ..
    
    # 启用测试套件
    cmake -DBUILD_TESTS=ON ..
    
    # 启用Benchmark基准测试
    cmake -DBUILD_BENCH=ON ..
    
    # 选择构建类型:Debug/Release/MinSizeRel/RelWithDebInfo
    cmake -DCMAKE_BUILD_TYPE=Release ..
    
    # 指定安装路径
    cmake -DCMAKE_INSTALL_PREFIX=/usr/local ..
    
    # 启用或禁用特定功能
    cmake -DENABLE_HARDENING=ON ..
    cmake -DREDUCE_EXPORTS=ON ..
    

    3.4 验证构建结果

    构建完成后,可以在build目录下找到以下可执行文件:

    可执行文件功能说明
    bitcoind比特币核心节点守护进程
    bitcoin-cli命令行工具,用于与节点交互
    bitcoin-tx交易创建和签名工具
    bitcoin-util通用工具集
    bitcoin-qt图形界面钱包(需启用Qt)
    test_bitcoin单元测试可执行文件

    运行基本验证:

    bash

    # 查看bitcoind版本信息
    ./src/bitcoind --version
    
    # 运行单元测试
    ./src/test/test_bitcoin --log_level=test_suite
    

    四、macOS平台构建实战

    4.1 Xcode命令行工具配置

    在macOS上进行构建,首先需要配置开发环境:

    bash

    # 安装Xcode命令行工具
    xcode-select --install
    
    # 接受Xcode许可协议
    sudo xcode-select --switch /Applications/Xcode.app/Contents/Developer
    sudo xcodebuild -license accept
    

    4.2 使用Homebrew安装依赖

    bash

    brew update
    brew install cmake boost berkeley-db4 libevent libnatpmp \
        miniupnpc openssl@3 qt5 sqlite3 zeromq zstd
    
    # 对于Apple Silicon Mac,需要设置库路径
    export LDFLAGS="-L/opt/homebrew/lib"
    export CPPFLAGS="-I/opt/homebrew/include"
    

    4.3 CMake配置与构建

    bash

    git clone https://github.com/bitcoin/bitcoin.git
    cd bitcoin
    git checkout v29.0
    
    mkdir build && cd build
    
    # macOS特定配置
    cmake -DBUILD_QT=ON \
          -DWITH_ZMQ=ON \
          -DWITH_QRENCODE=ON \
          -DCMAKE_OSX_ARCHITECTURES="arm64;x86_64" \
          ..
    
    cmake --build . -j$(sysctl -n hw.ncpu)
    

    4.4 DMG安装包生成

    如果你希望生成标准macOS安装包,可以额外构建安装程序:

    bash

    # 安装包创建依赖
    brew install cctools rsync
    
    cmake --build . --target osx_pkg
    

    五、Windows平台构建实战

    5.1 MSVC配置

    Windows平台推荐使用Visual Studio 2022作为编译器:

    powershell

    # 在PowerShell或CMD中执行
    git clone https://github.com/bitcoin/bitcoin.git
    cd bitcoin
    git checkout v29.0
    
    # 创建构建目录
    mkdir build
    cd build
    
    # 使用CMake配置Visual Studio项目
    cmake -G "Visual Studio 17 2022" -A x64 ..
    

    5.2 命令行编译

    对于习惯命令行的用户,可以使用Ninja或MSVC工具链:

    powershell

    # 安装Ninja(通过choco或直接下载)
    # choco install ninja
    
    # CMake配置Ninja项目
    cmake -G Ninja -DCMAKE_BUILD_TYPE=Release ..
    cmake --build . --parallel
    

    5.3 WSL环境构建

    对于习惯Linux开发环境的用户,WSL(Windows Subsystem for Linux)是很好的选择:

    bash

    # 在WSL中安装Ubuntu 22.04+
    wsl --install -d Ubuntu-22.04
    
    # 进入WSL后安装依赖
    sudo apt update && sudo apt install cmake build-essential
    
    # 克隆并构建
    git clone https://github.com/bitcoin/bitcoin.git
    cd bitcoin && git checkout v29.0
    
    mkdir build && cd build
    cmake ..
    cmake --build . -j$(nproc)
    

    六、从Autotools迁移的核心变化

    6.1 目录结构变化

    Autotools时代使用autogen.sh生成configure脚本,而CMake版本直接在项目根目录放置CMakeLists.txt。关键文件变化:

    AutotoolsCMake说明
    configure.acCMakeLists.txt主配置文件
    Makefile.amCMakeLists.txt子目录配置
    autogen.sh不再需要CMake无需预处理
    configure不生成直接使用cmake命令

    6.2 构建命令对比

    Autotools构建流程:

    bash

    ./autogen.sh
    ./configure
    make -j$(nproc)
    sudo make install
    

    CMake构建流程:

    bash

    mkdir build && cd build
    cmake ..
    cmake --build . -j$(nproc)
    sudo cmake --install .
    

    6.3 配置选项迁移

    Autotools的./configure选项需要转换为CMake的-D参数:

    Autotools选项CMake选项说明
    –enable-tests-DBUILD_TESTS=ON启用测试
    –disable-wallet-DWALLET=OFF禁用钱包
    –with-gui=qt5-DBUILD_QT=ON启用Qt GUI
    –prefix=/usr/local-DCMAKE_INSTALL_PREFIX=/usr/local安装路径

    七、常见问题与解决方案

    7.1 内存不足错误

    编译过程中可能出现c++: fatal error: Killed signal terminated program错误,这通常是由于内存不足导致的。

    解决方案:

    bash

    # 限制并行编译的进程数
    cmake --build . -j2
    
    # 或使用单线程编译
    cmake --build .
    

    7.2 依赖库找不到

    如果CMake报告找不到某些依赖库,可以显式指定路径:

    bash

    cmake -DBOOST_ROOT=/path/to/boost \
          -DBoost_INCLUDE_DIR=/path/to/boost/include \
          -DSQLite_INCLUDE_DIR=/usr/include \
          ..
    

    7.3 Windows上找不到Qt5

    在Windows平台上,Qt通常需要手动指定路径:

    powershell

    cmake -G "Visual Studio 17 2022" ^
          -DQt5_DIR="C:/Qt/5.15.9/msvc2019_64/lib/cmake/Qt5" ^
          -DQt5Core_DIR="C:/Qt/5.15.9/msvc2019_64/lib/cmake/Qt5Core" ^
          ..
    

    7.4 编译时间过长

    完整编译Bitcoin Core可能需要30分钟到数小时不等。以下方法可以加速构建:

    1. 使用ccache:启用编译缓存
      bashcmake -DCMAKE_C_COMPILER_LAUNCHER=ccache \ -DCMAKE_CXX_COMPILER_LAUNCHER=ccache ..
    2. 使用Ninja:Ninja比Make更快
      bashcmake -G Ninja .. cmake --build . -j$(nproc)
    3. 增量构建:只编译修改的文件
      bashcmake --build . -j$(nproc) # 修改源代码后再次执行 cmake --build . -j$(nproc)

    八、进阶:自定义构建配置

    8.1 构建只包含bitcoind的最小版本

    如果只需要运行节点,不需要GUI和钱包:

    bash

    cmake -DBUILD_QT=OFF \
          -DWALLET=OFF \
          -DBUILD_TESTS=OFF \
          -DBUILD_BENCH=OFF \
          ..
    cmake --build . -j$(nproc)
    

    8.2 启用安全加固选项

    Bitcoin Core提供了多种安全加固编译选项:

    bash

    cmake -DENABLE_HARDENING=ON \
          -DREDUCE_EXPORTS=ON \
          -DBUILD_DETERMINISTIC=ON \
          ..
    

    8.3 构建调试版本

    对于需要调试的场景:

    bash

    cmake -DCMAKE_BUILD_TYPE=Debug \
          -DCMAKE_C_FLAGS="-g -O0" \
          -DCMAKE_CXX_FLAGS="-g -O0" \
          ..
    

    九、总结与展望

    Bitcoin Core v29.0引入的CMake构建系统是项目基础设施现代化的重要一步。通过采用现代化的构建工具,Bitcoin Core获得了更好的跨平台支持、更快的构建速度、更清晰的配置逻辑以及更活跃的社区生态支持。

    对于比特币开发者和节点运营者而言,掌握CMake构建流程将成为必备技能。本文提供的Linux、macOS、Windows三大平台实战指南,可以帮助你快速上手新版本的构建系统。

    值得注意的是,Bitcoin Core的开发团队正在持续优化构建流程。未来版本可能会引入更多现代化特性,如更好的模块化设计、更细粒度的依赖管理等。建议开发者密切关注官方GitHub仓库的更新日志,及时了解构建系统的最新变化。

    无论你是准备编译自己的Bitcoin Core节点,还是希望深入研究比特币底层技术,掌握CMake构建系统都将为你打开通往比特币核心开发的大门。

    参考资料:

    相关阅读:

    • Bitcoin Core v29.0完整发布说明
    • 从Bitcoin Core 28.x升级到29.x的完整指南
    • Bitcoin Core节点运营最佳实践
  • 币安和欧易的合约交易有什么区别?

    币安和欧易的合约交易有什么区别?

    在加密货币衍生品市场,币安与欧易(OKX)作为全球头部交易平台,其合约交易产品因功能差异吸引了不同风险偏好的投资者。本文将从六大核心维度对比两大平台的合约交易特点,为投资者提供决策参考。

    一、产品类型:永续合约为主,欧易覆盖更全

    币安与欧易均以永续合约为核心产品,但欧易在合约种类上更丰富。币安提供比特币、以太坊等主流币种的永续合约,支持最高50倍杠杆,并创新推出特斯拉股票永续合约(TSLA/USDT),实现传统资产与加密货币的跨市场交易。欧易则覆盖永续合约、交割合约及期权合约,其中交割合约包含当周、次周、季度等多种周期,满足投资者对不同时间维度的对冲需求。例如,欧易的BTC当周合约在每周五16:00交割,适合短线交易者;季度合约则提供长达3个月的持仓周期,降低频繁展期成本。

    欧易OKX
    欧易OKX
    领先的加密货币交易平台,注册领50USDT数币盲盒!

    二、杠杆倍数:币安灵活,欧易上限更高

    币安的杠杆设置更注重灵活性,用户可根据交易对自由调整杠杆倍数。以BTC/USDT永续合约为例,币安支持1-50倍杠杆,投资者可根据市场波动率动态调整风险敞口。欧易则提供更高杠杆上限,其永续合约最高支持125倍杠杆,交割合约杠杆可达20倍。但高杠杆也意味着更高风险,欧易通过“动态保证金”机制实时监控仓位,当保证金率低于10%时自动触发强制平仓,防止穿仓风险。

    三、流动性:币安深度占优,欧易生态互补

    币安凭借全球30%以上的现货交易量,其合约市场流动性显著领先。以BTC/USDT永续合约为例,币安的日均交易量超50亿美元,滑点控制在0.01%以内,适合大额订单交易。欧易则通过“多链聚合器”技术连接中心化与去中心化市场,其XBIT去中心化平台为币安合约提供跨链流动性支持,使欧易用户能以更低滑点参与币安合约交易。例如,XBIT的“风险隔离池”机制在币安币价格剧烈波动时,自动调用隔离池资金补充保证金,将爆仓率控制在0.27%,显著优于行业平均水平。

    四、手续费:币安现货费率低,欧易合约竞争强

    币安的现货交易费率低至0.1%,但合约交易手续费根据用户等级和交易量浮动。以VIP1用户为例,币安的BTC永续合约挂单费率为0.02%,吃单费率为0.04%;欧易则采用“Maker-Taker”模型,挂单费率最低可达-0.01%(即返佣),吃单费率为0.05%。对于高频交易者,欧易的返佣机制可显著降低交易成本。此外,欧易的“费率监测器”工具可实时跟踪合约与现货价差,帮助用户捕捉低风险套利机会。

    币安
    币安Binance
    币安交易所是国际领先的数字货币交易平台,低手续费与BNB空投福利不断!

    五、风控机制:币安智能预警,欧易隔离池创新

    币安通过“智能风控引擎”实时监控市场异常,当合约价格偏离现货指数超过3%时,自动触发熔断机制,暂停交易10分钟以防止市场操纵。欧易则独创“风险隔离池”技术,将用户合约头寸与现货资产隔离存储。例如,在币安币永续合约交易中,当价格波动超过预设阈值时,XBIT系统自动从隔离池调用流动性补充保证金,确保用户仓位不被强制平仓。这一设计使欧易在币安币永续合约交易中的爆仓率仅为0.27%,远低于行业平均的1.5%。

    六、用户体验:币安多语言支持,欧易生态整合强

    币安支持15种语言界面,其APP端提供实时行情、技术指标分析及社交交易功能,适合全球用户。欧易则通过Web3钱包整合多链资产管理、DApp交互及NFT交易,形成“交易+生态”一体化体验。例如,欧易用户可直接通过钱包参与币安合约交易,无需转移资产,同时享受去中心化平台的安全保障。此外,欧易的“一键跟单”功能允许新手复制顶级交易员策略,降低学习成本。

    免责声明

    本文内容仅供参考,不构成任何投资建议。加密货币市场具有高风险性,价格波动剧烈,投资者应充分了解相关风险,根据自身风险承受能力谨慎决策。在选择交易平台和进行交易时,请务必谨慎对待,并自行承担投资风险。

  • ERC-4337与EIP-7702深度对比:账户抽象两大标准如何重塑Web3钱包格局

    ERC-4337与EIP-7702深度对比:账户抽象两大标准如何重塑Web3钱包格局

    一、为什么我们需要重新思考”钱包”这件事

    提到以太坊钱包,很多人脑海里浮现的依然是一串助记词、一个小狐狸插件,或者手机里那个蓝色的MetaMask图标。这种根深蒂固的印象背后,是一个让人哭笑不得的现实——2026年的今天,大多数人使用的以太坊账户,和2015年以太坊白皮书刚发布时几乎没什么本质区别。

    这并不是因为技术停滞不前。恰恰相反,以太坊底层在不断进化,从PoW到PoS,从Layer2到Rollup,底层架构已经发生了翻天覆地的变化。但我们每天用来与以太坊交互的”钱包”——或者说账户系统——却一直被锁在一种非常原始的形态里:外部持有账户(EOA),也就是一个简单的公私钥对。

    EOA的逻辑非常直接:持有私钥就拥有一切,可以做任何操作;丢失私钥就失去一切,没有任何挽回余地。这个设计简单、可靠,但它的问题在真实使用场景中暴露无遗:
     以太坊账户抽象ERC-4337与EIP-7702开发架构对比解析

    密钥丢失是永久性的。根据研究数据,比特币生态每天约有1500枚BTC因密钥丢失而永久无法访问。按当前价格计算,这个数字令人触目惊心。Stefan Thomas丢失7000枚BTC的故事已经是行业里的经典案例,但他绝不是个案。无数普通用户因为硬盘损坏、忘记密码、误删备份而永远失去了自己的资产。

    Gas支付方式单一。不管你想做什么操作,都必须持有ETH来支付Gas费。这看起来没什么问题,但当你第一次使用以太坊应用时,需要先用法币购买ETH,然后才能开始体验DApp。这个”门槛”每年都在阻挡大量新用户。

    交易体验僵硬。EOA只能一笔一笔执行操作,无法批量授权,无法让第三方替你付Gas,无法设置交易限额,无法实现社交恢复。每一个”如果能……就好了”的朴素需求,在EOA框架下都几乎是无法实现的天方夜谭。

    账户抽象(Account Abstraction)正是在这个背景下被提出来的。它的核心理念很简单:打破”账户=私钥”这个刚性绑定,让账户变成一段可编程的智能合约代码。你可以在账户层面自定义安全规则、支付逻辑、恢复机制——就像把一个简陋的铁皮柜升级成一套完整的智能保险箱系统。

    2026年,账户抽象已经从理论走到了大规模落地阶段。截至2026年初,支持智能账户的基础设施横跨超过50条区块链网络,Safe协议累计保护资产规模突破600亿美元,以太坊基金会已将超过16万枚ETH迁移至智能合约钱包。以Coinbase、ZeroDev、Alchemy为代表的机构与开发者生态,正在将账户抽象从技术极客的玩物,变成普通用户触手可及的基础设施。

    理解这场变革,有两个核心标准你无法绕过:ERC-4337和EIP-7702。

    二、ERC-4337:无需修改协议的账户抽象之路

    2.1 核心设计:不改底层,另起炉灶

    ERC-4337的核心哲学是”优雅地绕过”——在不修改以太坊共识层协议的前提下,通过引入一套平行的交易处理系统,让智能合约钱包能够正常运作。

    以太坊的原生交易流程是这样的:用户签名 → 交易广播 → 被打包进区块 → EVM执行。这是一个以EOA为起点的线性流程。要让智能合约钱包取代EOA,最直接的做法是修改以太坊协议本身,让合约也能发起交易。但修改共识层协议需要硬分叉,涉及全节点升级、生态协调,风险极高。

    ERC-4337选择了一条更聪明路径。它引入了一个叫UserOperation的新对象,这是一种专门给智能合约钱包设计的”交易意向”描述。用户(或其钱包应用)构造一个UserOperation对象,里面包含要执行的操作、签名、Gas参数等信息,然后提交给一个独立于传统mempool的”alt-mempool”。

    负责处理这些UserOperation的是一个叫EntryPoint的合约。这个合约充当中间协调者:验证UserOperation的签名和条件 → 计算Gas费用 → 调用目标智能合约钱包执行实际交易。通过Bundler(打包者)节点将这些UserOperation批量打包提交,用户无需感知底层复杂性。

    整个过程中,以太坊共识层完全不需要知道ERC-4337的存在——对它而言,EntryPoint合约发起的一笔交易和普通交易没什么区别。这就是ERC-4337最大的魅力:无需硬分叉,无需全网升级,现有的以太坊节点不需要做任何改变,智能合约钱包就能原生运行。

    2.2 三大核心组件

    ERC-4337的系统由三个关键组件构成,它们各自承担不同的职责:

    UserOperation:这是用户提交给系统的”意图包”。它不是以太坊原生的交易,而是一个包含丰富元数据的结构化对象——指定调用哪个合约、传递什么数据、提供什么样的签名、愿意支付多少Gas费。用户可以附加任意的验证逻辑到签名字段里,EntryPoint会按照钱包合约的规则来校验这个签名。

    EntryPoint:这是整个系统的中枢合约。2026年,以太坊上最广泛使用的EntryPoint合约地址已经标准化为0x0000000071727De22E5E9d8BAf0edAc6f5da93。EntryPoint的验证-执行两阶段模型保证了安全性:先验证UserOperation的签名、nonce、Gas等条件,只有通过验证才会执行实际调用。

    Bundler:Bundler是一个特殊的节点,它负责从alt-mempool收集UserOperation,将它们批量打包,然后作为一笔交易提交到以太坊主网。Bundler需要自己垫付Gas费(通过Flashbots等机制),然后从每个UserOperation的Gas费用中获取补偿。Bundler的存在是ERC-4337能够正常运转的关键环节——没有它,UserOperation就没人来处理。

    2.3 Paymaster:Gas费的范式转移

    在ERC-4337中,Paymaster是一个极具创新意义的组件,它彻底重新定义了”谁为交易付费”这件事。

    传统模式下,每笔交易都必须由发起者用自己的ETH支付Gas。这看似天经地义,但当你去思考一个具体场景时,问题就浮现出来了:应用开发者想让新用户零成本体验产品,却发现根本没法帮用户垫付Gas——因为EOA模式下Gas只能由交易发起者支付。

    Paymaster打破了这一限制。它是一个智能合约,允许第三方(应用方、NFT项目方、甚至稳定币发行方)来替用户支付Gas费。作为交换,用户可以使用USDC、DAI等ERC-20代币来向Paymaster购买”Gas Credits”。更酷的是,Paymaster可以设置任意的支付策略:比如新用户前100笔交易免费,比如持有特定NFT的用户免除Gas,比如游戏内操作由游戏方统一买单。

    这种”Gas费抽象”的能力,是ERC-4337最具商业想象空间的应用之一。对于Web3应用来说,获客最核心的摩擦之一就是”用户需要先有ETH才能开始体验”。Paymaster让这个门槛彻底消失,用户只需要持有USDC就能使用任何支持ERC-4337的应用,体验与Web2应用几乎无异。

    三、EIP-7702:协议层的根本性升级

    3.1 从应用层到协议层的跨越

    如果说ERC-4337是在以太坊旁边建了一条高架桥,让智能合约钱包能够优雅地绕过协议限制;那么EIP-7702则是直接在这座桥的位置重新铺设了地基,从根本上改变了以太坊协议处理账户的方式。

    EIP-7702的核心理念是”协议级委托”:让现有的EOA账户能够临时获得智能合约代码的能力。具体来说,当一个EOA在交易中签署特定的合约代码时,该EOA的地址在交易执行期间就变成了一个合约地址——拥有智能合约的逻辑,但保留原有的私钥控制权。

    这个设计精妙之处在于它的兼容性。一个使用了五年的EOA地址,可以无缝升级为智能合约钱包,所有历史资产和链上身份不受任何影响。没有任何迁移过程,没有新建地址,不需要通知任何人。这对于机构用户和大型资产持有者来说意义重大——他们不需要改变现有的地址体系,就能获得智能合约钱包的全部能力。

    EIP-7702的部署需要以太坊协议层面的变更,它在2025年5月的Pectra硬分叉中正式生效。这是一个标志性的事件——它意味着账户抽象从”应用层补丁”正式成为以太坊协议的原生能力。

    3.2 原生原子批量的魔力

    EIP-7702最让开发者兴奋的特性之一,是它支持的”原生原子批量”能力。

    ERC-4337也能实现交易批量,但这种批量是通过多个调用打包在一个UserOperation里来实现的,本质上还是在单个交易框架内完成。EIP-7702更进一步:它允许EOA在协议层面执行原子批量操作——多个不同的操作被打包成一个不可分割的执行单元,要么全部成功,要么全部回滚。

    这个区别在复杂金融操作中至关重要。比如,一个DeFi聚合器需要先授权A合约、然后操作B合约、最后转移资产到C地址。在ERC-4337模式下,这三个步骤都在同一个UserOperation里执行,如果中间任何一步失败,整个操作回滚。而EIP-7702可以以更原生的方式实现这种原子性,理论上在Gas效率和执行确定性上更胜一筹。

    对于高频交易者、DeFi策略执行者、以及需要在单一操作中完成多个步骤的用户来说,EIP-7702的原生原子批量能力是一个值得关注的技术优势。

    3.3 子密钥权限降级:机构级安全的实现路径

    EIP-7702引入了一个对机构用户极其实用的概念——子密钥权限降级(Sub-key Privilege De-escalation)。

    在传统EOA模式下,一旦私钥泄露,攻击者拥有账户的完全控制权,没有任何中间地带。EIP-7702允许账户持有人在智能合约逻辑中定义多层级的子密钥,每个子密钥有不同的权限级别和限额约束。比如,一个AI交易代理可以被授权进行每天不超过1 ETH的自动化操作,超出限额的交易需要主私钥签署才能执行。

    这个设计为机构级资产管理提供了更细粒度的安全控制。ZeroDev作为同时支持ERC-4337和EIP-7702的头部基础设施提供商,已经将这种多层级权限管理能力产品化,为超过200个开发团队提供智能账户服务,覆盖50余条区块链网络。

    四、两大标准全方位对比

    4.1 技术架构的差异

    从技术架构层面看,ERC-4337和EIP-7702代表了两种截然不同的设计哲学:

    ERC-4337是一个完全运行在应用层的方案,不触碰以太坊共识协议本身。它通过UserOperation、EntryPoint、Bundler这套新基础设施来”模拟”智能合约发起交易的效果。好处是对以太坊协议零侵入,可以在任何时间部署,不需要硬分叉。代价是引入了一个相对复杂的外部系统,依赖Bundler的健康运行,Gas成本比原生交易略高。

    EIP-7702是协议层的原生升级。它直接修改了以太坊账户的执行逻辑,让EOA可以临时”变成”合约。这使得它能够利用以太坊协议的全部原生能力,Gas消耗更接近普通EOA交易,且完全不需要Bundler——因为最终仍然是由一个EOA发起交易。但代价是需要硬分叉配合,而且目前仅支持单次交易的生命周期内的合约化,不是一个持久的状态。

    4.2 关键数据对比

    截至2026年初,两大标准的落地情况可以用”双轨并行、各有所长”来形容:

    Safe作为ERC-4337生态最成熟的产品,累计部署超过5700万个智能账户,2025年全年新增1830万个账户,折合每1.7秒就有一个新Safe账户被创建。Safe协议累计保护资产价值超过600亿美元,处理交易量超过3.26亿笔。值得注意的是,2025年新部署的Safe账户中,98%发生在Layer2网络上,其中Base链已超越Polygon和Arbitrum,成为智能账户部署量最大的零售链。

    机构层面的采用尤为亮眼:以太坊基金会已将约6.5亿美元的超过16万枚ETH迁移至Safe智能账户;Circle将25亿美元的USDC存储在Safe钱包中。这些动作传递出一个清晰的信号——主流机构已经开始将智能合约钱包视为数字资产管理的基础设施,而不仅仅是实验性工具。

    EIP-7702虽然在部署时间上更晚(2025年5月才随Pectra硬分叉上线),但发展速度同样惊人。ZeroDev已同步支持ERC-4337和EIP-7707两种标准,开发者可以在同一个开发框架下灵活选择适合业务场景的方案。EIP-7702在Gas效率和协议原生性上的优势,正在吸引越来越多对性能敏感的DeFi应用和高频交易场景。

    4.3 使用场景的分化

    两大标准在不同场景下的适用性呈现出明显分化:

    ERC-4337更适合需要丰富生态支持、快速迭代的消费者应用。Coinbase Smart Wallet基于ERC-4337构建,为Base链用户提供无感化的链上入口——用户只需要一个邮箱或社交账号,完全不需要了解私钥和助记词。这种极低门槛的入门体验,正是ERC-4337生态蓬勃发展的缩影。

    EIP-7702更适合对Gas成本敏感、需要与现有EOA地址体系无缝衔接的场景。对于已经持有一个成熟EOA地址的机构或大户来说,EIP-7702提供了零摩擦的升级路径——不需要改变地址,不需要迁移资产,签署一笔交易就能启用智能合约钱包的全部能力。

    五、模块化账户与AI Agent:账户抽象的下一个前沿

    5.1 ERC-6900:模块化智能账户标准

    账户抽象的进化并未止步于ERC-4337和EIP-7702。ERC-6900作为新一代模块化账户标准,正在为智能合约钱包带来更大的灵活性。

    ERC-6900引入了”插件”(Plugin)概念,允许开发者以模块化的方式为智能账户添加或移除功能,而无需重新部署钱包合约。这就像给智能手机安装和卸载App一样自然——你可以根据需要添加多重签名插件、会议密钥插件、支出限额插件,甚至闪电贷插件。

    插件系统中有一个关键概念叫”Hook”。Hook是在交易生命周期特定节点插入的自定义逻辑,分为三类:

    • 验证Hook:在交易验证阶段运行,比如检查签名是否来自特定设备。
    • 前置执行Hook:在实际操作执行前运行,比如检查今日支出是否超过限额。
    • 后置执行Hook:在实际操作执行后运行,比如记录日志或触发通知。

    Alchemy基于ERC-6900标准构建的模块化账户,已经展示了这种设计的强大能力:开发者可以在几分钟内为一个智能账户添加会话密钥插件,使AI Agent在限定条件下自动执行特定操作,而无需修改账户的基础合约代码。

    5.2 AI Agent与智能账户的融合

    2026年,AI Agent在链上自主执行操作已经成为一个显著趋势。随之而来的核心问题是:如何让AI拥有足够的链上操作自由,同时确保人类始终掌握最终控制权?

    传统的AI Agent方案通常依赖MPC(多方计算)或TEE(可信执行环境)来管理签名密钥。但这类方案存在一个根本矛盾:要么AI的操作权限无法精细控制(完全开放意味着巨大的安全风险),要么每次操作都需要人类审批(完全抵消了自动化优势)。

    基于ERC-4337构建的AI智能账户提供了一个更优雅的解决思路:

    账户合约中预设多层级权限结构,包括完全控制权限(Owner)和受限执行权限(AI Agent)。Owner可以实时调整AI Agent的单笔操作上限,超出限额的交易被合约拦截。AI Agent通过自己的签名密钥签署UserOperation,由Bundler提交到EntryPoint,整个过程不需要Owner私钥在线。

    这种设计的精妙之处在于:AI获得了真正的链上自主权——可以在设定范围内自动执行套利、收益复投、风险对冲等操作;但它始终被”锁”在Owner预设的规则内,任何超出权限的操作都会被合约直接拒绝。

    以太坊基金会将超过16万枚ETH托付给Safe智能账户,正是基于这种对智能合约钱包安全性的信任。对于管理大量资产的机构来说,AI智能账户提供了一种介于”完全手动”和”完全放权”之间的中间状态——既保留了自动化的效率优势,又没有放弃人类对资产的最终掌控权。

    六、展望:从”私钥即一切”到”规则即一切”

    账户抽象的演进,本质上是一个关于信任模型重构的过程。

    在EOA时代,”信任”被压缩成一把私钥。你信任自己的存储方式,信任没有泄露,信任不会遗忘。这是一种极度脆弱的信任模型——任何环节的失误都意味着资产的永久损失。

    ERC-4337和EIP-7702所代表的账户抽象范式,正在将”信任”从一把脆弱的私钥,转移到一个可编程的规则体系。这个规则体系可以定义恢复路径、设置支出限额、实施多签审批——它把”账户安全”从一个人的责任,变成了一组经过审计的智能合约逻辑。

    当然,这条路并非没有挑战。智能合约钱包本身是代码,代码就可能有漏洞——2026年虽然智能账户基础设施日趋成熟,但合约审计和形式化验证依然是每个项目必须严肃对待的课题。Bundler网络的去中心化程度也直接影响ERC-4337的抗审查性,目前虽然已有多个Bundler实现,但网络整体集中度仍有优化空间。

    但趋势是明确的。以太坊基金会的资产迁移、Circle的百亿美元级USDC托管、以及Safe每1.7秒一个新账户的创建速度,都在说明同一个事实:账户抽象不是一项实验性技术,它已经是Web3基础设施不可分割的一部分。

    未来的以太坊账户,很可能是这样一个存在:你使用Passkey登录,可以用任何代币支付Gas费,AI助手帮你管理日常操作,家人作为备份守护者,如果更换设备只需要通过简单的身份验证就能恢复账户——而这一切,都发生在完全去中心化、没有任何第三方托管的框架内。

    从一把私钥到一套规则,从”记住这个词”到”信任这段代码”。这场账户抽象革命,才刚刚开始。

    相关阅读

    本文仅作为技术科普内容,不构成任何投资建议。区块链技术涉及风险,请在充分了解后谨慎决策。
  • 加密货币会不会崩盘?历史数据告诉你答案

    加密货币会不会崩盘?历史数据告诉你答案

    “加密货币会不会崩盘?”每当市场出现剧烈波动,这个问题就会被反复提及。对于很多刚入局的新手来说,面对动辄20%、30%的跌幅,难免会感到恐慌,甚至怀疑整个行业是否已经走到了尽头。

    但如果我们拉长周期,用客观的历史数据说话,你会发现:崩盘不仅会发生,而且它本身就是加密市场成长过程中无法剥离的一部分。站在2026年的当下,让我们透过历次暴跌的数据,来探寻这个市场的真实规律。

    欧易OKX
    欧易OKX
    领先的加密货币交易平台,注册领50USDT数币盲盒!

    📉 历史会重演:暴跌是加密市场的“出厂设置”

    自2009年比特币诞生以来,加密市场至少经历过10次以上的重大崩盘,跌幅从30%到惊人的99.9%不等。回顾过去15年,这种“过山车”式的行情几乎是市场的常态:

    • 2011年与2014年(早期蛮荒时代): 2011年6月,因交易所遭遇黑客攻击,比特币价格曾暴跌99.9%;2014年2月,当时全球最大的交易所Mt. Gox因丢失85万枚比特币申请破产,比特币价格在随后几个月内下跌了68%。
    • 2017年至2018年(ICO泡沫破裂): 比特币在2017年底冲上近2万美元的高点后,随着期货上市及ICO泡沫破裂,2018年全年暴跌了约84%,开启了漫长的“加密寒冬”。
    • 2020年(黑色星期四): 受全球新冠疫情引发的流动性危机影响,比特币在24小时内暴跌约50%,一度跌破4000美元。
    • 2022年(机构连环爆雷): 这一年是加密行业“自食其果”的集中爆发期。从Terra/Luna算法稳定币的死亡螺旋,到FTX交易所挪用客户资金的惊天丑闻,比特币全年跌幅高达77%,无数投资者血本无归。
    • 2025年至2026年(宏观流动性退潮): 在创下12.6万美元的历史新高后,受美联储鹰派政策、地缘政治以及机构资金撤离风险资产的影响,比特币在短短几个月内回调了约52%,跌破6万美元关口。

    从这些数据可以看出,加密货币不仅会崩盘,而且历史上几乎每一次大牛市之后,都必然伴随着一次惨烈的深度回调。

    币安
    币安Binance
    币安交易所是国际领先的数字货币交易平台,低手续费与BNB空投福利不断!

    📊 一个积极的信号:崩盘跌幅正在“系统性收窄”

    虽然暴跌听起来很可怕,但如果你仔细观察历次熊市的数据,会发现一个非常关键的积极趋势:崩盘的跌幅正在逐渐收窄。

    • 2011年的暴跌幅度高达 99.9%;
    • 2014年至2015年的跌幅为 86%;
    • 2018年冬季的跌幅降至 84%;
    • 2022年的崩盘跌幅为 77%;
    • 而2025年至2026年的这轮调整,峰值跌幅约为 52%。

    这说明了什么?随着比特币市值的不断扩大、机构基础设施(如现货ETF、合规托管)的日趋成熟,以及市场深度的增加,发生那种“归零式”彻底毁灭的可能性正在大幅降低。市场正在从一个极不成熟的“赌场”,逐步演变成一个波动剧烈但真实存在的“金融市场”。

    🔄 崩盘的真相:从“内部爆雷”到“宏观共振”

    除了跌幅收窄,历史数据还告诉我们另一个重要事实:崩盘的原因正在发生质的改变。

    在2025年之前,绝大多数重大崩盘都是加密行业“自找的”:交易所被黑客攻击(Mt. Gox)、庞氏骗局崩盘、算法稳定币模型失效(Terra)、赤裸裸的财务欺诈(FTX)。这些崩盘源于行业内部的风险管理失误和道德风险。

    然而,2025年至2026年的这轮市场调整截然不同。这期间没有发生大规模的协议崩盘,也没有出现顶级交易所的欺诈倒闭。这轮下跌的核心驱动力,与美股科技板块走弱、美联储利率政策、全球关税壁垒以及机构资金的流动性收紧高度相关。

    当加密货币不再因为“内部爆雷”而崩盘,而是开始随全球宏观形势同步调整时,这恰恰证明了它已经与传统金融市场深度绑定。虽然波动依然剧烈,但这标志着它正在被主流金融体系所接纳。

    💡 结语:崩盘不是终点,而是周期的重置

    加密货币会不会崩盘?答案是肯定的。暴涨暴跌是这类高波动资产与生俱来的天性。

    但历史数据同样告诉我们,每一次深度的崩盘和回调,往往都是市场去杠杆、出清劣质项目的过程,也是为下一轮周期积蓄力量的开始。对于投资者而言,理解崩盘的必然性,不是为了预测市场何时见底,而是为了在面对极端行情时,能够保持一份基于历史规律的理性与从容。


    免责声明:本文内容仅为基于历史数据的客观回顾与市场周期科普分析,旨在帮助读者建立正确的风险认知,不构成任何具体的投资建议、市场预测或交易指导。加密货币市场具有极高的波动性与不可预测性,且不同国家与地区的法律法规存在显著差异(如中国大陆地区明确禁止虚拟货币相关业务活动),请您务必严格遵守所在地的相关法律政策,保持警惕,独立判断,并自行承担相关风险。

  • 区块链是否会取代传统金融体系?

    区块链是否会取代传统金融体系?

    每当提到区块链,很多人脑海中浮现的第一个词就是“颠覆”。在加密货币的狂热叙事中,似乎传统银行和金融机构注定要被淘汰,一个完全去中心化的金融乌托邦即将到来。

    然而,站在2026年的视角理性审视,区块链真的会彻底取代传统金融体系吗?答案可能比你想象的要复杂得多。与其说是“取代”,不如说是一场深刻的“重构与融合”。下面我们就来拆解这场金融变革的真实面貌。

    ️ 为什么会有“取代论”?区块链直击传统金融痛点

    欧易OKX
    欧易OKX
    领先的加密货币交易平台,注册领50USDT数币盲盒!

    “取代论”的诞生并非空穴来风,因为区块链技术确实精准地击中了传统金融体系长期存在的几个核心痛点:

    • 效率与成本: 传统跨境支付依赖SWIFT系统和层层代理银行,不仅手续费高昂,结算往往还需要T+2甚至更长时间。而区块链可以实现7×24小时的近乎实时结算,大幅降低中介成本。
    • 透明度与信任: 传统金融的账本掌握在中心化机构手中,存在信息不透明和单点故障风险。区块链的分布式账本技术让交易记录不可篡改、全网公开,通过代码而非中介来建立信任。
    • 金融普惠: 全球仍有大量人群无法享受基础银行服务。区块链只需要一部智能手机和网络,就能让任何人接入全球金融网络,打破了传统银行的物理网点和开户门槛限制。

    正是这些显著的优势,让去中心化金融(DeFi)在早期展现出了强大的颠覆潜力。

    ️ 为什么“完全取代”难以实现?传统金融的护城河

    尽管区块链技术先进,但要让它完全取代传统金融体系,面临着几乎无法逾越的现实障碍:

    • 监管与合规的硬约束: 现代金融体系建立在严格的反洗钱(AML)和了解你的客户(KYC)等监管框架之上。区块链的匿名性和无国界特性,天然与现有的地域化、中介化监管存在冲突。只要主权国家存在,金融主权和合规底线就不可能被完全绕过。
    • 链上与链下的信任断层: 区块链只能保证链上数据的不可篡改,但无法保证链下资产上链时的真实性(即“预言机问题”)。比如,将一栋大楼代币化,依然需要现实世界中的法律机构和评估中心来确权。完全脱离中心化机构的“去信任”在复杂现实中很难实现。
    • 技术性能与容错率: 尽管Layer 2等扩容技术大幅提升了性能,但在应对全球数十亿人级别的并发交易时,公链的稳定性仍面临考验。此外,智能合约的代码漏洞一旦造成资产损失,往往无法像传统银行那样进行人工干预和追回,这种“绝对责任”对普通用户来说门槛极高。

    正因如此,包括央行在内的许多权威机构都曾指出,不要夸大或迷信区块链的功能,它很难对现有的金融体系产生彻底的颠覆性影响。

    币安
    币安Binance
    币安交易所是国际领先的数字货币交易平台,低手续费与BNB空投福利不断!

    未来的真相:不是取代,而是深度融合

    未来十年的金融图景,大概率不是区块链消灭传统金融,而是两者互相吸收、取长补短,形成一种 “混合金融(Hybrid Finance)” 的新形态。

    1. 传统金融的“区块链化”升级
    传统金融机构不会坐以待毙,它们正在积极将区块链作为底层技术来升级自身系统。

    • 资产代币化(RWA): 这是目前最确定的趋势。贝莱德(BlackRock)等资管巨头已经将美国国债等现实资产代币化并搬上区块链。未来,股票、债券、房地产等传统资产都将通过区块链进行更高效的分发、结算和流转。
    • 后台基础设施重构: 银行正在利用区块链改造其陈旧的后台系统(如COBOL系统),通过代币化存款等方式,将跨境支付和结算时间从几天缩短到几分钟。

    2. 央行数字货币(CBDC)的崛起
    各国央行正在研发法定数字货币(CBDC)。CBDC本质上就是结合了区块链特性的主权货币。它的出现,既保留了法币的稳定性与合规性,又具备了数字支付的便捷性。CBDC将成为连接传统金融与加密世界的关键桥梁。

    3. 合规的平行系统
    未来可能会出现一个“双轨制”甚至“多轨制”的金融世界:一方面是基于主权信用的合规金融体系(包含CBDC和代币化传统资产),另一方面是基于代码信用的去中心化金融(DeFi)平行系统。两者之间会通过合规的网关进行有限的交互和兑换。

    结语:一场渐进式的金融进化

    区块链不会像推倒多米诺骨牌一样瞬间取代传统金融,它更像是一场渐进式的“基因改造”。

    对于普通人来说,我们不需要站队去争论“谁取代谁”。我们即将迎来的,是一个效率更高、透明度更好、服务更普惠的全新金融时代。在这个时代里,传统金融机构的信誉与区块链技术的效率将紧密结合,共同重塑我们的财富生活方式。


    免责声明:本文内容仅为区块链与传统金融体系关系的客观科普与趋势分析,旨在帮助读者建立正确的行业认知与技术视野,不构成任何具体的投资建议、市场分析或交易指导。金融科技领域发展迅速且充满不确定性,且不同国家与地区的法律法规存在显著差异,请您务必严格遵守所在地的相关法律政策,保持警惕,独立判断,并自行承担相关风险。

  • 加密货币未来10年会走向何方?趋势深度分析

    加密货币未来10年会走向何方?趋势深度分析

    站在2026年的当下,加密货币市场正经历着一场深刻的蜕变。如果说过去十年是加密世界“野蛮生长”的草莽时代,那么未来十年,它将迎来从“投机炒作”到“范式切换”的结构性重塑。随着现货ETF的爆发、监管框架的逐步清晰以及底层技术的不断突破,加密货币正在从边缘走向主流。

    那么,加密货币未来10年到底会走向何方?下面这四大核心趋势,将为你揭示数字资产融入全球金融体系的必然路径。

    欧易OKX
    欧易OKX
    领先的加密货币交易平台,注册领50USDT数币盲盒!

    趋势一:全面机构化,从“散户赌场”走向“主流资产配置”

    过去,加密货币市场主要由散户情绪主导,价格暴涨暴跌,被视为高风险的“投机赌场”。但进入2026年,这一格局正在被彻底改写。

    随着美国《天才法案》(Genius Act)等双党派立法的推进,以及现货比特币和以太坊ETF的规模化发展,传统金融的“大资金”找到了合规入场的通道。养老基金、捐赠基金、上市公司资产负债表开始将加密资产纳入标准配置。

    未来十年的变化:
    比特币等主流加密资产将不再仅仅被视为“高波动的科技股”,而是逐渐被重新定价为类似黄金的“宏观对冲工具”和“储备型资产”。随着机构级托管、合规审计和衍生品体系的成熟,市场的定价权将逐步从离岸交易所转移至受监管的传统金融体系。这意味着,未来市场的波动率将显著下降,资产走势将更多受到全球宏观经济变量(如利率、债务规模)的影响,而非单纯的市场情绪。

    趋势二:RWA爆发,加密市场第一次真正“接入”现实金融

    如果说比特币完成了加密市场的“自我确权”,那么现实世界资产(RWA)的代币化,则标志着加密市场第一次系统性地接入了现实世界的金融结构。

    未来十年,房地产、国债、企业债券、大宗商品等传统资产,将通过区块链实现数字化分割与流转。迪拜政府计划将巨额房地产资产上链,以及稳定币在跨境支付中秒级结算的普及,都是这一趋势的缩影。

    币安
    币安Binance
    币安交易所是国际领先的数字货币交易平台,低手续费与BNB空投福利不断!

    未来十年的变化:
    稳定币将升级为全球支付的核心基础设施,大幅降低跨境B2B支付的成本与时间。而RWA的爆发,将为链上世界注入真实的现金流和资产背书。加密市场将不再是一个封闭的自循环系统,而是与现实金融深度耦合的开放结构。DeFi(去中心化金融)协议将不再依赖虚无缥缈的代币激励,而是基于真实的链上国债收益或房地产租金来产生可持续的回报。

    趋势三:技术融合,AI代理与区块链开启“机器经济”

    未来十年,人工智能(AI)与区块链的结合将催生全新的经济形态——“机器经济”或“代理经济”。

    随着AI技术的成熟,自主的AI代理(AI Agents)将能够独立执行复杂的任务。而区块链去中心化、无需许可的支付特性,恰好为这些AI代理提供了完美的结算层。

    未来十年的变化:
    我们将看到大量的“机器对机器”(M2M)支付场景落地。例如,你的智能汽车可以自动在区块链上向充电桩支付电费;物联网设备可以自主出售闲置的算力或数据,并通过智能合约自动结算微额交易。此外,零知识证明(ZKP)和抗量子计算加密技术的落地,将在保护用户隐私的同时满足监管合规需求,为大规模的商业应用扫清技术障碍。

    ️ 趋势四:监管常态化,告别“法外之地”走向“合规共生”

    “监管不确定性”曾是悬在加密行业头顶的达摩克利斯之剑。但在未来十年,全球监管框架将趋于统一和清晰。

    各国政府将不再纠结于“是否监管”,而是转向“如何科学监管”。反洗钱(AML)、投资者保护、税务透明化将成为全球共识。

    未来十年的变化:
    合规将成为加密企业生存的“入场券”。那些拒绝合规、试图利用监管套利的平台将逐渐被市场淘汰,而拥抱监管、获得多国牌照的头部交易所和协议将构建起极高的竞争壁垒。这种“良币驱逐劣币”的过程,虽然短期内可能带来阵痛,但长期来看,将极大提升公众对数字资产的信任度,为万亿美元级别的资金入场铺平道路。

    结语:从叙事驱动走向效率驱动

    未来十年,加密市场的估值逻辑将发生根本性转变:单纯依靠宏大愿景和情绪共识驱动的“叙事溢价”将系统性失效。市场将不再只关心“故事讲得有多大”,而更关心“是否真的解决了现实问题”、“是否具备成本效率优势”。

    对于普通投资者而言,这意味着闭眼买入就能暴富的时代已经结束。未来的机会将属于那些真正具备技术原创性、场景穿透力与合规敏捷性的优质项目。理解并顺应这四大趋势,你才能在下一个十年的数字金融浪潮中,找到属于自己的确定性。


    免责声明:本文内容仅为加密货币未来发展趋势的客观科普与宏观分析,旨在帮助读者建立正确的行业认知与长远视野,不构成任何具体的投资建议、市场分析或交易指导。加密货币市场具有极高的波动性与不可预测性,且不同国家与地区的法律法规存在显著差异,请您务必严格遵守所在地的相关法律政策,保持警惕,独立判断,并自行承担相关风险。

  • 量子计算威胁逼近:2026年主流公链抗量子升级全景观察

    量子计算威胁逼近:2026年主流公链抗量子升级全景观察

    正文

    从“狼来了”到“狼已在门口”

    2026年的区块链行业,一个曾经被视为遥远威胁的话题正在加速成为现实:量子计算对密码学的潜在冲击。

    今年3月,谷歌量子人工智能团队发布研究报告,将“量子破解日”(Q-Day)——即量子计算机能够破解现代公钥密码体系的预测时间——从2030年代大幅提前至2029年。这一判断并非基于硬件突破,而是源于算法与电路设计的优化。通过重新设计电路结构、采用并行化架构,破解广泛使用的椭圆曲线加密(ECC-256)所需的逻辑量子比特数从过去的上万个降低到1200至1450个。

    更值得关注的是美国初创公司Oratomic的研究。该公司提出,约2.6万个中性原子量子比特的系统或可在几天内破解比特币加密——尽管这仍是理论估算,但密码学防线被系统性重估的趋势已经明确。

    区块链抗量子安全升级:从ECDSA到后量子签名方案迁移

    对于区块链行业而言,这绝非危言耸听。当前主流公链普遍依赖椭圆曲线数字签名算法(ECDSA)保护用户资产,一旦量子计算实用化,攻击者理论上可以在不获取私钥的情况下从公钥推导出私钥,进而转移他人资产。这种“眼下存储、未来破解”的攻击模式被称为“先收获后解密”(Harvest-Now-Decrypt-Later),国家行为体或资金充裕的黑客组织可能已经在秘密收集加密数据,等待量子计算成熟。

    量子威胁的脚步声日益清晰,区块链行业必须做出回应。

    波场率先破局:首个宣布主网升级的主流公链

    在这场抗量子竞赛中,波场(TRON)成为第一个明确宣布主网抗量子升级计划的主流公链。

    2026年4月,波场官方宣布将启动抗量子升级计划,将在主网部署符合美国国家标准与技术研究院(NIST)标准的后量子签名方案。这一决策具有标志性意义——它意味着抗量子升级不再停留在实验室或测试网,而是真正进入主流公链的生产环境。

    波场的选择背后是务实的技术判断。作为一个活跃地址数超过7600万、总交易数突破29亿次的区块链网络,波场在DeFi、稳定币支付等领域拥有广泛的用户基础。其创始人Justin Sun此前多次表达对技术合规性的重视,此次率先表态也符合波场在监管敏感地区(特别是香港、美国)持续拓展的战略。

    从技术角度看,波场的升级路径可能采用NIST于2024年8月发布的后量子密码学标准。首批标准包括CRYSTALS-Kyber(用于密钥封装)和CRYSTALS-Dilithium(用于数字签名),两者都基于格(lattice)数学问题构建,被认为能够抵御已知量子攻击。波场很可能采用类似Dilithium的签名方案替代现有的ECDSA签名。

    当然,升级并非没有代价。后量子签名的大小通常是椭圆曲线签名的10倍以上,这意味着更大的交易体积、更高的存储需求,以及可能的网络吞吐量下降。如何在保证安全的同时维持网络效率,将是波场技术团队面临的核心挑战。

    以太坊:最高战略优先级的后量子布局

    作为全球最大的智能合约平台,以太坊的抗量子进程对整个行业具有风向标意义。

    以太坊基金会已于2026年1月将后量子安全列为最高战略优先级,并成立了专门的PQ(Post-Quantum)团队。这一决策由以太坊联合创始人Vitalik Buterin在多个场合强调,他在2026年初的一次公开对话中明确表示:“从去年开始,所有正在思考和开发的东西都认为抗量子是必要的。”

    以太坊面临的技术挑战比波场更加复杂。波场的核心是转账和质押,升级签名方案相对直接;而以太坊上运行着数千个智能合约、数亿个外部拥有账户(EOA)和合约账户。更棘手的是,以太坊正在推进账户抽象(Account Abstraction)和ERC-4337标准,旨在让用户不再直接管理私钥,而是使用更灵活的智能合约钱包。这意味着以太坊的抗量子升级不仅是替换签名算法,还涉及整个账户体系的重新设计。

    以太坊PQ团队目前正在探索的技术路线包括:

    基于格的签名方案:采用Dilithium或类似的NIST标准后量子算法。优点是安全性有较强的数学基础,缺点是签名体积大。

    基于哈希的签名方案:如SPHINCS+签名,完全基于哈希函数的安全性。优点是无需特殊假设,缺点是签名体积更大(可达数十KB)。

    混合签名方案:将传统ECDSA签名与后量子签名结合,在过渡期提供“纵深防御”。既能应对现有攻击,又为未来完全迁移预留空间。

    值得关注的是,以太坊联合创始人Vitalik Buterin在2026年的一次深度对话中提到,AI技术与形式化验证的结合可能成为构建真正安全代码的关键手段。他指出,借助AI识别漏洞的能力,配合形式化验证的数学保证,可以构建几乎无懈可击的智能合约。这种思路对于抗量子升级同样有启发意义——即便使用后量子密码学,合约本身仍可能存在逻辑漏洞,需要多重防护。

    以太坊的Glamsterdam升级(2026年完成)已经将最终确认时间从16分钟缩短到更短水平,但抗量子升级的具体时间表尚未公布。考虑到以太坊生态的复杂性和迁移的艰巨性,这很可能是一个渐进式的过程,而非一次性切换。

    机构入场:Coinbase、Circle的战略卡位

    不仅是公链本身,主流加密机构和交易所也在积极布局后量子安全。

    Coinbase成立了专门的量子咨询委员会,负责评估量子计算威胁、制定应对策略,并为旗下产品和用户资产设计保护方案。作为美国最大的合规加密交易所,Coinbase的任何安全决策都具有行业示范效应。该公司很可能率先在托管业务、冷钱包存储等关键环节部署后量子加密。

    Circle则在新Layer1网络Arc的设计中从零开始就采用后量子签名方案。作为全球第二大稳定币USDC的发行方,Circle的这一决策体现了一种“生而为量子安全”的设计理念。与其事后升级,不如在新项目中直接采用抗量子架构,这也意味着Arc网络从诞生起就不受“先收获后解密”攻击的威胁。

    此外,主流云服务提供商和加密基础设施公司也在行动。Cloudflare已在部分服务中支持后量子TLS握手,谷歌在Chrome浏览器和Android系统中逐步部署后量子密钥交换协议。这些底层基础设施的升级,将为区块链网络提供更安全的通信保障。

    从机构的角度看,抗量子升级不仅是技术问题,也是合规和商业竞争问题。当量子计算威胁成为共识时,能够率先提供量子安全服务的机构将获得用户信任和监管青睐。

    技术路线图:后量子密码学的三条路径

    纵观全球主要公链和机构的应对策略,后量子密码学的主流技术路线可以归纳为三种:

    基于格密码学(Lattice-based)

    这是目前最主流的方向,NIST首批后量子标准CRYSTALS-Kyber和CRYSTALS-Dilithium都属于此类。其安全性基于格数学问题的计算困难性——即使量子计算机也难以在合理时间内求解。优点是算法效率较高、公钥和签名体积相对可控;缺点是实现复杂度较高,需要仔细的工程实现以避免侧信道攻击。

    基于哈希的密码学(Hash-based)

    完全依赖于哈希函数的安全性,理论上是“最保守”的选择。代表性方案包括SPHINCS+和XMSS。优点是无需特殊的数学假设,安全性证明相对简单;缺点是签名体积较大(SPHINCS+签名可达数十KB),不适合高频场景。

    基于多变量的密码学(Multivariate-quadratic)

    基于求解多变量二次方程组的困难性,已在部分签名方案中应用。其优点是签名体积较小,缺点是密钥较大,且安全性分析不如格密码学成熟。

    对于区块链行业而言,选择哪种技术路线需要权衡多重因素:安全性、效率、兼容性、升级成本等。现阶段,格密码学似乎是大多数项目的首选,但混合方案作为过渡也在被广泛考虑。

    升级挑战:规模空前的迁移工程

    即便技术方案确定,实际执行层面仍面临巨大挑战。

    首先是用户账户迁移。全球数亿个区块链账户需要从传统签名切换到后量子签名。以以太坊为例,仅外部拥有账户(EOA)就超过2亿个,智能合约账户更是难以计数。如何在不造成资产锁定的情况下完成迁移,需要精心设计迁移窗口期和兼容性方案。

    其次是互操作性问题。区块链不是孤岛,跨链桥、多签钱包、托管方案等都需要同步升级。如果主链升级但跨链桥仍是传统签名,则攻击者可能通过桥接协议发起攻击。这意味着整个生态需要协调升级,而非单个链的独立行动。

    第三是性能与成本。后量子签名通常更大,意味着更高的Gas费用和更慢的验证速度。以太坊Layer2网络(Arbitrum、Optimism、Base等)可能需要重新评估其区块大小和证明生成策略,以适应更大的签名体积。

    最后是密钥管理。许多用户使用硬件钱包或托管服务存储资产。这些服务提供商需要率先完成升级,然后帮助用户迁移。这个过程中存在“鸡生蛋蛋生鸡”的困境:如果用户不迁移,服务商缺乏动力;但如果服务商不升级,用户也无法迁移。

    监管催化:后量子安全成为合规议题

    量子安全不仅是技术问题,也正在成为监管议题。

    美国NIST已提出在2035年前基本完成向后的量子密码学转型,并于2024年发布首批后量子密码学标准。澳大利亚信号局敦促各组织立即开始规划,于2030年前完成转型。欧盟将量子通信作为“量子旗舰计划”核心,投入10亿欧元推动跨国研发与产业化。日本则设定国家目标,计划到2030年实现国内量子技术用户达1000万。

    对于区块链行业而言,这意味着合规框架将逐步纳入后量子安全要求。持牌交易所、稳定币发行方、托管服务商等监管框架下的主体,可能在未来几年被要求具备抗量子能力。这既是挑战,也是机会——率先达到标准的企业将在竞争中占据优势。

    中国在量子安全领域也采取了积极布局。中国科学技术大学团队在国际上首次实现长寿命量子纠缠,纠缠寿命达550毫秒;中讯邮电咨询设计院已形成量子密信、量子密码服务平台等全系列产品;中国电信等央企投入超30亿元布局量子通信相关基础设施。中国公链或机构是否会采用国产后量子方案,值得关注。

    展望:从应对威胁到把握机遇

    量子计算威胁是悬在区块链行业头顶的“达摩克利斯之剑”,但这场危机也可能成为推动行业技术升级的催化剂。

    后量子密码学的部署将推动整个行业安全基准的提升。无论量子计算是否按预期时间实用化,更强的密码学方案都将使区块链系统更加安全。更重要的是,对抗量子威胁的探索可能催生新的技术范式——比如基于零知识证明的隐私保护、分布式密钥管理、多方计算等技术的结合应用。

    对于开发者和研究者而言,后量子密码学是一片充满机遇的蓝海。实现高效的抗量子合约、设计用户友好的迁移方案、开发兼容新旧签名的混合钱包……这些领域都需要大量创新。

    对于普通用户而言,无需过度焦虑,但应关注自己使用的钱包和交易所是否在规划后量子升级。主流机构预计有充足的时间完成迁移,关键是在技术演进中保持警觉。

    结语

    量子计算的脚步声正在逼近,但区块链行业并非毫无准备。

    波场的率先表态、以太坊的战略布局、Circle的原生设计、 Coinbase的积极应对……这些信号表明,抗量子升级已经从学术讨论进入实际规划阶段。当然,从规划到落地仍有漫长的道路,技术路线的选择、规模迁移的执行、生态协调的难度,每一步都充满挑战。

    但正如历史上每一次密码学升级(从MD5到SHA-256,从RSA-1024到RSA-2048),区块链行业终将适应新的安全环境。关键在于提前布局、稳步推进,在威胁真正来临之前筑牢防线。

    量子与后量子之争,本质上是时间与技术的赛跑。这场赛跑的结果,不仅关乎区块链行业的未来,也将深刻影响整个数字社会的安全格局。

    声明:本文聚焦技术解析与行业动态,不构成任何投资建议。加密货币市场存在风险,请理性判断,量力而行。

  • 从Kelp DAO到Drift Protocol:2026年两大安全事件审计启示

    从Kelp DAO到Drift Protocol:2026年两大安全事件审计启示

    一、引言:DeFi安全形势的严峻现实

    2026年4月,加密行业连续爆发两起震惊业界的重大安全事件。4月1日,Solana链上的Drift Protocol遭受攻击,损失约2.85亿美元;仅17天后,Kelp DAO的rsETH跨链桥遭遇攻击,损失高达2.92亿美元。这两起事件的合计损失不仅刷新了2026年DeFi安全事件的记录,更打破了“头部协议即安全”的行业迷思。

    更值得深思的是,这两起攻击并未使用任何所谓的“零日漏洞”或复杂的技术破解手段。Kelp DAO事件的攻击者利用的仅是一个配置参数填写错误;而Drift Protocol事件的攻击者则是通过长达数月的社会工程学手段,逐步渗透目标的安全防线。这些攻击模式的共同特点是:它们都绕过了现有代码审计工具的检测范围,暴露了传统审计范式的结构性盲区。

    跨链桥攻击与治理漏洞:DeFi安全事件链上资金追踪与应急响应

    本文将从技术原理、攻击向量、审计教训三个维度,对这两起事件进行深度剖析。我们希望通过这些真实案例的分析,为区块链安全社区提供有价值的经验教训,推动整个行业安全实践的提升。

    二、Kelp DAO事件深度技术分析

    2.1 事件概述与时间线

    Kelp DAO是基于LayerZero协议的跨链流动性质押衍生品协议,其核心产品rsETH允许用户在不同区块链之间转移质押凭证。2026年4月18日,攻击者通过精心策划的攻击,在不到10分钟的时间内铸造了11.65万枚没有真实资产背书的rsETH代币,并迅速通过借贷协议将风险传导至整个DeFi生态。

    攻击时间线显示,攻击者在北京时间4月18日深夜开始行动。首先攻破了Kelp DAO内部的两个RPC节点,将节点软件替换为能够报告虚假区块链数据的后门程序。随后,攻击者对外部未被攻破的RPC节点发动了分布式拒绝服务攻击,迫使跨链桥的验证器切换到已被污染的内部节点。被篡改的节点向LayerZero的单验证器报告虚假的跨链消息,确认从未真正发生的rsETH销毁操作。验证器基于这些虚假数据,放行了伪造的跨链消息,导致以太坊主网合约铸造出凭空出现的rsETH代币。

    值得注意的是,从链上数据来看,整个攻击过程仅持续了不到10分钟,但前期的侦察与准备工作可能已经进行了数月之久。安全研究人员后来将这次攻击与朝鲜黑客组织关联起来,表明这是一起有组织、有预谋的国家级攻击行动。

    2.2 跨链桥机制的技术原理

    要深入理解这次攻击的技术根源,我们需要先了解LayerZero跨链协议的基本工作机制。LayerZero是一种全链互操作性协议,其核心创新在于将跨链消息传递的验证职责从协议层下沉到应用层。这种设计的初衷是给予应用开发者最大的灵活性,允许他们根据自身的安全需求定制跨链验证策略。

    LayerZero的安全模型构建在去中心化验证网络之上,简称DVN。当一个应用接入LayerZero时,它可以自主配置验证策略:选择一个或多个独立的DVN节点来验证跨链消息。只有当配置数量的DVN节点都确认消息合法时,跨链操作才会被执行。这种设计的安全逻辑在于,即使部分节点被攻破,只要攻击者无法同时控制所有必需的验证节点,伪造跨链消息就是不可能完成的任务。

    然而,这种安全模型的有效性完全依赖于应用开发者的正确配置。LayerZero协议本身并不强制要求最低的DVN数量,这意味着开发者可以选择只配置一个DVN节点,协议仍会正常运行。但这种配置的安全性又如何呢?答案显然是否定的——一个单点验证的配置意味着容错率为零,一旦这个唯一的节点被攻破,整个跨链桥的安全性就会土崩瓦解。

    2.3 配置层漏洞的隐蔽性

    Kelp DAO事件最引人深思的地方,不在于攻击者使用了多么高超的黑客技术,而在于漏洞本身的位置——它根本不在智能合约的源代码中。Slither、Mythril这些业界领先的代码审计工具,专门设计用来检测智能合约中的代码漏洞,它们可以有效地识别重入攻击、整数溢出、访问控制缺陷等已知的安全模式。但这些工具对配置层的问题完全无能为力,因为配置参数根本不会出现在合约的代码里。

    LayerZero官方在事后发布的声明中明确指出,所有其他正确配置了多DVN的应用在此次事件中都没有受到影响。这句话的潜台词是:Kelp DAO的安全问题完全源于其自身的不当配置,而非LayerZero协议本身存在缺陷。这是一个令人不安的事实:同样被称为”由LayerZero提供安全保障”的跨链应用,背后可能是0%的容错率,也可能是55%的高容错率,而外部用户和投资者完全无法从表面上区分这两种截然不同的安全级别。

    这一事件揭示了区块链安全领域一个长期被忽视的问题:配置层安全的治理。传统的代码审计方法专注于智能合约的源代码审计,但忽视了协议部署时的配置参数、运营安全的实践、以及依赖第三方服务的安全性等多个维度。这些配置层的问题往往比代码漏洞更加隐蔽,因为它们不体现在任何一行代码中,无法通过静态分析工具来检测。

    三、Drift Protocol事件技术剖析

    3.1 事件背景与攻击手法

    Drift Protocol是Solana链上最大的永续合约交易所,2026年4月1日遭到攻击,损失约2.85亿美元。与Kelp DAO事件的技术漏洞不同,这次攻击的核心在于对治理机制与协议设计缺陷的综合利用,攻击者甚至在链上操作开始之前,就已经进行了长达数月的线下社会工程学活动。

    安全研究人员的调查揭示了一个令人警醒的事实:攻击者通过真实的线下会面,与Drift Protocol的多名员工建立了长期关系。这些面对面交流建立了信任基础,使攻击者能够逐步获取协议内部运作的关键信息。攻击者还进行了精心的身份伪装,冒充长期从事加密行业的专业人士,这种伪装成功降低了员工的警惕性。

    在技术层面,攻击者利用了Solana区块链的一个高级功能——持久性随机数。标准的Solana交易在约90秒内如果未被确认上链就会过期,这个时间限制对于需要离线签名的高安全性场景造成了不便。持久性随机数功能正是为了解决这个问题,它允许预先签名的交易在无限长的时间后执行,这对于使用硬件钱包的冷签名场景非常有价值。然而,这个设计用于提升安全性的功能,却被攻击者滥用来执行预埋攻击。

    3.2 治理机制的深层缺陷

    攻击者利用持久性随机数机制的具体手法非常巧妙。在3月23日至3月30日期间,攻击者创建了多个持久性随机数账户,并诱导Drift Protocol的安全委员会多签签署者预先授权了用于转移资金的交易。这些预授权的交易被存储在链上,等待攻击者在合适的时机触发执行。

    更加关键的是,3月27日,Drift Protocol将其安全委员会的配置从原来的多签阈值迁移到了一个2/5的新配置,并且这个新配置没有任何时间锁保护。这意味着新配置立即生效,而攻击者已经在这个过渡期间埋下了陷阱。当新的2/5多签配置生效后,攻击者利用之前预埋的持久性随机数交易,在4月1日集中执行了31笔提现操作,整个过程仅用了约12分钟,将协议中的真实资产洗劫一空。

    这个事件暴露出的治理机制问题值得所有DeFi协议深思。安全委员会的配置变更本应是最敏感的操作,需要经过充分的审议、测试、以及必要的时间锁延迟。但Drift Protocol似乎在匆忙中完成了这次升级,而这次升级恰恰移除了原本可能提供保护的时间锁机制。在安全与效率之间,协议选择了后者,而这个选择最终导致了灾难性的后果。

    3.3 风险传导的链式反应

    攻击得手后,攻击者并未立即变现,而是采取了更加隐蔽的资金转移策略。被盗资金首先通过跨链桥转移到以太坊区块链,随后被分散存入多个DeFi协议中。攻击者还通过THORChain进行多轮代币兑换,将以太坊代币转换为比特币,试图切断链上追踪的线索。

    据安全公司的追踪分析,截至事件发生一个月后,Drift Protocol被盗的约8500枚以太坊代币仍然静静地躺在攻击者的地址中,没有任何转移的迹象。这种异常的“沉睡”行为,恰恰符合国家级黑客组织的典型操作模式——他们在等待风头过去,在更长时间维度上逐步变现被盗资产。这种耐心而专业的洗钱手法,使得追回被盗资金的希望变得渺茫。

    四、五大审计教训:从真实案例中提炼

    4.1 教训一:配置层安全必须纳入审计范围

    Kelp DAO事件最直接的教训,是将配置层安全纳入正式审计流程的紧迫性。传统的智能合约审计专注于源代码分析,忽视了部署配置这个关键环节。然而,正是这个代码之外的配置参数,成为了攻击者的突破口。

    具体来说,LayerZero跨链应用的DVN配置直接决定了协议的安全性等级。单DVN配置意味着零容错率,双DVN配置允许一个节点故障而不影响运行,三DVN配置则需要同时攻破两个节点才能伪造消息。这些安全等级的差异完全取决于配置选择,而外部用户根本无法从协议表面判断其背后的安全等级。

    正确的做法是在审计清单中增加配置专项检查。对于任何接入LayerZero或其他跨链协议的智能合约,审计人员应该明确验证以下问题:使用了多少个DVN节点?是否满足协议的最低安全建议?配置参数是否在部署后被正确写入?是否存在配置变更的治理机制?这些问题目前没有标准化工具覆盖,需要审计人员手动审查项目的链上配置和文档说明。

    4.2 教训二:治理变更必须设置安全缓冲

    Drift Protocol事件揭示的第二个重大教训,是治理机制变更必须遵循最小权限原则,并设置充分的安全缓冲。任何涉及安全委员会、多签权限、治理参数变更的操作,都应该被视为高风险操作,需要经过严格的流程控制。

    首先是时间锁机制的必要性。对于涉及资金安全的治理操作,至少应该设置24至48小时的时间锁,让用户有机会在变更生效前做出反应。时间锁的存在为可能的安全问题提供了宝贵的缓冲期,用户可以选择撤回资产或提出质疑。而Drift Protocol恰恰在事件发生前移除了时间锁保护,为攻击者创造了可乘之机。

    其次是渐进式迁移策略。任何治理配置的变更都应该分阶段进行,在新配置完全验证安全之前,旧配置应该保持运行。Drift Protocol的2/5多签配置迁移过于仓促,在新配置生效的同时,旧配置可能已经部分失效,这种过渡期的真空状态增加了安全风险。

    最后是审计与测试的双重验证。在进行治理变更之前,应该安排独立的安全审计团队对变更提案进行全面审查。同时,应该在测试网络上充分模拟变更场景,验证新配置的行为符合预期。

    4.3 教训三:跨协议风险传染需要系统性防御

    Kelp DAO事件的深远影响,不仅体现在直接的2.92亿美元损失上,更体现在风险沿着DeFi可组合性链条向整个生态的传导上。当攻击者将伪造的rsETH存入Aave、Compound等借贷协议时,这些协议基于正常的链上数据接受了这些伪造代币作为抵押品,并借出了真实的以太坊资产。

    这种风险传导的发生,暴露了当前DeFi生态在跨协议风险管理上的系统性缺陷。Aave收到了Kelp DAO跨链桥“合法”签发的rsETH代币,链上记录显示这些代币经过了正确的跨链流程。从技术上说,Aave接受这些代币作为抵押品完全符合协议规则。然而,当底层资产是伪造的时候,这种“合规”的操作就变成了坏账的根源。

    对于DeFi协议而言,防止风险传染需要建立多层次的防御机制。首先是抵押品质量分级体系,将跨链资产根据其底层安全性进行分级,相应地调整其作为抵押品的折价率。其次是实时风险监控机制,当协议依赖的跨链资产出现异常波动时,触发自动的风险响应措施。最后是与上游协议的应急联动,在发现安全问题时能够快速冻结受影响的资产类别,阻止风险的进一步扩散。

    4.4 教训四:审计工具与人工判断需要协同

    这两起事件还有一个共同的特点:它们都暴露了自动化审计工具的局限性。代码审计工具如Slither和Mythril可以有效地检测代码层面的已知漏洞模式,但对于配置问题、治理缺陷、以及需要深入理解业务逻辑的复杂漏洞,这些工具的能力边界就显现出来了。

    Slither和Mythril能够检测大约5到10个已知漏洞模式中的5到6个,这个成绩听起来不错,但前提是漏洞必须体现在代码中。对于Kelp DAO的DVN配置问题,工具无法检测,因为配置参数不在合约代码里。对于Drift Protocol的持久性随机数滥用,工具也可能无法识别,因为它需要理解协议的安全委员会治理设计与Solana区块链特定功能的交互关系。

    这并不意味着自动化工具没有价值——它们在基线扫描、规范检查、以及已知漏洞模式识别方面仍然非常有效。问题的关键在于正确认识工具的能力边界,将其作为人工审计的补充而非替代。复杂的安全漏洞往往需要经验丰富的审计专家结合对协议整体架构、跨合约交互逻辑、以及经济模型的理解才能发现。在这一层面,人工判断仍然是不可替代的。

    4.5 教训五:运营安全与技术安全同等重要

    Drift Protocol事件的另一个显著特点,是攻击者采用了长期的社会工程学策略。通过数月的线下接触,攻击者与协议团队成员建立了个人关系,这种信任关系为后续的技术攻击铺平了道路。这个事实提醒我们,技术安全与运营安全是密不可分的整体。

    运营安全涵盖的范围非常广泛,从团队成员的安全意识到第三方服务提供商的管理,再到代码部署流程的控制,每一个环节都可能成为攻击者的突破口。在Kelp DAO事件中,攻击者攻破了内部的RPC节点,这属于基础设施安全范畴。在Drift Protocol事件中,攻击者通过社会工程学获取了内部信息,这属于人员安全范畴。

    提升运营安全需要系统性的制度建设。首先是建立最小权限原则,限制单个团队成员或单个系统组件的信息访问范围,确保即使部分被攻破也不会导致全面失守。其次是建立关键操作的复核机制,重要操作需要多人验证,降低单点失误或被渗透的风险。最后是定期的安全培训与演练,提升团队对常见攻击手法的识别能力,特别是社会工程学攻击的防范意识。

    五、行业安全改进的方向

    5.1 审计标准的升级

    基于这两起事件的经验教训,智能合约安全审计的标准有必要进行全面升级。传统的审计框架主要关注代码漏洞检测,这个范围需要扩展到配置审计、治理审计、以及运营安全评估。

    具体而言,审计报告应该增加专门的风险配置矩阵,列出协议的关键配置参数及其安全评级。对于跨链应用,DVN配置的说明应该是审计报告的必要组成部分。对于治理机制,应该审查时间锁配置、多签阈值设置、以及升级流程的安全性。此外,审计报告还应该评估项目方运营安全的整体成熟度,包括密钥管理、代码部署流程、以及第三方服务依赖等方面。

    5.2 透明度的提升

    Kelp DAO事件暴露的另一个问题,是外部用户无法判断跨链应用的实际安全等级。同样的”由LayerZero提供安全保障”,背后可能是天壤之别的安全配置。解决这个问题需要提升透明度,让用户能够了解协议的关键安全参数。

    一种可能的解决方案是建立配置公开标准,要求跨链应用在链上或官方文档中明确披露DVN配置信息。另一种方案是由第三方机构建立安全配置评级体系,对不同应用的配置进行独立评估,并将评级结果以直观的方式呈现给用户。无论采用哪种方案,目的都是让安全配置从黑箱中走出来,成为可以被评估和比较的公开信息。

    5.3 行业协作的深化

    这两起事件的影响范围远远超出了受害协议本身。Kelp DAO事件导致超过80亿美元从Aave撤出,十余家协议紧急暂停了LayerZero跨链桥功能。这种风险的快速传导,凸显了DeFi生态高度互联的特性,也表明单个协议的安全问题可以演变为整个行业的系统性风险。

    应对这种系统性风险,需要行业层面的协作。建立跨协议的实时风险熔断机制,当某个协议出现安全问题时,受影响的协议可以快速响应,冻结相关资产类别。建立安全情报共享平台,让行业参与者能够及时了解最新的攻击手法和漏洞信息。加强与执法机构的合作,提高攻击者的追责概率,形成有效威慑。

    六、结语

    Kelp DAO与Drift Protocol这两起事件,为整个区块链行业敲响了警钟。它们提醒我们,智能合约安全不能仅仅关注代码漏洞,配置层、治理层、以及运营层的风险同样不容忽视。传统审计范式的局限性需要被正视,审计标准需要与时俱进,行业透明度需要持续提升。

    对于开发者而言,这些案例强调了安全设计前置的重要性。在架构设计阶段就应该考虑配置安全性、治理机制设计、以及风险隔离策略,而非在部署后才亡羊补牢。对于审计人员而言,这些案例提醒我们需要突破代码审计的局限,将视野扩展到配置审计、治理审计、以及运营安全评估的更广泛领域。对于整个行业而言,这些案例呼吁建立更完善的安全标准、更透明的披露机制、以及更紧密的协作网络。

    安全是一场永无止境的攻防博弈。攻击者在不断进化,防御手段也必须持续升级。只有保持谦逊的学习态度,从每一次事件中汲取教训,我们才能在这个快速发展的领域中走得更稳、更远。